

Utgåvor som stöds för den här funktionen: Frontline Standard och Frontline Plus, Enterprise Standard och Enterprise Plus, Education Standard och Education Plus, Enterprise Essentials Plus, Cloud Identity Premium. Jämför utgåvor
Med åtgärdsmeddelanden och anpassade meddelanden i kontextkänslig åtkomst kan du hjälpa användarna att avblockera sig när en policy hindrar att de får åtkomst till en app. Dessa valfria (men rekommenderade) meddelanden kan hjälpa användarna att bli produktiva igen och minska antalet supportsamtal för administratörerna.
När åtgärdsmeddelanden har aktiverats och en användare på en mobil enhet använder Gmail på kontoret under dagen, men blockeras när hen försöker få åtkomst till Gmail hemma på kvällen, får hen anvisningar om hur hen åtgärdar orsaken till blockeringen.
Åtgärdsmeddelanden och anpassade meddelanden stöds för åtkomstnivåer i både grundläggande och avancerat läge. De stöds dessutom för både tjänster och SAML-appar.
Använda åtgärdsmeddelanden och anpassade meddelanden för att hjälpa användarna att avblockera sig
En användare som är blockerad kan stöta på följande:
- Ett standardmeddelande – visas om du inte har lagt till åtgärdsmeddelanden eller ett anpassat meddelande. Ett exempel på ett standardmeddelande: Organisationen tillåter inte åtkomst.
Åtgärdsmeddelanden – systemgenererade steg som är specifika för policyöverträdelsen, till exempel att kräva ett skärmlösenord eller en OS-uppdatering. Om flera överträdelser eller komplexa policyer orsakar en blockering på en dator kan användaren klicka på Visa fler alternativ för att se alternativa sätt att lösa blockeringen. I så fall måste användaren slutföra alla steg för ett tillgängligt alternativ. Du kan inte blanda steg från olika alternativ för att få åtkomst.
Exempel: Om alternativ ett kräver att användaren uppdaterar operativsystemet och sedan synkroniserar och alternativ två kräver att användaren byter till en företagsenhet, måste användaren slutföra båda stegen i alternativ ett eller slutföra alternativ två.
Ett anpassat meddelande – ger användaren specifik hjälp, till exempel ytterligare råd om att ta bort en blockering eller en användbar länk att klicka på. Du kan lägga till anpassade meddelanden efter behov. Ett anpassat meddelande kan visas tillsammans med ett standardmeddelande och åtgärdsmeddelanden.
När du anger en varningspolicy för ett attribut visas alltid (och endast) åtgärdsmeddelanden för det attributet. Du och andra administratörer kan inte inaktivera dessa meddelanden. När användarna får en varningsavisering om en app som de försöker få åtkomst till kan de läsa mer om sina åtgärdsalternativ.
Förstå åtgärdsmeddelanden
Varje åtgärd motsvarar ett attribut som antingen gör att åtkomsten nekas (blockeras) eller att användaren får en varning. Om du har en blockeringspolicy som är kopplad till ett attribut informerar kompletteringsmeddelanden användaren om att hen inte kan utföra åtgärden och ger hen sätt att bli kompatibel. Om du har en varningspolicy kopplad till ett attribut kan användaren slutföra åtgärden men får förslag på hur hen kan följa policyn.
Olika meddelanden kan visas för samma attribut beroende på den förväntade åtkomstnivån. Om åtkomstnivån till exempel är device.screen_lock_enabled == true är meddelandet Ange ett skärmlösenord på enheten. Om åtkomstnivån är device.screen_lock_enabled == false är meddelandet Ta bort skärmlösenordet från enheten. Om ett skärmlösenord tas bort kan det påverka säkerheten negativt. Därför bör användaren vända sig till administratören först och stämma av den här åtgärden.
Möjliga åtgärdsmeddelanden efter attribut och typ
De faktiska meddelandena kan skilja sig från de meddelanden som visas nedan.
| Attribut | Policytyp | Meddelande |
|---|---|---|
| Administratörsgodkännande | Blockera och varna | Byt till en enhet som godkänts av organisationen. Kontakta administratören om du inte har någon. |
| Blockera och varna | Byt till en enhet som inte är kopplad till organisationen. Obs! Detta kan försämra säkerheten så du bör kolla med din administratör först. | |
| Företagsägd enhet | Blockera och varna | Byt till en enhet som ägs av organisationen. Kontakta administratören om du inte har någon. |
| Blockera och varna | Byt till en enhet som inte ägs av organisationen. | |
| CTS-profilmatchning | Blockera och varna | Återställ enhetens standardinställningar. |
| Blockera | Enheten kan inte komma åt den här appen eftersom den har en Android-installation från den ursprungliga tillverkaren. Kontakta administratören för att få mer information. | |
| Varna | Det går inte komma åt den här appen med en Android-installation från den ursprungliga tillverkaren på ett säkert sätt. Kontakta administratören för mer information. | |
| Kryptering | Blockera och varna | Byt till en enhet som har någon av följande krypteringsstatusar: [status1, status2]. |
| Blockera och varna | Byt till en enhet som inte har följande krypteringsstatus: [status] | |
| Har appar som kan vara skadliga | Blockera och varna | Avinstallera appar som Google Play Protect har listat som potentiellt skadliga. |
| Blockera | Enheten kan inte komma åt den här appen på grund av de appar som är installerade för närvarande. Kontakta administratören för att få mer information. | |
| Varna | Det går inte att komma åt den här appen med de appar som är installerade för närvarande på ett säkert sätt. Kontakta administratören för mer information. | |
| IP-adress | Blockera | Du kan inte komma åt den här appen från ditt nuvarande IP-delnätverk. Kontakta administratören för mer information. |
| Varna | Det går inte att få åtkomst till den här appen från ditt nuvarande IP-delnätverk på ett säkert sätt. Kontakta administratören för mer information. | |
| Operativsystemtyp | Blockera och varna | Byt till en enhet med något av följande operativsystem: [os1, os2]. |
| Blockera och varna | Byt till en enhet som inte använder: os1. | |
| Operativsystemsversion | Blockera och varna | Uppdatera enheten till [OS version X] eller senare. |
| Blockera och varna | Uppdatera enheten till en OS-version som är tidigare än [OS version X]. | |
| Partnerattribut | Blockera och varna | Installera [PARTNER NAME] på enheten.1 |
| Blockera och varna | Enligt information från [PARTNER NAME] uppfyller enheten inte alla krav.2 | |
| Regionkod | Blockera | Du kan inte komma åt den här appen där du befinner dig. Kontakta administratören för mer information. |
| Varna | Det går inte att få åtkomst till den här appen från din nuvarande plats på ett säkert sätt. Kontakta administratören för mer information. | |
| Skärmlås | Blockera och varna | Ställ in ett skärmlösenord på enheten. |
| Blockera och varna | Ta bort skärmlösenordet från enheten. Obs! Detta kan försämra säkerheten så du bör kolla med din administratör först. | |
| Verifiera appar | Blockera och varna | Aktivera Google Play Protect på enheten. |
| Blockera och varna | Inaktivera Google Play Protect på enheten. | |
| Verifierad start | Blockera och varna | Följ tillverkarens anvisningar för att låsa starthanteraren. |
| Blockera och varna | Följ tillverkarens anvisningar för att låsa upp starthanteraren. | |
| Verifierad Chrome OS | Blockera och varna | Installera en verifierad version av Chrome OS på enheten. |
| Blockera och varna | Du kan inte använda den här appen med verifierad Chrome OS. | |
| Jailbreakad enhet | Blockera och varna | Följ tillverkarens anvisningar för att återställa enhetens standardinställningar. |
| Blockera | Enheten kan inte komma åt den här appen på grund av den aktuella enhetsstatusen. Kontakta administratören om du vill veta mer. | |
| Varna | Det går inte att komma åt den här appen med den aktuella enhetsstatusen på ett säkert sätt. Kontakta administratören för mer information. |
1 Se till att partnersäkerhetsappen (till exempel Lookout) är installerad på enheten. Om den är installerad men användaren fortfarande får det här meddelandet är enheten kanske inte korrekt registrerad i partnerns mobilhantering. Kontrollera om så är fallet i partneröversikten. Kontakta vid behov partnern för att lösa problemet.
2 Mer information finns i partnerappen på enheten. Kontakta vid behov partnern för att lösa problemet.
Förstå åtgärdsmeddelanden och integreringar med tredjepartspartner
Som administratör kan du integrera tredjepartspartner (de som ingår i BeyondCorp Alliance) i Googles ändpunktshantering på Googles administratörskonsol. Denna informationstext visas i gränssnittet för åtgärdsmeddelanden för att förklara att partnermeddelanden kan vara tillgängliga för användare:
Till exempel från Lookout:
Mer information finns i Konfigurera integreringar med tredjepartspartner.
Vanliga fel som måste lösas innan användarna kan se åtgärdsmeddelanden eller anpassade meddelanden
Dessa fel måste lösas innan användarna kan visa åtgärdsmeddelanden:
Det går inte att identifiera enheten. Andra steg kan krävas beroende på enhetstyp.
Google känner inte igen inloggningsenheten. Åtgärdssteget beror på plattformen.
- Datorer – användare måste använda en Chrome-profil med tillägget för ändpunktsverifiering installerat. Användarna kan inte logga in i Google Workspace-appar via inkognitoprofiler, gästprofiler eller privata profiler. Det här felmeddelandet kan visas när en användare försöker logga in på en ny enhet för första gången. Användaren måste i så fall synkronisera med tillägget för ändpunktsverifiering och uppdatera webbläsaren.
- Mobila enheter – om enheter ska identifieras av CAA måste de hanteras av Googles ändpunktshantering (grundläggande eller avancerad hantering). Mer information finns i Hantera enheter med Googles ändpunktshantering. Dessutom kan enheterna behöva synkroniseras innan Google kan identifiera var inloggningen skedde. Mer information finns i Synkronisera enheten.
Synkronisera din enhet
- Stationära enheter – användarna måste synkronisera med tillägget för ändpunktsverifiering.
Mobila enheter – enheter med avancerad hantering kan synkronisera med Device Policy-appen. Enheter med grundläggande hantering kan vänta på att enheten synkroniseras automatiskt eller så kan användaren logga in på en Google-app igen. Informera användaren om att enhetssynkroniseringen kan ta en stund.
iOS-enheter – Google-sessioner i olika appar spåras med sessioner eller token i Safari. Om Safari-token raderas (manuellt av användaren eller Apple ITP) kan efterföljande inloggningar inte mappas till den ursprungliga inloggade enheten. Detta kan leda till att de nya inloggningarna blockeras med meddelandet Det går inte att identifiera enheten. Andra steg kan krävas beroende på enhetstyp. Det här problemet kan uppstå på enheter med både grundläggande och avancerad hantering.
Användaren måste slutföra följande steg för att avblockera sig:
- Ta bort Googles företagskonto från alla Google-appar. Logga ut Google-kontot från Safari och ta bort det från alla appar som inte kommer från Google men som kanske använder kontot.
- Radera cookies och cacheminne i Safari.
- Logga in på en förstapartsapp från Google, till exempel Drive eller Gmail.
- Få åtkomst till alla återstående förstapartsappar från Google för att verifiera att du har åtkomst.
Om du behöver åtkomst till appar som inte kommer från Google loggar du in på apparna inom några dagar efter att du har loggat in på Google-apparna.
Om du inte loggar in inom 30 dagar från steg 3 och appen blockeras kan du börja om från steg 1.
Implementera åtgärdsmeddelanden och anpassade meddelanden
Aktivera åtgärdsmeddelanden
-
I Googles administratörskonsol går du till menyn


 Säkerhet
Åtkomst- och datakontroll
Kontextkänslig åtkomst.
Kräver behörighet för hantering av åtkomstnivå datasäkerhet och regelhantering och läsbehörighet för Admin API-grupper och användare.
- Klicka på Allmänna inställningar.
- Klicka på Redigera i avsnittet Åtgärdsmeddelanden.
- Aktivera Åtgärdsmeddelanden.
- Klicka på Spara.
Du kan även lägga till ett anpassat meddelande nu.
Lägga till ett anpassat meddelande
-
I Googles administratörskonsol går du till menyn
Säkerhet
Åtkomst- och datakontroll
Kontextkänslig åtkomst.Kräver behörighet för hantering av åtkomstnivå datasäkerhet och regelhantering och läsbehörighet för Admin API-grupper och användare.
- Klicka på Allmänna inställningar.
- Klicka på Redigera i avsnittet Ytterligare anpassat meddelande.
- Skriv meddelandet.
- (Valfritt) Klicka på Förhandsgranska meddelande om du vill förhandsgranska meddelandet.
- Klicka på Spara.
Användarupplevelse för åtgärdsmeddelanden och anpassade meddelanden
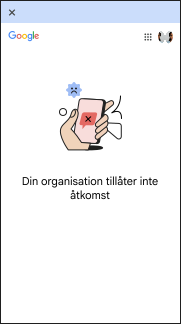
Endast standardmeddelande.
Användaren får ett standardmeddelande om du inte konfigurerar ett åtgärdsmeddelande eller anpassat meddelande.
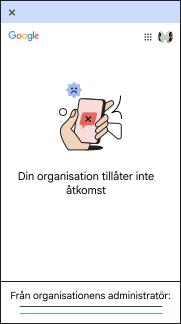
Standardmeddelande och anpassat meddelande
Användaren får ett standardmeddelande och ett anpassat meddelande om du konfigurerar ett anpassat meddelande och inget åtgärdsmeddelande.
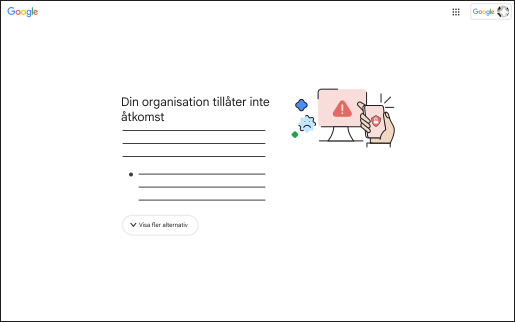
Endast åtgärdsmeddelande
Användaren får ett standardmeddelande med åtgärdssteg om du bara konfigurerar åtgärdssteg. Datoranvändare kan klicka på Visa fler alternativ för att få ytterligare åtgärdssteg.
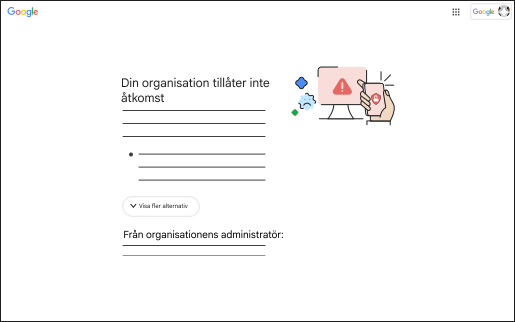
Åtgärdsmeddelande och anpassat meddelande
Användaren får ett anpassat meddelande med åtgärdssteg om du konfigurerar ett åtgärdsmeddelande och ett anpassat meddelande. Datoranvändare kan klicka på Visa fler alternativ för att se fler åtgärdssteg.
Vanliga frågor om åtgärd vid kontextkänslig åtkomst och anpassade meddelanden
Kan åtgärder leda till ytterligare fall av nekad åtkomst?
Varför återspeglar inte åtgärdsmeddelandena de aktuella policyerna?
Hur lång tid tar det innan användaren får åtkomst efter att ha slutfört åtgärderna?
Användaren får inte åtkomst förrän enheten synkroniseras med Googles servrar. Användaren kan försöka tvinga fram en synkronisering i vissa fall:
- Dator – synkronisera från Chrome-tillägget för ändpunktsverifiering
- Mobil (avancerad hantering) – synkronisera från Device Policy-appen
- Mobil (grundläggande hantering): Logga in på nytt för grundläggande hanterade enheter
Om enheten inte är kompatibel med BeyondCorp Alliance-partnern testar du att synkronisera från partnerappen. Observera att manuell synkronisering kanske inte fungerar i vissa fall. Användaren bör därför vänta tills synkroniseringen har ägt rum.
Varför ser användarna fortfarande samma åtgärder efter att ha slutfört åtgärden?
Varför ändras alternativen för åtgärdsmeddelanden utan åtgärd på enheten?
Varför saknas åtgärdsmeddelanden trots att de är aktiverade?
Får användarna ett anpassat meddelande om åtgärdsmeddelanden har aktiverats?
Hur aktiverar jag åtgärder för enhetspolicyer?
Varför visas inte meddelandet Det går inte att identifiera enheten om tillägget för ändpunktsverifiering synkroniseras?
Google, Google Workspace och tillhörande märken och logotyper är varumärken som tillhör Google LLC. Alla andra företags- och produktnamn är varumärken som tillhör de företag som de är kopplade till.