

Med hjälp av åtgärdsmeddelanden och anpassade meddelanden i kontextmedveten åtkomst kan du hjälpa användare att avblockera sig själva när en policy hindrar dem från att komma åt en app. Dessa valfria (men rekommenderade) meddelanden kan hjälpa användare att återgå till produktiviteten och minska supportsamtal för administratörer.
Om till exempel en användare på en mobil enhet använder Gmail på kontoret under dagen men blockeras när de försöker komma åt Gmail hemma på kvällen när åtgärdsmeddelanden är aktiverade, får de vägledning om hur de ska åtgärda orsaken till att de är blockerade.
Reparations- och anpassade meddelanden stöds för åtkomstnivåer som skapats i både grundläggande läge och avancerat läge. De stöds också för både Core Services och SAML-appar.
Använd åtgärdande och anpassade meddelanden för att hjälpa användare att avblockera sig själva
När de är blockerade kan dina användare stöta på:
- Standardmeddelande – Visas om du inte har lagt till åtgärdsmeddelanden eller anpassade meddelanden. Ett exempel på ett standardmeddelande är: Din organisations policy blockerar åtkomst till den här appen .
Åtgärdsmeddelanden – Ersätter standardmeddelandet med systemgenererade steg som är anpassade till den specifika policyöverträdelsen, till exempel att kräva ett skärmlösenord eller en operativsystemuppdatering. Om flera överträdelser eller komplexa policyer orsakar en blockering kan användaren klicka på Visa fler alternativ för alternativa sätt att lösa blockeringen. I så fall måste användaren slutföra alla steg för ett tillgängligt alternativ. Att blanda steg mellan olika alternativ avblockerar inte åtkomsten.
Exempel: Om alternativ ett kräver att användaren uppdaterar operativsystemet och sedan synkroniserar, och alternativ 2 kräver att de byter till en företagsenhet, måste användaren slutföra båda stegen i alternativ ett eller slutföra alternativ 2.
Anpassat meddelande – Lägger till specifik hjälp för användaren, till exempel ytterligare råd om att avblockera eller en användbar länk att klicka på. Du lägger till anpassade meddelanden efter behov. Ett anpassat meddelande kan visas tillsammans med standardmeddelandet eller med åtgärdsmeddelanden.
När du ställer in en varningspolicy för ett attribut visas alltid (och endast) åtgärdsmeddelanden för det attributet. Varken du eller andra administratörer kan inaktivera dessa meddelanden. När användare får en varningsavisering om en app som de försöker komma åt kan de granska mer information om sina åtgärdsalternativ.
Förstå åtgärdsmeddelanden
Varje åtgärd motsvarar ett attribut som antingen orsakar att åtkomst nekas (blockeras) eller ger användaren en varning. Om du har en blockeringspolicy kopplad till ett attribut, meddelar åtgärdsmeddelanden användaren att de inte kan utföra åtgärden och ger sätt att bli kompatibel. Om du har en varningspolicy kopplad till ett attribut kan användaren slutföra åtgärden men får förslag på hur hen blir kompatibel.
Olika meddelanden kan visas för samma attribut beroende på förväntan i åtkomstnivån. Om åtkomstnivån till exempel är device.screen_lock_enabled == true är meddelandet Ange ett skärmlösenord på din enhet . Om åtkomstnivån är device.screen_lock_enabled == false är meddelandet Ta bort skärmlösenordet från din enhet . Att ta bort ett skärmlösenord kan vara mindre säkert, så användaren bör bekräfta denna åtgärd med administratören.
Möjliga åtgärdsmeddelanden per attribut och typ
Faktiska meddelanden kan skilja sig från meddelandena som visas nedan.
| Attribut | Policytyp | Meddelande |
|---|---|---|
| Administratörsgodkännande | Blockera och varna | Byt till en enhet som är godkänd av din organisation. Kontakta din administratör om du inte har tillgång till en. |
| Blockera och varna | Byt till en enhet som inte är kopplad till din organisation. Observera att detta kan vara mindre säkert, så du kanske vill bekräfta detta med din administratör. | |
| Företagsägd enhet | Blockera och varna | Byt till en enhet som ägs av din organisation. Kontakta administratören om du inte har tillgång till en. |
| Blockera och varna | Byt till en enhet som inte ägs av din organisation. | |
| CTS-profilmatchning | Blockera och varna | Återställ enheten till fabriksinställningarna. |
| Blockera | Din enhet kan inte komma åt den här appen med en OEM-installation av Android. Kontakta administratören för mer information. | |
| Varna | Det är inte säkert att komma åt den här appen med en OEM-installation av Android. Kontakta administratören för att få veta mer. | |
| Kryptering | Blockera och varna | Växla till en enhet som har en av följande krypteringsstatusar: [status1, status2]. |
| Blockera och varna | Växla till en enhet som inte har följande krypteringsstatus: [status]. | |
| Innehåller potentiellt skadliga appar | Blockera och varna | Avinstallera alla appar som listas som potentiellt skadliga av Google Play Protect. |
| Blockera | Din enhet kan inte komma åt den här appen med appar som för närvarande är installerade. Kontakta administratören för mer information. | |
| Varna | Det är inte säkert att komma åt den här appen med appar som för närvarande är installerade. Kontakta administratören för att få veta mer. | |
| IP-adress | Blockera | Du kan inte komma åt den här appen från ditt nuvarande IP-subnätverk. Kontakta din administratör för att få veta mer. |
| Varna | Det är inte säkert att komma åt den här appen från ditt nuvarande IP-subnätverk. Kontakta din administratör för att få veta mer. | |
| OS-typ | Blockera och varna | Växla till en enhet som använder ett av följande operativsystem: [os1, os2]. |
| Blockera och varna | Byt till en enhet som inte använder: os1. | |
| OS-version | Blockera och varna | Uppdatera din enhet till [OS version X] eller senare. |
| Blockera och varna | Uppdatera din enhet till en tidigare OS-version än [OS version X]. | |
| Partnerattribut | Blockera och varna | Installera [PARTNERNAMN] på din enhet. 1 |
| Blockera och varna | Din enhet uppfyller inte vissa krav, baserat på information från [PARTNERNAMN]. 2 | |
| Regionskod | Blockera | Du kan inte komma åt den här appen från din nuvarande plats. Kontakta din administratör för att få veta mer. |
| Varna | Det är inte säkert att komma åt den här appen från din nuvarande plats. Kontakta din administratör för att få veta mer. | |
| Skärmlås | Blockera och varna | Ställ in ett skärmlösenord på din enhet. |
| Blockera och varna | Ta bort skärmlösenordet från din enhet. Observera att detta kan vara mindre säkert, så du kanske vill bekräfta detta med din administratör. | |
| Verifiera appar | Blockera och varna | Aktivera Google Play Protect på din enhet. |
| Blockera och varna | Inaktivera Google Play Protect på din enhet. | |
| Verifierad start | Blockera och varna | Följ enhetstillverkarens instruktioner för att låsa bootloadern. |
| Blockera och varna | Följ enhetens tillverkares instruktioner för att låsa upp bootloadern. | |
| Verifierat Chrome OS | Blockera och varna | Installera ett verifierat Chrome OS på din enhet. |
| Blockera och varna | Du kan inte komma åt den här appen med ett verifierat Chrome OS. | |
| Jailbreakad enhet | Blockera och varna | Följ tillverkarens instruktioner för att återställa enheten till fabriksinställningarna. |
| Blockera | Din enhet kan inte komma åt den här appen med enhetens nuvarande tillstånd. Kontakta administratören om du vill veta mer. | |
| Varna | Det är inte säkert att komma åt den här appen med enhetens nuvarande tillstånd. Kontakta administratören för att få veta mer. |
1 Se till att partnerns säkerhetsapp (till exempel Lookout) är installerad på enheten. Om den är installerad men användaren fortfarande får det här meddelandet kanske enheten inte är korrekt registrerad i partnerns mobilhantering. Kontrollera partnerns instrumentpanel för att kontrollera om så är fallet. Kontakta partnern om det behövs för att lösa problemet.
2 Kontrollera partnerappen på enheten för mer information. Kontakta partnern om det behövs för att lösa problemet.
Förstå åtgärdsmeddelanden och integrationer med tredjepartspartners
Som administratör kan du integrera tredjepartspartners som stöds (de som ingår i BeyondCorp Alliance ) med Googles slutpunktshantering i Googles administratörskonsol. Denna informationstext visas i gränssnittet för åtgärdsmeddelanden för att förklara att partnermeddelanden kan vara tillgängliga för användare:

Till exempel från Lookout:

För mer information, gå till Konfigurera integrationer med tredjepartspartners .
Vanliga fel som måste åtgärdas innan användare kan se åtgärds- eller anpassade meddelanden
Dessa fel måste åtgärdas innan användare kan se åtgärdsmeddelanden:
Din enhet kan inte identifieras. Det kan finnas olika steg beroende på din enhetstyp.
Google känner inte igen inloggningsenheten. Åtgärdssteget beror på plattformen.
- Skrivbordsenheter – Användare måste använda en Chrome-profil med tillägget Endpoint Verification installerat. Användare kan inte logga in på Google Workspace-appar via inkognito-, gäst- eller personliga profiler. Observera att det här felmeddelandet kan visas när en användare försöker logga in på en ny enhet för första gången. I så fall måste användaren synkronisera med tillägget Endpoint Verification och uppdatera webbläsaren.
- Mobila enheter – För att enheter ska kännas igen av CAA måste de hanteras av Googles slutpunktshantering (grundläggande eller avancerad hantering). Mer information finns i Hantera enheter med Googles slutpunktshantering . Dessutom kan enheter behöva synkroniseras innan Google kan känna igen var inloggningen skedde. Mer information finns i Synkronisera din enhet .
Synkronisera din enhet
- Stationära enheter – Användare måste synkronisera med tillägget Endpoint Verification .
Mobila enheter – Enheter under avancerad hantering kan synkroniseras med appen Device Policy. Enheter under grundläggande hantering kan vänta på att enheten synkroniseras automatiskt, eller så kan användaren logga in igen i valfri Google-app. Informera användaren om att enhetssynkronisering kan ta lite tid.
iOS-enheter — Google-sessioner över olika applikationer spåras med sessioner eller tokens i Safari. Om Safari-tokens raderas (manuellt av användaren eller Apple ITP ) kan efterföljande inloggningar inte mappas till den ursprungliga inloggade enheten. Detta kan leda till att nya inloggningar blockeras med meddelandet "Din enhet kan inte identifieras. Det kan finnas olika steg beroende på din enhetstyp" om åtgärd är aktiverat. Det här problemet kan uppstå både på grundläggande och avancerade hanterade enheter.
Användaren måste slutföra följande steg för att avblockera sig själv:
- Ta bort Google Enterprise-kontot från alla Google-appar. Logga ut Google-kontot från Safari och ta bort det från alla appar som inte kommer från Google och som kan tänkas använda det.
- Ta bort Safari-cookies och cache .
- Logga in i valfri Google-applikation från första part, till exempel Drive eller Gmail.
- Få åtkomst till alla återstående Google-appar från första part för att verifiera att du har åtkomst.
Om åtkomst till appar som inte kommer från Google behövs, logga in på apparna inom några dagar efter att du har loggat in på Google-apparna.
Om du inte loggar in inom 30 dagar efter steg 3 och appen är blockerad, börja om från steg 1.
Implementera åtgärd eller anpassade meddelanden
Aktivera åtgärdsmeddelanden
I Googles administratörskonsol, gå till Meny


 Säkerhet Åtkomst- och datakontroll Kontextmedveten åtkomst .
Kräver åtkomstnivån för datasäkerhet och behörigheter för regelhantering samt läsbehörigheter för grupper och användare i Admin API .
- Klicka på Allmänna inställningar .
- I avsnittet Åtgärdsmeddelanden klickar du på Redigera .
- Aktivera åtgärdsmeddelanden .
- Klicka på Spara .
Du kan också lägga till ett anpassat meddelande vid det här laget.
Lägg till ett anpassat meddelande
I Googles administratörskonsol, gå till Meny
Säkerhet Åtkomst- och datakontroll Kontextmedveten åtkomst .Kräver åtkomstnivån för datasäkerhet och behörigheter för regelhantering samt läsbehörigheter för grupper och användare i Admin API .
- Klicka på Allmänna inställningar .
- I avsnittet Ytterligare anpassat meddelande klickar du på Redigera .
- Ange ditt meddelande.
- (Valfritt) Om du vill förhandsgranska meddelandet klickar du på Förhandsgranska meddelande .
- Klicka på Spara .
Användarupplevelse för åtgärdande och anpassade meddelanden
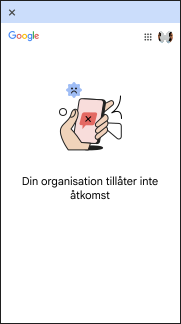
Endast standardmeddelande
Detta är ett exempel på ett meddelande som användaren ser om inga åtgärdsmeddelanden eller anpassade meddelanden har konfigurerats.
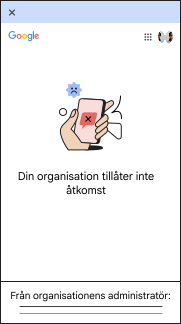
Standardmeddelande och anpassat meddelande
Detta är ett exempel på ett meddelande som användaren får om inga åtgärdsmeddelanden har konfigurerats, men det anpassade meddelandet tillhandahålls.
Endast åtgärdsmeddelande
Detta är ett exempel på ett meddelande som användaren får om åtgärdsmeddelanden är konfigurerade utan anpassat meddelande. Användaren klickar på Visa fler alternativ för att expandera åtgärdsstegen.
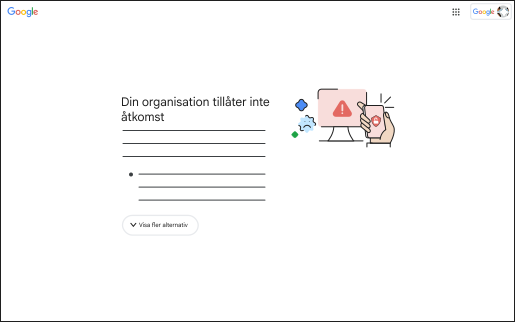
Åtgärd och anpassat meddelande
Detta är ett exempel på ett meddelande som visas för användaren om åtgärdsmeddelanden och ett anpassat administratörsmeddelande har konfigurerats. Användaren får orsaken till blockeringen, åtgärdsinstruktioner och en knapp " Visa fler alternativ" för att granska ytterligare lösningar och det anpassade meddelandet från organisationens administratör.
Vanliga frågor om kontextmedveten åtkomst och anpassade meddelanden
Kan åtgärden orsaka ytterligare fall av nekad åtkomst?
Varför återspeglar inte åtgärdsmeddelandena de nuvarande policyerna?
Hur lång tid tar det för användaren att få åtkomst efter att åtgärdsåtgärderna har slutförts?
Användaren får inte åtkomst förrän enheten synkroniseras med Googles servrar. Användaren kan försöka tvinga fram en synkronisering i vissa fall:
- Skrivbord – Synkronisera från Endpoint Verification-tillägget i Chrome
- Mobil (avancerad hantering) – Synkronisera från appen för enhetspolicy
- Mobil (grundläggande hantering) – Återinloggning för grundläggande hanterade enheter
Om enheten dessutom inte är kompatibel med BeyondCorp Alliance-partnern kan du försöka synkronisera från partnerprogrammet. Observera att manuell synkronisering i vissa fall kanske inte fungerar, så användaren bör vänta tills en synkronisering sker.
Varför ser användarna fortfarande samma åtgärdsalternativ efter att ha slutfört åtgärden?
Varför ändras alternativen för åtgärdsmeddelanden utan att någon åtgärd utförs på enheten?
Varför saknas åtgärdsmeddelanden trots att de är aktiverade?
Visas det anpassade användarmeddelandet om åtgärd är aktiverat?
Hur aktiverar jag åtgärder för enhetspolicyer?
Varför visas åtgärdsmeddelandet "Din enhet kan inte identifieras" om tillägget Endpoint Verification synkroniseras?
Google, Google Workspace och relaterade varumärken och logotyper är varumärken som tillhör Google LLC. Alla andra företags- och produktnamn är varumärken som tillhör de företag som de är associerade med.
Med hjälp av åtgärdsmeddelanden och anpassade meddelanden i kontextmedveten åtkomst kan du hjälpa användare att avblockera sig själva när en policy hindrar dem från att komma åt en app. Dessa valfria (men rekommenderade) meddelanden kan hjälpa användare att återgå till produktiviteten och minska supportsamtal för administratörer.
Om till exempel en användare på en mobil enhet använder Gmail på kontoret under dagen men blockeras när de försöker komma åt Gmail hemma på kvällen när åtgärdsmeddelanden är aktiverade, får de vägledning om hur de ska åtgärda orsaken till att de är blockerade.
Reparations- och anpassade meddelanden stöds för åtkomstnivåer som skapats i både grundläggande läge och avancerat läge. De stöds också för både Core Services och SAML-appar.
Använd åtgärdande och anpassade meddelanden för att hjälpa användare att avblockera sig själva
När de är blockerade kan dina användare stöta på:
- Standardmeddelande – Visas om du inte har lagt till åtgärdsmeddelanden eller anpassade meddelanden. Ett exempel på ett standardmeddelande är: Din organisations policy blockerar åtkomst till den här appen .
Åtgärdsmeddelanden – Ersätter standardmeddelandet med systemgenererade steg som är anpassade till den specifika policyöverträdelsen, till exempel att kräva ett skärmlösenord eller en operativsystemuppdatering. Om flera överträdelser eller komplexa policyer orsakar en blockering kan användaren klicka på Visa fler alternativ för alternativa sätt att lösa blockeringen. I så fall måste användaren slutföra alla steg för ett tillgängligt alternativ. Att blanda steg mellan olika alternativ avblockerar inte åtkomsten.
Exempel: Om alternativ ett kräver att användaren uppdaterar operativsystemet och sedan synkroniserar, och alternativ 2 kräver att de byter till en företagsenhet, måste användaren slutföra båda stegen i alternativ ett eller slutföra alternativ 2.
Anpassat meddelande – Lägger till specifik hjälp för användaren, till exempel ytterligare råd om att avblockera eller en användbar länk att klicka på. Du lägger till anpassade meddelanden efter behov. Ett anpassat meddelande kan visas tillsammans med standardmeddelandet eller med åtgärdsmeddelanden.
När du ställer in en varningspolicy för ett attribut visas alltid (och endast) åtgärdsmeddelanden för det attributet. Varken du eller andra administratörer kan inaktivera dessa meddelanden. När användare får en varningsavisering om en app som de försöker komma åt kan de granska mer information om sina åtgärdsalternativ.
Förstå åtgärdsmeddelanden
Varje åtgärd motsvarar ett attribut som antingen orsakar att åtkomst nekas (blockeras) eller ger användaren en varning. Om du har en blockeringspolicy kopplad till ett attribut, meddelar åtgärdsmeddelanden användaren att de inte kan utföra åtgärden och ger sätt att bli kompatibel. Om du har en varningspolicy kopplad till ett attribut kan användaren slutföra åtgärden men får förslag på hur hen blir kompatibel.
Olika meddelanden kan visas för samma attribut beroende på förväntan i åtkomstnivån. Om åtkomstnivån till exempel är device.screen_lock_enabled == true är meddelandet Ange ett skärmlösenord på din enhet . Om åtkomstnivån är device.screen_lock_enabled == false är meddelandet Ta bort skärmlösenordet från din enhet . Att ta bort ett skärmlösenord kan vara mindre säkert, så användaren bör bekräfta denna åtgärd med administratören.
Möjliga åtgärdsmeddelanden per attribut och typ
Faktiska meddelanden kan skilja sig från meddelandena som visas nedan.
| Attribut | Policytyp | Meddelande |
|---|---|---|
| Administratörsgodkännande | Blockera och varna | Byt till en enhet som är godkänd av din organisation. Kontakta din administratör om du inte har tillgång till en. |
| Blockera och varna | Byt till en enhet som inte är kopplad till din organisation. Observera att detta kan vara mindre säkert, så du kanske vill bekräfta detta med din administratör. | |
| Företagsägd enhet | Blockera och varna | Byt till en enhet som ägs av din organisation. Kontakta administratören om du inte har tillgång till en. |
| Blockera och varna | Byt till en enhet som inte ägs av din organisation. | |
| CTS-profilmatchning | Blockera och varna | Återställ enheten till fabriksinställningarna. |
| Blockera | Din enhet kan inte komma åt den här appen med en OEM-installation av Android. Kontakta administratören för mer information. | |
| Varna | Det är inte säkert att komma åt den här appen med en OEM-installation av Android. Kontakta administratören för att få veta mer. | |
| Kryptering | Blockera och varna | Växla till en enhet som har en av följande krypteringsstatusar: [status1, status2]. |
| Blockera och varna | Växla till en enhet som inte har följande krypteringsstatus: [status]. | |
| Innehåller potentiellt skadliga appar | Blockera och varna | Avinstallera alla appar som listas som potentiellt skadliga av Google Play Protect. |
| Blockera | Din enhet kan inte komma åt den här appen med appar som för närvarande är installerade. Kontakta administratören för mer information. | |
| Varna | Det är inte säkert att komma åt den här appen med appar som för närvarande är installerade. Kontakta administratören för att få veta mer. | |
| IP-adress | Blockera | Du kan inte komma åt den här appen från ditt nuvarande IP-subnätverk. Kontakta din administratör för att få veta mer. |
| Varna | Det är inte säkert att komma åt den här appen från ditt nuvarande IP-subnätverk. Kontakta din administratör för att få veta mer. | |
| OS-typ | Blockera och varna | Växla till en enhet som använder ett av följande operativsystem: [os1, os2]. |
| Blockera och varna | Byt till en enhet som inte använder: os1. | |
| OS-version | Blockera och varna | Uppdatera din enhet till [OS version X] eller senare. |
| Blockera och varna | Uppdatera din enhet till en tidigare OS-version än [OS version X]. | |
| Partnerattribut | Blockera och varna | Installera [PARTNERNAMN] på din enhet. 1 |
| Blockera och varna | Din enhet uppfyller inte vissa krav, baserat på information från [PARTNERNAMN]. 2 | |
| Regionskod | Blockera | Du kan inte komma åt den här appen från din nuvarande plats. Kontakta din administratör för att få veta mer. |
| Varna | Det är inte säkert att komma åt den här appen från din nuvarande plats. Kontakta din administratör för att få veta mer. | |
| Skärmlås | Blockera och varna | Ställ in ett skärmlösenord på din enhet. |
| Blockera och varna | Ta bort skärmlösenordet från din enhet. Observera att detta kan vara mindre säkert, så du kanske vill bekräfta detta med din administratör. | |
| Verifiera appar | Blockera och varna | Aktivera Google Play Protect på din enhet. |
| Blockera och varna | Inaktivera Google Play Protect på din enhet. | |
| Verifierad start | Blockera och varna | Följ enhetstillverkarens instruktioner för att låsa bootloadern. |
| Blockera och varna | Följ enhetens tillverkares instruktioner för att låsa upp bootloadern. | |
| Verifierat Chrome OS | Blockera och varna | Installera ett verifierat Chrome OS på din enhet. |
| Blockera och varna | Du kan inte komma åt den här appen med ett verifierat Chrome OS. | |
| Jailbreakad enhet | Blockera och varna | Följ tillverkarens instruktioner för att återställa enheten till fabriksinställningarna. |
| Blockera | Din enhet kan inte komma åt den här appen med enhetens nuvarande tillstånd. Kontakta administratören om du vill veta mer. | |
| Varna | Det är inte säkert att komma åt den här appen med enhetens nuvarande tillstånd. Kontakta administratören för att få veta mer. |
1 Se till att partnerns säkerhetsapp (till exempel Lookout) är installerad på enheten. Om den är installerad men användaren fortfarande får det här meddelandet kanske enheten inte är korrekt registrerad i partnerns mobilhantering. Kontrollera partnerns instrumentpanel för att kontrollera om så är fallet. Kontakta partnern om det behövs för att lösa problemet.
2 Kontrollera partnerappen på enheten för mer information. Kontakta partnern om det behövs för att lösa problemet.
Förstå åtgärdsmeddelanden och integrationer med tredjepartspartners
Som administratör kan du integrera tredjepartspartners som stöds (de som ingår i BeyondCorp Alliance ) med Googles slutpunktshantering i Googles administratörskonsol. Denna informationstext visas i gränssnittet för åtgärdsmeddelanden för att förklara att partnermeddelanden kan vara tillgängliga för användare:
Till exempel från Lookout:
För mer information, gå till Konfigurera integrationer med tredjepartspartners .
Vanliga fel som måste åtgärdas innan användare kan se åtgärds- eller anpassade meddelanden
Dessa fel måste åtgärdas innan användare kan se åtgärdsmeddelanden:
Din enhet kan inte identifieras. Det kan finnas olika steg beroende på din enhetstyp.
Google känner inte igen inloggningsenheten. Åtgärdssteget beror på plattformen.
- Skrivbordsenheter – Användare måste använda en Chrome-profil med tillägget Endpoint Verification installerat. Användare kan inte logga in på Google Workspace-appar via inkognito-, gäst- eller personliga profiler. Observera att det här felmeddelandet kan visas när en användare försöker logga in på en ny enhet för första gången. I så fall måste användaren synkronisera med tillägget Endpoint Verification och uppdatera webbläsaren.
- Mobila enheter – För att enheter ska kännas igen av CAA måste de hanteras av Googles slutpunktshantering (grundläggande eller avancerad hantering). Mer information finns i Hantera enheter med Googles slutpunktshantering . Dessutom kan enheter behöva synkroniseras innan Google kan känna igen var inloggningen skedde. Mer information finns i Synkronisera din enhet .
Synkronisera din enhet
- Stationära enheter – Användare måste synkronisera med tillägget Endpoint Verification .
Mobila enheter – Enheter under avancerad hantering kan synkroniseras med appen Device Policy. Enheter under grundläggande hantering kan vänta på att enheten synkroniseras automatiskt, eller så kan användaren logga in igen i valfri Google-app. Informera användaren om att enhetssynkronisering kan ta lite tid.
iOS-enheter — Google-sessioner över olika applikationer spåras med sessioner eller tokens i Safari. Om Safari-tokens raderas (manuellt av användaren eller Apple ITP ) kan efterföljande inloggningar inte mappas till den ursprungliga inloggade enheten. Detta kan leda till att nya inloggningar blockeras med meddelandet "Din enhet kan inte identifieras. Det kan finnas olika steg beroende på din enhetstyp" om åtgärd är aktiverat. Det här problemet kan uppstå både på grundläggande och avancerade hanterade enheter.
Användaren måste slutföra följande steg för att avblockera sig själv:
- Ta bort Google Enterprise-kontot från alla Google-appar. Logga ut Google-kontot från Safari och ta bort det från alla appar som inte kommer från Google och som kan tänkas använda det.
- Ta bort Safari-cookies och cache .
- Logga in i valfri Google-applikation från första part, till exempel Drive eller Gmail.
- Få åtkomst till alla återstående Google-appar från första part för att verifiera att du har åtkomst.
Om åtkomst till appar som inte kommer från Google behövs, logga in på apparna inom några dagar efter att du har loggat in på Google-apparna.
Om du inte loggar in inom 30 dagar efter steg 3 och appen är blockerad, börja om från steg 1.
Implementera åtgärd eller anpassade meddelanden
Aktivera åtgärdsmeddelanden
I Googles administratörskonsol, gå till Meny
Säkerhet Åtkomst- och datakontroll Kontextmedveten åtkomst .Kräver åtkomstnivån för datasäkerhet och behörigheter för regelhantering samt läsbehörigheter för grupper och användare i Admin API .
- Klicka på Allmänna inställningar .
- I avsnittet Åtgärdsmeddelanden klickar du på Redigera .
- Aktivera åtgärdsmeddelanden .
- Klicka på Spara .
Du kan också lägga till ett anpassat meddelande vid det här laget.
Lägg till ett anpassat meddelande
I Googles administratörskonsol, gå till Meny
Säkerhet Åtkomst- och datakontroll Kontextmedveten åtkomst .Kräver åtkomstnivån för datasäkerhet och behörigheter för regelhantering samt läsbehörigheter för grupper och användare i Admin API .
- Klicka på Allmänna inställningar .
- I avsnittet Ytterligare anpassat meddelande klickar du på Redigera .
- Ange ditt meddelande.
- (Valfritt) Om du vill förhandsgranska meddelandet klickar du på Förhandsgranska meddelande .
- Klicka på Spara .
Användarupplevelse för åtgärdande och anpassade meddelanden
Endast standardmeddelande
Detta är ett exempel på ett meddelande som användaren ser om inga åtgärdsmeddelanden eller anpassade meddelanden har konfigurerats.
Standardmeddelande och anpassat meddelande
Detta är ett exempel på ett meddelande som användaren får om inga åtgärdsmeddelanden har konfigurerats, men det anpassade meddelandet tillhandahålls.
Endast åtgärdsmeddelande
Detta är ett exempel på ett meddelande som användaren får om åtgärdsmeddelanden är konfigurerade utan anpassat meddelande. Användaren klickar på Visa fler alternativ för att expandera åtgärdsstegen.
Åtgärd och anpassat meddelande
Detta är ett exempel på ett meddelande som visas för användaren om åtgärdsmeddelanden och ett anpassat administratörsmeddelande har konfigurerats. Användaren får orsaken till blockeringen, åtgärdsinstruktioner och en knapp " Visa fler alternativ" för att granska ytterligare lösningar och det anpassade meddelandet från organisationens administratör.
Vanliga frågor om kontextmedveten åtkomst och anpassade meddelanden
Kan åtgärden orsaka ytterligare fall av nekad åtkomst?
Varför återspeglar inte åtgärdsmeddelandena de nuvarande policyerna?
Hur lång tid tar det för användaren att få åtkomst efter att åtgärdsåtgärderna har slutförts?
Användaren får inte åtkomst förrän enheten synkroniseras med Googles servrar. Användaren kan försöka tvinga fram en synkronisering i vissa fall:
- Skrivbord – Synkronisera från Endpoint Verification-tillägget i Chrome
- Mobil (avancerad hantering) – Synkronisera från appen för enhetspolicy
- Mobil (grundläggande hantering) – Återinloggning för grundläggande hanterade enheter
Om enheten dessutom inte är kompatibel med BeyondCorp Alliance-partnern kan du försöka synkronisera från partnerprogrammet. Observera att manuell synkronisering i vissa fall kanske inte fungerar, så användaren bör vänta tills en synkronisering sker.
Varför ser användarna fortfarande samma åtgärdsalternativ efter att ha slutfört åtgärden?
Varför ändras alternativen för åtgärdsmeddelanden utan att någon åtgärd utförs på enheten?
Varför saknas åtgärdsmeddelanden trots att de är aktiverade?
Visas det anpassade användarmeddelandet om åtgärd är aktiverat?
Hur aktiverar jag åtgärder för enhetspolicyer?
Varför visas åtgärdsmeddelandet "Din enhet kan inte identifieras" om tillägget Endpoint Verification synkroniseras?
Google, Google Workspace och relaterade varumärken och logotyper är varumärken som tillhör Google LLC. Alla andra företags- och produktnamn är varumärken som tillhör de företag som de är associerade med.
Med hjälp av åtgärdsmeddelanden och anpassade meddelanden i kontextmedveten åtkomst kan du hjälpa användare att avblockera sig själva när en policy hindrar dem från att komma åt en app. Dessa valfria (men rekommenderade) meddelanden kan hjälpa användare att återgå till produktiviteten och minska supportsamtal för administratörer.
Om till exempel en användare på en mobil enhet använder Gmail på kontoret under dagen men blockeras när de försöker komma åt Gmail hemma på kvällen när åtgärdsmeddelanden är aktiverade, får de vägledning om hur de ska åtgärda orsaken till att de är blockerade.
Reparations- och anpassade meddelanden stöds för åtkomstnivåer som skapats i både grundläggande läge och avancerat läge. De stöds också för både Core Services och SAML-appar.
Använd åtgärdande och anpassade meddelanden för att hjälpa användare att avblockera sig själva
När de är blockerade kan dina användare stöta på:
- Standardmeddelande – Visas om du inte har lagt till åtgärdsmeddelanden eller anpassade meddelanden. Ett exempel på ett standardmeddelande är: Din organisations policy blockerar åtkomst till den här appen .
Åtgärdsmeddelanden – Ersätter standardmeddelandet med systemgenererade steg som är anpassade till den specifika policyöverträdelsen, till exempel att kräva ett skärmlösenord eller en operativsystemuppdatering. Om flera överträdelser eller komplexa policyer orsakar en blockering kan användaren klicka på Visa fler alternativ för alternativa sätt att lösa blockeringen. I så fall måste användaren slutföra alla steg för ett tillgängligt alternativ. Att blanda steg mellan olika alternativ avblockerar inte åtkomsten.
Exempel: Om alternativ ett kräver att användaren uppdaterar operativsystemet och sedan synkroniserar, och alternativ 2 kräver att de byter till en företagsenhet, måste användaren slutföra båda stegen i alternativ ett eller slutföra alternativ 2.
Anpassat meddelande – Lägger till specifik hjälp för användaren, till exempel ytterligare råd om att avblockera eller en användbar länk att klicka på. Du lägger till anpassade meddelanden efter behov. Ett anpassat meddelande kan visas tillsammans med standardmeddelandet eller med åtgärdsmeddelanden.
When you set a warn policy for an attribute, remediation messages for that attribute will always (and only) be shown. You and other admins can't turn off those messages. When users receive a warning notification about an app that they're trying to access, they can review more details about their remediation options.
Understand remediation messages
Each remediation action corresponds to an attribute that is either causing access to be denied (blocked) or giving the user a warning. If you have a block policy associated with an attribute, remediation messages tell the user they can't perform the action and give ways to become compliant. If you have a warn policy associated with an attribute, the user can complete the action but gets suggestions on how to become compliant.
Different messages can be shown for the same attribute according to the expectation in the access level. For example, if the access level is device.screen_lock_enabled == true , the message is Set a screen password on your device . If the access level is device.screen_lock_enabled == false , the message is Remove the screen password from your device . Removing a screen password could be less secure, so the user should confirm this action with the admin.
Possible remediation messages by attribute & type
Actual messages might differ from the messages displayed below.
| Attribut | Policy type | Meddelande |
|---|---|---|
| Admin approval | Block & Warn | Switch to a device approved by your organization. Contact your admin if you don't have access to one. |
| Block & Warn | Switch to a device that's not associated with your organization. Note, this could be less secure, so you may want to confirm this with your admin. | |
| Company owned device | Block & Warn | Switch to a device owned by your organization. Contact your admin if you don't have access to one. |
| Block & Warn | Switch to a device that's not owned by your organization. | |
| CTS profile match | Block & Warn | Reset your device to factory settings. |
| Blockera | Your device can't access this app with an OEM Android installation. Contact your admin for more info. | |
| Varna | Accessing this app with an OEM Android installation isn't secure. Contact your admin to learn more. | |
| Encryption | Block & Warn | Switch to a device that has one of the following encryption statuses: [status1, status2]. |
| Block & Warn | Switch to a device that doesn't have the following encryption status: [status]. | |
| Has potentially harmful apps | Block & Warn | Uninstall any apps listed by Google Play Protect as potentially harmful. |
| Blockera | Your device can't access this app with currently installed apps. Contact your admin for more info. | |
| Varna | Accessing this app with currently installed apps isn't secure. Contact your admin to learn more. | |
| IP-adress | Blockera | You can't access this app from your current IP subnetwork. Contact your admin to learn more. |
| Varna | Accessing this app from your current IP subnetwork isn't secure. Contact your admin to learn more. | |
| OS type | Block & Warn | Switch to a device that uses one of the following operating systems: [os1, os2]. |
| Block & Warn | Switch to a device that doesn't use: os1. | |
| OS version | Block & Warn | Update your device to [OS version X] or higher. |
| Block & Warn | Update your device to an OS version lower than [OS version X]. | |
| Partner Attributes | Block & Warn | Install [PARTNER NAME] on your device. 1 |
| Block & Warn | Your device isn't meeting some requirements, based on information from [PARTNER NAME]. 2 | |
| Region code | Blockera | You can't access this app from your current location. Contact your admin to learn more. |
| Varna | Accessing this app from your current location isn't secure. Contact your admin to learn more. | |
| Screen lock | Block & Warn | Set a screen password on your device. |
| Block & Warn | Remove the screen password from your device. Note, this could be less secure, so you may want to confirm this with your admin. | |
| Verify apps | Block & Warn | Enable Google Play Protect on your device. |
| Block & Warn | Disable Google Play Protect on your device. | |
| Verified boot | Block & Warn | Follow your device manufacturer's instructions to lock the bootloader. |
| Block & Warn | Follow your device manufacturer's instructions to unlock the bootloader. | |
| Verified Chrome OS | Block & Warn | Install a verified Chrome OS on your device. |
| Block & Warn | You can't access this app with a verified Chrome OS. | |
| Jailbroken device | Block & Warn | Follow your device manufacturer's instructions to factory reset your device. |
| Blockera | Your device can't access this app with the current device state. To learn more, contact your admin. | |
| Varna | Accessing this app with the current device state isn't secure. Contact your admin to learn more. |
1 Make sure the partner security app (for example, Lookout) is installed on the device. If it's installed but the user still gets this message, the device might not be properly enrolled into the partner mobile management. Check the partner dashboard to verify if this is the case. If required, contact the partner to resolve the issue.
2 Check the partner app on the device for more details. If required, contact the partner to resolve the issue.
Understand remediation messages and third-party partner integrations
As an administrator, you can integrate supported third-party partners (those that are part of the BeyondCorp Alliance ) with Google endpoint management in Google Admin console. This informational text displays in the remediation message interface to explain that partner messages can be available to users:
For example, from Lookout:
For details, go to Set up third-party partner integrations .
Common errors to resolve before users can view remediation or custom messages
These errors must be cleared before users can view remediation messages:
Your device can't be recognized. There may be different steps depending on your device type.
Google doesn't recognize the login device. The remediation step depends on the platform.
- Desktop devices —Users must use a Chrome profile with the Endpoint Verification extension installed. Users can't login to Google Workspace apps through incognito, guest, or personal profiles. Note that this error message can display when a user tries to sign in to a new device for the first time. In that case, the user must sync with the Endpoint Verification extension and refresh the browser.
- Mobile devices —For devices to be recognized by CAA, they need to be managed by Google endpoint management (basic or advanced management). For details, go to Manage devices with Google endpoint management . Additionally, devices might need to sync before Google can recognize where the login occurred. For details, see Sync your device .
Sync your device
- Desktop devices —Users must sync with the Endpoint Verification extension .
Mobile devices —Devices under advanced management can sync with the device policy app. Devices under basic management can wait for the device to sync automatically, or the user can re-login into any Google app. Let the user know that device sync can take some time.
iOS devices —Google sessions across different applications are tracked with sessions or tokens in Safari. If the Safari tokens are deleted (manually by the user or Apple ITP ), the subsequent logins cannot be mapped to the original logged in device. This can cause the new logins to be blocked with "Your device can't be recognized. There may be different steps depending on your device type" message if remediation is enabled. This issue can occur both on basic and advanced managed devices.
The user needs to complete the following steps to unblock themselves:
- Remove the Google enterprise account from all Google applications. Log out the Google account from Safari and remove it from any non-Google application which might be using it.
- Delete Safari cookies and cache .
- Log into any Google first-party application, such as Drive or Gmail.
- Access all of the remaining Google first-party applications to verify that you have access.
If access to non-Google applications is needed, sign in to the applications within a few days of logging into the Google applications.
If you do not sign in within 30 days of step 3 and the application is blocked, restart from step 1.
Implement remediation or custom messages
Turn on remediation messages
I Googles administratörskonsol, gå till Meny
Säkerhet Access and data control Context-Aware Access .Requires the Data security access level and rule management privileges and the Admin API groups and users read privileges .
- Click General settings .
- In the Remediation messages section, click Edit .
- Turn on Remediation messages .
- Click Save .
You can also add a custom message at this point.
Add a custom message
I Googles administratörskonsol, gå till Meny
Säkerhet Access and data control Context-Aware Access .Requires the Data security access level and rule management privileges and the Admin API groups and users read privileges .
- Click General settings .
- In the Additional custom message section, click Edit .
- Enter your message.
- (Optional) To preview the message, click Preview message .
- Click Save .
User experience for remediation and custom messages
Default message only
This is an example of a message the user sees if no remediation messages or custom message is configure
Default message and custom message
This is an example of a message the user gets if no remediation messages are configured, but the custom message is provided.
Remediation message only
This is an example of a message the user gets if remediation messages are configured with no custom message. The user clicks Show more options to expand the remediation steps.
Remediation and custom message
This is an example of a message shown to the user if remediation messages and a custom admin message are configured. The user gets the reason for the block, remediation instructions, and a Show more options button to review additional solutions and the custom message from your organization's admin.
Context-Aware Access remediation and custom messages FAQ
Can remediation cause any additional Access Denied cases?
Why don't the remediation messages reflect the current policies?
How long does it take for the user to get access after completing the remediation actions?
The user doesn't get access until the device syncs with the Google servers. The user can try to force a sync in certain cases:
- Desktop— Sync from Endpoint Verification extension on Chrome
- Mobile (advanced management)— Sync from device policy app
- Mobile (basic management)— Re-login for basic managed devices
Additionally, if the device is not compliant with the BeyondCorp Alliance partner, try to sync from the partner application. Note that in certain cases manual sync may not work, so the user should wait until a sync occurs.
Why do Users still see the same remediation options after completing the remediation action?
Why do remediation message options change without any action on the device?
Why are remediation messages missing even though they are enabled?
Is the custom user message shown if remediation is enabled?
How do I enable remediations for Device policies?
Why does the Your device can't be recognized remediation message display if the Endpoint Verification extension is syncing?
Google, Google Workspace och relaterade varumärken och logotyper är varumärken som tillhör Google LLC. Alla andra företags- och produktnamn är varumärken som tillhör de företag som de är associerade med.
Using remediation messages and custom messages in Context-Aware Access, you can help users unblock themselves when a policy prevents them from accessing an app. These optional (but recommended) messages can help get users back to productivity and reduce support calls for admins.
For example, when remediation messages are turned on, if a user on a mobile device is using Gmail in the office successfully during the day but is blocked when they try to access Gmail at home in the evening, they get guidance on how to address the reason they are blocked.
Remediation and custom messages are supported for access levels created in both Basic mode and Advanced mode. Also, they are supported for both Core Services and SAML apps.
Use remediation & custom messages to help users unblock themselves
When blocked, your users can encounter:
- Default message —Displays if you have not added remediation messages or custom messages. An example default message is: Your organization's policy is blocking access to this app .
Remediation messages —Replaces the default message with system-generated steps tailored to the specific policy violation, such as requiring a screen password or OS update. If multiple violations or complex policies cause a block, the user can click Show more options for alternative ways to resolve the block. In that case, the user must complete all steps for an available option. Mixing steps across options doesn't unblock access.
Example: If option one requires the user to update the OS and then synchronize, and option 2 requires them to switch to a corporate device, the user must complete both steps in option one or complete option 2.
Custom message —Adds specific help for the user, such as additional advice on getting unblocked or a helpful link to click. You add custom messages as needed. A custom message can appear in conjunction with the default message, or with remediation messages.
When you set a warn policy for an attribute, remediation messages for that attribute will always (and only) be shown. You and other admins can't turn off those messages. When users receive a warning notification about an app that they're trying to access, they can review more details about their remediation options.
Understand remediation messages
Each remediation action corresponds to an attribute that is either causing access to be denied (blocked) or giving the user a warning. If you have a block policy associated with an attribute, remediation messages tell the user they can't perform the action and give ways to become compliant. If you have a warn policy associated with an attribute, the user can complete the action but gets suggestions on how to become compliant.
Different messages can be shown for the same attribute according to the expectation in the access level. For example, if the access level is device.screen_lock_enabled == true , the message is Set a screen password on your device . If the access level is device.screen_lock_enabled == false , the message is Remove the screen password from your device . Removing a screen password could be less secure, so the user should confirm this action with the admin.
Possible remediation messages by attribute & type
Actual messages might differ from the messages displayed below.
| Attribut | Policy type | Meddelande |
|---|---|---|
| Admin approval | Block & Warn | Switch to a device approved by your organization. Contact your admin if you don't have access to one. |
| Block & Warn | Switch to a device that's not associated with your organization. Note, this could be less secure, so you may want to confirm this with your admin. | |
| Company owned device | Block & Warn | Switch to a device owned by your organization. Contact your admin if you don't have access to one. |
| Block & Warn | Switch to a device that's not owned by your organization. | |
| CTS profile match | Block & Warn | Reset your device to factory settings. |
| Blockera | Your device can't access this app with an OEM Android installation. Contact your admin for more info. | |
| Varna | Accessing this app with an OEM Android installation isn't secure. Contact your admin to learn more. | |
| Encryption | Block & Warn | Switch to a device that has one of the following encryption statuses: [status1, status2]. |
| Block & Warn | Switch to a device that doesn't have the following encryption status: [status]. | |
| Has potentially harmful apps | Block & Warn | Uninstall any apps listed by Google Play Protect as potentially harmful. |
| Blockera | Your device can't access this app with currently installed apps. Contact your admin for more info. | |
| Varna | Accessing this app with currently installed apps isn't secure. Contact your admin to learn more. | |
| IP-adress | Blockera | You can't access this app from your current IP subnetwork. Contact your admin to learn more. |
| Varna | Accessing this app from your current IP subnetwork isn't secure. Contact your admin to learn more. | |
| OS type | Block & Warn | Switch to a device that uses one of the following operating systems: [os1, os2]. |
| Block & Warn | Switch to a device that doesn't use: os1. | |
| OS version | Block & Warn | Update your device to [OS version X] or higher. |
| Block & Warn | Update your device to an OS version lower than [OS version X]. | |
| Partner Attributes | Block & Warn | Install [PARTNER NAME] on your device. 1 |
| Block & Warn | Your device isn't meeting some requirements, based on information from [PARTNER NAME]. 2 | |
| Region code | Blockera | You can't access this app from your current location. Contact your admin to learn more. |
| Varna | Accessing this app from your current location isn't secure. Contact your admin to learn more. | |
| Screen lock | Block & Warn | Set a screen password on your device. |
| Block & Warn | Remove the screen password from your device. Note, this could be less secure, so you may want to confirm this with your admin. | |
| Verify apps | Block & Warn | Enable Google Play Protect on your device. |
| Block & Warn | Disable Google Play Protect on your device. | |
| Verified boot | Block & Warn | Follow your device manufacturer's instructions to lock the bootloader. |
| Block & Warn | Follow your device manufacturer's instructions to unlock the bootloader. | |
| Verified Chrome OS | Block & Warn | Install a verified Chrome OS on your device. |
| Block & Warn | You can't access this app with a verified Chrome OS. | |
| Jailbroken device | Block & Warn | Follow your device manufacturer's instructions to factory reset your device. |
| Blockera | Your device can't access this app with the current device state. To learn more, contact your admin. | |
| Varna | Accessing this app with the current device state isn't secure. Contact your admin to learn more. |
1 Make sure the partner security app (for example, Lookout) is installed on the device. If it's installed but the user still gets this message, the device might not be properly enrolled into the partner mobile management. Check the partner dashboard to verify if this is the case. If required, contact the partner to resolve the issue.
2 Check the partner app on the device for more details. If required, contact the partner to resolve the issue.
Understand remediation messages and third-party partner integrations
As an administrator, you can integrate supported third-party partners (those that are part of the BeyondCorp Alliance ) with Google endpoint management in Google Admin console. This informational text displays in the remediation message interface to explain that partner messages can be available to users:
For example, from Lookout:
For details, go to Set up third-party partner integrations .
Common errors to resolve before users can view remediation or custom messages
These errors must be cleared before users can view remediation messages:
Your device can't be recognized. There may be different steps depending on your device type.
Google doesn't recognize the login device. The remediation step depends on the platform.
- Desktop devices —Users must use a Chrome profile with the Endpoint Verification extension installed. Users can't login to Google Workspace apps through incognito, guest, or personal profiles. Note that this error message can display when a user tries to sign in to a new device for the first time. In that case, the user must sync with the Endpoint Verification extension and refresh the browser.
- Mobile devices —For devices to be recognized by CAA, they need to be managed by Google endpoint management (basic or advanced management). For details, go to Manage devices with Google endpoint management . Additionally, devices might need to sync before Google can recognize where the login occurred. For details, see Sync your device .
Sync your device
- Desktop devices —Users must sync with the Endpoint Verification extension .
Mobile devices —Devices under advanced management can sync with the device policy app. Devices under basic management can wait for the device to sync automatically, or the user can re-login into any Google app. Let the user know that device sync can take some time.
iOS devices —Google sessions across different applications are tracked with sessions or tokens in Safari. If the Safari tokens are deleted (manually by the user or Apple ITP ), the subsequent logins cannot be mapped to the original logged in device. This can cause the new logins to be blocked with "Your device can't be recognized. There may be different steps depending on your device type" message if remediation is enabled. This issue can occur both on basic and advanced managed devices.
The user needs to complete the following steps to unblock themselves:
- Remove the Google enterprise account from all Google applications. Log out the Google account from Safari and remove it from any non-Google application which might be using it.
- Delete Safari cookies and cache .
- Log into any Google first-party application, such as Drive or Gmail.
- Access all of the remaining Google first-party applications to verify that you have access.
If access to non-Google applications is needed, sign in to the applications within a few days of logging into the Google applications.
If you do not sign in within 30 days of step 3 and the application is blocked, restart from step 1.
Implement remediation or custom messages
Turn on remediation messages
I Googles administratörskonsol, gå till Meny
Säkerhet Access and data control Context-Aware Access .Requires the Data security access level and rule management privileges and the Admin API groups and users read privileges .
- Click General settings .
- In the Remediation messages section, click Edit .
- Turn on Remediation messages .
- Click Save .
You can also add a custom message at this point.
Add a custom message
I Googles administratörskonsol, gå till Meny
Säkerhet Access and data control Context-Aware Access .Requires the Data security access level and rule management privileges and the Admin API groups and users read privileges .
- Click General settings .
- In the Additional custom message section, click Edit .
- Enter your message.
- (Optional) To preview the message, click Preview message .
- Click Save .
User experience for remediation and custom messages
Default message only
This is an example of a message the user sees if no remediation messages or custom message is configure
Default message and custom message
This is an example of a message the user gets if no remediation messages are configured, but the custom message is provided.
Remediation message only
This is an example of a message the user gets if remediation messages are configured with no custom message. The user clicks Show more options to expand the remediation steps.
Remediation and custom message
This is an example of a message shown to the user if remediation messages and a custom admin message are configured. The user gets the reason for the block, remediation instructions, and a Show more options button to review additional solutions and the custom message from your organization's admin.
Context-Aware Access remediation and custom messages FAQ
Can remediation cause any additional Access Denied cases?
Why don't the remediation messages reflect the current policies?
How long does it take for the user to get access after completing the remediation actions?
The user doesn't get access until the device syncs with the Google servers. The user can try to force a sync in certain cases:
- Desktop— Sync from Endpoint Verification extension on Chrome
- Mobile (advanced management)— Sync from device policy app
- Mobile (basic management)— Re-login for basic managed devices
Additionally, if the device is not compliant with the BeyondCorp Alliance partner, try to sync from the partner application. Note that in certain cases manual sync may not work, so the user should wait until a sync occurs.
Why do Users still see the same remediation options after completing the remediation action?
Why do remediation message options change without any action on the device?
Why are remediation messages missing even though they are enabled?
Is the custom user message shown if remediation is enabled?
How do I enable remediations for Device policies?
Why does the Your device can't be recognized remediation message display if the Endpoint Verification extension is syncing?
Google, Google Workspace och relaterade varumärken och logotyper är varumärken som tillhör Google LLC. Alla andra företags- och produktnamn är varumärken som tillhör de företag som de är associerade med.