

Unterstützte Versionen für diese Funktion: Frontline Standard und Frontline Plus; Enterprise Standard und Enterprise Plus; Education Standard und Education Plus; Enterprise Essentials Plus; Cloud Identity Premiumversion. Versionen vergleichen
Nachdem Sie Zugriffsebenen erstellt haben, können Sie sie Apps zuweisen. Der Zugriff lässt sich nach Nutzeridentität, Sicherheitsstatus des Geräts, IP-Adresse und geografischem Standort steuern. Außerdem können Sie den Zugriff für Apps steuern, die versuchen, auf Google Workspace-Apps zuzugreifen, und für Apps, die versuchen, über APIs (Application Programming Interfaces) auf Google Workspace-Daten zuzugreifen.
Wenn Sie Zugriffsebenen zuweisen…
- Wenn Sie eine Zugriffsebene auswählen, wird sie standardmäßig auf den Monitormodus festgelegt. Im Monitormodus können Sie die Auswirkungen der Erzwingung einer Zugriffsebene simulieren, ohne den Nutzerzugriff tatsächlich zu blockieren. Weitere Informationen zum Monitormodus finden Sie im Hilfeartikel Kontextsensitiven Zugriff implementieren.
- Nutzer erhalten Zugriff darauf, wenn sie die festgelegten Bedingungen in einer der ausgewählten Zugriffsebenen erfüllen. Das ist eine logische OR-Verknüpfung der Zugriffsebenen in der Liste. Wenn Sie möchten, dass Nutzer die Bedingungen in mehreren Zugriffsebenen erfüllen, also eine logische AND-Verknüpfung der Zugriffsebenen, erstellen Sie eine Zugriffsebene mit mehreren Ebenen. Wenn Sie mehr als zehn Zugriffsebenen für eine App zuweisen möchten, können Sie dazu verschachtelte Zugriffsebenen verwenden.
- Wenn Sie das integrierte Gmail verwenden, können Sie den Zugriff auf Gmail, Google Chat und Google Meet gleichzeitig gewähren oder verweigern. Wenn Google Chat und Google Meet als separate Apps implementiert werden und nicht als Teil des integrierten Gmail, müssen Sie den Zugriff auf diese Apps separat gewähren oder verweigern.
- Einige Apps benötigen API-Zugriff auf andere Apps, um richtig zu funktionieren. Gmail benötigt beispielsweise Zugriff auf die APIs für Google Kalender, Google Drive und Google Meet. Google Kalender benötigt die Tasks API und Gemini die Gmail API. Berücksichtigen Sie diese Abhängigkeiten beim Zuweisen von Zugriffsebenen, damit die Apps wie vorgesehen funktionieren.
- Wenn Sie einer App eine Zugriffsebene zuweisen, wird die API nicht automatisch blockiert. Wenn Sie eine App wie Gmail blockieren, können sich Nutzer nicht direkt in der App anmelden. Andere Apps oder Drittanbieter-Clients können jedoch weiterhin über die API auf die Daten der App zugreifen, z. B. auf E‑Mail-Nachrichten über die Gmail API. Wenn Sie jeglichen Zugriff über APIs verhindern möchten, müssen Sie Zugriffsebenen explizit auch auf die API der App anwenden.
Einer App Zugriffsebenen zuweisen
Hinweis: Bei Bedarf können Sie die Einstellung auf eine Abteilung oder Gruppe anwenden.
-
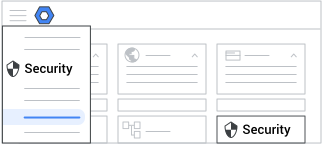
Öffnen Sie in der Admin-Konsole das Menü


 Sicherheit
Zugriffs- und Datenkontrolle
Kontextsensitiver Zugriff.
Erfordert die Zugriffsebene „Datensicherheit“ mit Regelverwaltung sowie die Berechtigung für die Admin API „Gruppen“ mit Leseberechtigung für „Nutzer“.
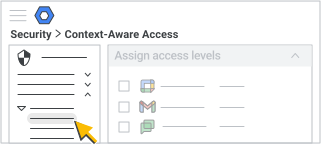
- Klicken Sie unter Zugriffsebenen zuweisen auf Apps Zugriffsebenen zuweisen.
-
Optional: Wenn Sie die Einstellung nur auf bestimmte Nutzerinnen und Nutzer anwenden möchten, wählen Sie an der Seite eine Organisationseinheit (häufig für Abteilungen verwendet) oder eine Konfigurationsgruppe (erweitert) aus.
Gruppeneinstellungen überschreiben die Einstellungen von Organisationseinheiten. Weitere Informationen
- Wählen Sie eine Option aus:
- Bewegen Sie den Mauszeiger auf eine App und klicken Sie auf Aktionen Zuweisen.
- Klicken Sie die Kästchen neben mehreren Apps an und klicken Sie dann über der Liste der Apps auf Zuweisen.
- Bewegen Sie den Mauszeiger auf eine App und klicken Sie auf Aktionen
- Klicken Sie unter Zugriffsebenen auf Bearbeiten.
- Wählen Sie unter Zugriffsebene(n) für jede Zugriffsebene eine Option aus:
- Wenn Sie testen möchten, wie sich die Auswahl der Zugriffsebene auf Nutzer auswirkt, ohne den Zugriff tatsächlich zu blockieren, klicken Sie das Kästchen Monitoring an.
- Klicken Sie das Kästchen Aktiv an, um die Zugriffsebene anzuwenden.
- Klicken Sie auf Speichern.
- Klicken Sie unter Aktionen auf Bearbeiten.
- Wählen Sie Warnen oder Blockieren aus, um festzulegen, welche Aktion ausgeführt wird, wenn eine aktive Richtlinie für die Zugriffsebene für eine unterstützte App nicht erfüllt wird. Weitere Informationen zu unterstützten Apps finden Sie auf dieser Seite unter App-Unterstützung für kontextsensitiven Zugriff.
- Klicken Sie auf Speichern.
- Optional: So aktualisieren Sie den Bereich, den Sie für Ihre Zugriffsebenen ausgewählt haben:
- Klicken Sie unter Umfang auf Bearbeiten.
- Nehmen Sie die gewünschten Änderungen vor und klicken Sie auf Speichern.
- Optional: So aktualisieren Sie die Apps, die Sie für Ihre Zugriffsebenen ausgewählt haben:
- Klicken Sie unter Apps auf Bearbeiten.
- Nehmen Sie die gewünschten Änderungen vor und klicken Sie auf Speichern.
- Klicken Sie unter Richtlinieneinstellungen auf Bearbeiten.
- Empfohlen: Wählen Sie das Häkchen Ohne entsprechende Zugriffsebene dürfen Nutzer nicht auf die Desktop- und mobile Version von Google-Apps zugreifen aus, um die Zugriffsebenen auf Nutzer von systemeigenen Desktop-, Android- und iOS-Apps und Web-Apps anzuwenden. Weitere Informationen zum Verhalten, das Sie nach der Konfiguration der bevorzugten Zugriffsebeneneinstellungen erwarten können, finden Sie auf dieser Seite unter App-Verhalten basierend auf den Einstellungen der Zugriffsebene.
Optional: Wenn Sie verhindern möchten, dass Apps versuchen, über preisgegebene öffentliche APIs auf Workspace-Daten zuzugreifen, klicken Sie auf das Kästchen Andere Apps ohne entsprechende Zugriffsebene blockieren, sodass sie nicht über APIs auf die ausgewählten Apps zugreifen können.
Optional: Wenn Sie verhindern möchten, dass vertrauenswürdige Apps über freigegebene APIs blockiert werden, setzen Sie ein Häkchen bei Apps auf der Zulassungsliste ausnehmen, sodass sie unabhängig von der Zugriffsebene immer auf APIs für bestimmte Google-Dienste zugreifen können.
Diese Option ist für die Konfiguration nach Organisationseinheit und nicht für Konfigurationsgruppe verfügbar, obwohl Sie in der Admin-Konsole eine Gruppe auswählen können. Weitere Informationen finden Sie unter Anwendungsfälle: Verhindern, dass vertrauenswürdige Drittanbieter-Apps blockiert werden.
- Wenn Sie keine Liste der Apps oder Apps sehen, für die Sie eine Ausnahme festlegen möchten, klicken Sie auf App-Zugriffssteuerung aufrufen und führen Sie die Schritte aus, um die App als vertrauenswürdig zu kennzeichnen. Alle Apps, die Sie auf der Seite „App-Zugriffssteuerung“ als Vertrauenswürdig markieren, werden in der Tabelle der vertrauenswürdigen Apps aufgeführt. Apps sind vorab ausgewählt, wenn Sie sie als vertrauenswürdig markiert und von der API-Erzwingung ausgenommen haben.
Wählen Sie bei Bedarf die Apps aus, die von der API-Erzwingung ausgenommen werden sollen, und klicken Sie auf Weiter.
Klicken Sie auf Speichern.
Prüfen Sie unter Was bewirkt diese Richtlinie?, welche Auswirkungen die neuen Zugriffsebenen auf Ihre Organisation und ihre Apps haben werden. Wenn Sie die Auswahl aktualisieren möchten, klicken Sie neben Zugriffsebenen, Aktionen, Bereich, Apps oder Richtlinieneinstellungen auf Bearbeiten.
Klicken Sie auf Zuweisen.
Sie werden zur Seite mit der Liste der Apps zurückgeleitet. In der Spalte „Zugriffsebenen“ sehen Sie die Anzahl der Zugriffsebenen, die auf jede App im Modus „Monitoring“ oder „Aktiv“ angewendet werden.
App-Unterstützung für den kontextsensitiven Zugriff
| Google App | Unterstützung für den Blockmodus | Unterstützung für den Warnmodus |
|---|---|---|
| Kalender | ✔ | ✔ |
| Google Chat | ✔ | ✔ |
| Drive | ✔ | ✔ |
| Gmail | ✔ | ✔ |
| Google Docs (einschließlich Google Sheets und Google Präsentationen) | ✔ | ✔ |
| Google Notizen | ✔ | ✔ |
| Google Tasks | ✔ | ✔ |
| Admin-Konsole | ✔ | Nur im Web |
| Gemini | ✔ | Nur im Web |
| Google Sites | ✔ | Nur im Web |
| Meet | ✔ | Nur Web und Android |
| Gemini Notebook | ✔ | Nur im Web |
| Data Studio | ✔ | |
| Gemini Enterprise | ✔ | |
| Google Classroom | ✔ | |
| Google Cloud | ✔ | |
| Google Cloud Search | ✔ | |
| Google für Unternehmen | ✔ | |
| Google Play Console | ✔ | |
| Gemini Notebook | ✔ |
App-Verhalten basierend auf den Einstellungen der Zugriffsebene
In der folgenden Tabelle wird das Verhalten zusammengefasst. Es variiert je nachdem, ob Sie das Kästchen Ohne entsprechende Zugriffsebene dürfen Nutzer nicht auf die Desktop- und mobile Version von Google-Apps zugreifen anklicken und ob Sie eine Endpunktprüfung nutzen.
Wichtige Begriffe für diese Tabelle:
- Zugriffsebene angewendet: Zugriff wird auf Grundlage der Zugriffsebenen gewährt, die Sie in der Konfiguration des kontextsensitiven Zugriffs festgelegt haben.
- Zugriff gewährt: Der kontextsensitive Zugriff ist nicht konfiguriert und der gesamte Zugriff wird gewährt.
- Zugriff blockiert: Zugriff wird blockiert, weil der kontextsensitive Zugriff nicht konfiguriert oder die Endpunktprüfung nicht aktiviert ist.
|
Zugriffsebene: |
Kontextsensitiver Zugriff aktiviert |
Gewährt/Blockiert (systemeigene und Web-Apps) |
||||
|
Mobil |
Computer |
|||||
|
Systemeigene mobile Apps |
Mobiles Web |
Website für Computer |
Systemeigene Desktop-Apps |
Endpunktprüfung implementiert? |
||
|
Zugriffsebene nur mit IP-/Geo-Attributen |
Kästchen Ohne entsprechende Zugriffsebene dürfen Nutzer nicht auf die Desktop- und mobile Version von Google-Apps zugreifen ist angeklickt* |
Zugriffsebene angewendet |
Zugriffsebene angewendet |
Nicht erforderlich |
||
|
Kästchen Ohne entsprechende Zugriffsebene dürfen Nutzer nicht auf die Desktop- und mobile Version von Google-Apps zugreifen ist nicht angeklickt |
Zugriff gewährt |
Zugriffsebene angewendet |
Zugriffsebene angewendet |
Zugriff gewährt |
Nicht erforderlich |
|
|
Zugriffsebene mit Geräteattributen |
Kästchen Ohne entsprechende Zugriffsebene dürfen Nutzer nicht auf die Desktop- und mobile Version von Google-Apps zugreifen ist angeklickt* |
Zugriffsebene angewendet |
Zugriffsebene angewendet |
Ja |
||
|
Kästchen Ohne entsprechende Zugriffsebene dürfen Nutzer nicht auf die Desktop- und mobile Version von Google-Apps zugreifen ist angeklickt |
Zugriffsebene angewendet |
Zugriff blockiert |
Nein |
|||
| Kästchen Ohne entsprechende Zugriffsebene dürfen Nutzer nicht auf die Desktop- und mobile Version von Google-Apps zugreifen ist nicht angeklickt |
Zugriff gewährt |
Zugriffsebene angewendet |
Zugriffsebene angewendet |
Zugriff gewährt |
Ja |
|
| Kästchen Ohne entsprechende Zugriffsebene dürfen Nutzer nicht auf die Desktop- und mobile Version von Google-Apps zugreifen ist nicht angeklickt | Zugriff gewährt | Zugriffsebene angewendet | Zugriff blockiert | Zugriff gewährt | Nein | |
* Empfohlene Einstellung
Hinweise:
- Die mobile Gemini App hat ein eigenes integriertes System zum Blockieren von Inhalten. Wenn eine Abfrage gegen eine Zugriffsebene verstößt, wird in der App anstelle einer Standard-Systemwarnung die Meldung „Zugriff verweigert“ angezeigt.
- Einfache Anfragen wie Begrüßungen lösen diese Meldung nicht aus, da sie keine Zugriffsbewertung erfordern.
- Wenn auf eine blockierte komplexe Anfrage eine einfache Anfrage folgt, verarbeitet die App möglicherweise den vorherigen Prompt noch einmal. Dies kann zu einer weiteren Warnung vom Typ „Zugriff verweigert“ oder zu einer unbeabsichtigten Antwort auf die blockierte Anfrage führen.
- Wenn Einschränkungen gelten, antwortet Gemini auf einfache Anfragen nur mit seinem Kernsystem. Der Zugriff auf Google Workspace-Daten (z. B. Gmail oder Google Drive) bleibt stark eingeschränkt.
- Wenn Bei Zugriffsversuchen anderer Apps über APIs anwenden für Google Kalender oder Google Drive aktiviert ist, wird auch die Gemini App blockiert. Das liegt daran, dass die Gemini App Zugriff auf die Bereiche von Google Kalender und Google Drive benötigt, nicht auf die Daten. Wenn Sie diese Einstellung aktivieren möchten, setzen Sie im Bereich Richtlinieneinstellungen ein Häkchen bei Andere Apps ohne entsprechende Zugriffsebene blockieren, sodass sie nicht über APIs auf die ausgewählten Apps zugreifen können.
- Richtlinien für den kontextsensitiven Zugriff für Gemini Enterprise gelten nur für Web- und mobile Apps, nicht für direkte Aufrufe der Discovery Engine API. Informationen zum Erzwingen von Zugriffsrichtlinien über die API finden Sie unter Kontextsensitiven Zugriff einrichten.
Zugewiesene Zugriffsebenen prüfen oder ändern
Mit dieser Einstellung werden Änderungen lokal angewendet. Übernommene Zuweisungen werden nicht angezeigt.
-
Öffnen Sie in der Admin-Konsole das Menü
Sicherheit
Zugriffs- und Datenkontrolle
Kontextsensitiver Zugriff.Erfordert die Zugriffsebene „Datensicherheit“ mit Regelverwaltung sowie die Berechtigung für die Admin API „Gruppen“ mit Leseberechtigung für „Nutzer“.
- Klicken Sie unter Zugriffsebenen zuweisen auf Apps Zugriffsebenen zuweisen.
-
Optional: Wenn Sie die Einstellung nur auf bestimmte Nutzerinnen und Nutzer anwenden möchten, wählen Sie an der Seite eine Organisationseinheit (häufig für Abteilungen verwendet) oder eine Konfigurationsgruppe (erweitert) aus.
Gruppeneinstellungen überschreiben die Einstellungen von Organisationseinheiten. Weitere Informationen
- Wählen Sie eine Option aus:
- Bewegen Sie den Mauszeiger auf eine App und klicken Sie auf Aktionen Zuweisen.
- Klicken Sie die Kästchen neben mehreren Apps an und klicken Sie dann über der Liste der Apps auf Zuweisen.
- Bewegen Sie den Mauszeiger auf eine App und klicken Sie auf Aktionen
- Klicken Sie unter Zugriffsebenen auf Bearbeiten.
- Wählen Sie unter Zugriffsebene(n) für jede Zugriffsebene eine Option aus:
- Wenn Sie testen möchten, wie sich die Auswahl der Zugriffsebene auf Nutzer auswirkt, ohne den Zugriff tatsächlich zu blockieren, klicken Sie das Kästchen Monitoring an.
- Klicken Sie das Kästchen Aktiv an, um die Zugriffsebene anzuwenden.
- Klicken Sie auf Speichern.
- Klicken Sie unter Aktionen auf Bearbeiten.
- Prüfen Sie, ob die ausgewählten Zugriffsebenen so eingestellt sind, dass die gewünschte Aktion ausgelöst wird, wenn die Bedingungen für die Zugriffsebene nicht erfüllt sind.
- Blockieren: Der Zugriff auf die App wird blockiert.
- Warnen: Der Zugriff auf die App wird gewährt und der Nutzer erhält eine Warnung in der App, während er sie verwendet. Wenn der Nutzer die App weiterhin aktiv verwendet, erhält er alle 48 Stunden eine neue Benachrichtigung. Wenn verschiedene Apps mit denselben Zugriffsebenen geschützt sind, wird nur beim ersten Zugriffsversuch eine Benachrichtigung ausgelöst, um zu vermeiden, dass Nutzer zu viele Benachrichtigungen erhalten.
- Klicken Sie auf Speichern.
- (Optional) So prüfen oder aktualisieren Sie den Bereich, den Sie für Ihre Zugriffsebenen ausgewählt haben:
- Klicken Sie unter Umfang auf Bearbeiten.
- Nehmen Sie die gewünschten Änderungen vor und klicken Sie auf Speichern.
- Optional: So prüfen oder aktualisieren Sie die Apps, die Sie für Ihre Zugriffsebenen ausgewählt haben:
- Klicken Sie unter Apps auf Bearbeiten.
- Nehmen Sie die gewünschten Änderungen vor und klicken Sie auf Speichern.
- Klicken Sie unter Richtlinieneinstellungen auf Bearbeiten.
- Prüfen Sie, ob die ausgewählte Richtlinie so eingestellt ist, dass die richtigen Apps blockiert werden. Die Richtlinie kann den Zugriff auf die Desktop- und mobilen Versionen Ihrer ausgewählten Apps blockieren, andere Apps daran hindern, über APIs auf Ihre ausgewählten Apps zuzugreifen, und Apps auf der Zulassungsliste ausnehmen.
- Klicken Sie auf Speichern.
- Prüfen Sie unter Was bewirkt diese Richtlinie?, welche Auswirkungen die neuen Zugriffsebenen für den kontextsensitiven Zugriff auf Ihre Organisation und ihre Apps haben werden. Wenn Sie die Auswahl aktualisieren möchten, klicken Sie neben Zugriffsebenen, Aktionen, Umfang, Apps oder Richtlinieneinstellungen auf Bearbeiten.
- Klicken Sie auf Zuweisen.
Protokollierte Ereignisse für eine Zugriffsebene ansehen
Mit der Option „Bericht ansehen“ können Sie prüfen, ob die zugewiesenen Zugriffsebenen den Nutzerzugriff auf Apps wie gewünscht steuern. Zugriffsebenen im Modus „Monitoring“ oder „Aktiv“ generieren Ereignisse, die im Log für den kontextsensitiven Zugriff protokolliert werden.
-
Öffnen Sie in der Admin-Konsole das Menü
Sicherheit
Zugriffs- und Datenkontrolle
Kontextsensitiver Zugriff.Erfordert die Zugriffsebene „Datensicherheit“ mit Regelverwaltung sowie die Berechtigung für die Admin API „Gruppen“ mit Leseberechtigung für „Nutzer“.
- Klicken Sie unter Zugriffsebenen zuweisen auf Apps Zugriffsebenen zuweisen.
-
Optional: Wenn Sie die Einstellung nur auf bestimmte Nutzerinnen und Nutzer anwenden möchten, wählen Sie an der Seite eine Organisationseinheit (häufig für Abteilungen verwendet) oder eine Konfigurationsgruppe (erweitert) aus.
Gruppeneinstellungen überschreiben die Einstellungen von Organisationseinheiten. Weitere Informationen
- Bewegen Sie den Mauszeiger auf eine App und klicken Sie auf Aktionen Bericht ansehen.
- Klicken Sie in der Seitenleiste auf den Link zum Sicherheitsprüftool, um automatisch eine Suche nach Protokollereignissen für den kontextsensitiven Zugriff für die ausgewählte App auszuführen.
Die Suchergebnisse enthalten die folgenden Informationen:
- Die Ereignisse Zugriff verweigert (Monitormodus) zeigen Nutzer, die bei Erzwingen dieser Zugriffsebene blockiert worden wären.
- In der Spalte Akteur wird der blockierte Nutzer angezeigt.
- Zugriffsebenen, die angewendet, erfüllt (Zugriffsbedingungen erfüllt) und nicht erfüllt (Zugriffsbedingungen nicht erfüllt) sind
Weitere Informationen finden Sie unter Protokollereignisse für den kontextsensitiven Zugriff.