

Эта функция доступна в версиях Frontline Standard, Frontline Plus, Enterprise Standard, Enterprise Plus, Education Standard, Education Plus, Enterprise Essentials Plus и Cloud Identity Premium. Сравнение версий
Уровни контекстно-зависимого доступа объединяют условия со значениями, определяющими контекст пользователя или устройства. Эти уровни доступа определяют контекст, в котором пользователи могут получать доступ к приложениям.
Например, вы можете настроить уровень доступа для Gmail так, чтобы пользователи могли подключаться только с зашифрованных устройств и только с IP-адресами из определенного диапазона.
Примечание. Прежде чем создать уровень доступа, включите проверку конечных точек и контекстно-зависимый доступ. Подробные сведения о том, как это сделать, вы найдете в статье Как настроить контекстно-зависимый доступ.
Как создать уровень доступа
Для каждого уровня доступа вы определяете одно или несколько условий, Чтобы получить доступ к приложениям, пользователи должны соответствовать условиям. Условия уровня доступа содержат атрибуты, которые можно выбрать, например правила для устройств, IP-подсеть или другой уровень доступа.
Уровни доступа можно создавать в двух режимах управления мобильными устройствами: базовом и расширенном. В базовом режиме вы можете выбрать атрибуты из списка. Если они вам не подходят, вы можете создать свой уровень доступа в расширенном режиме.
Примечание. Изменения уровня доступа сразу вступают в силу и применяются к пользователям. Прежде чем вносить изменения, проверьте их правильность.
Как определить уровни доступа в базовом режиме
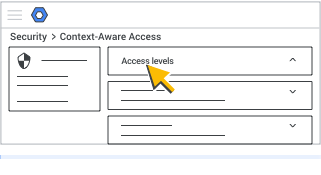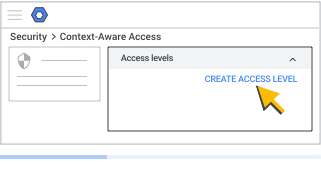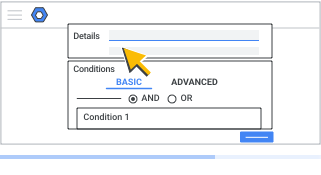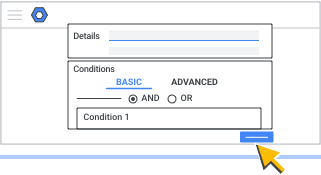
- Выберите Уровни доступа.
Откроется список уровней доступа с заданными условиями. В Google Workspace и Google Cloud используются единые уровни доступа, поэтому в этом списке вы можете увидеть уровни, которые вы не создавали. Чтобы можно было определить, какая команда создала уровень доступа, рекомендуем указывать в его названии платформу. - В правом верхнем углу нажмите Создать уровень доступа.
По умолчанию будет выбран базовый режим управления мобильными устройствами. Чтобы определить уровень доступа, добавьте одно или несколько условий. Затем определите каждое условие, указав хотя бы один атрибут.Примечание. Если вы работаете только с Google Workspace, мы не рекомендуем вам добавлять или изменять уровни контекстно-зависимого доступа в интерфейсе Google Cloud Platform (GCP). Если вы добавляете или изменяете уровни доступа с помощью другого метода, отличного от интерфейса функции контекстно-зависимого доступа, может появиться следующее сообщение об ошибке: В Google Workspace используются неподдерживаемые атрибуты. В результате также могут быть заблокированы пользователи.
- Укажите название и при необходимости описание уровня доступа.
- Для всех добавленных условий укажите, должны ли они применяться, когда пользователи:
- Соответствуют атрибутам: пользователи должны соответствовать всем атрибутам условия.
- Не соответствуют атрибутам – пользователи не соответствуют ни одному из атрибутов в условии. Этот вариант определяет противоположную условию ситуацию и чаще всего используется с атрибутами IP-подсети. Например, если вы укажете IP-подсеть и выберете "не соответствует", условию будут соответствовать только пользователи с IP-адресами за пределами указанного диапазона.
- Нажмите Добавить атрибут, чтобы добавить один или несколько атрибутов к условию уровня доступа. Вы можете добавить следующие атрибуты:
- IP-подсеть (общедоступная) – адрес по стандарту IPv4 или IPv6 либо префикс маршрутизации в формате блока CIDR.
- Для этого атрибута не поддерживаются частные IP-адреса (включая адреса в домашних сетях пользователей).
- Статические IP-адреса поддерживаются.
- Чтобы использовать динамический IP-адрес, укажите для уровня доступа подсеть со статическим IP-адресом. Если вы знаете диапазон динамического IP-адреса и определенный статический IP-адрес в уровне доступа покрывает этот диапазон, доступ будет предоставлен. Если динамический IP-адрес не входит в указанную статическую подсеть, в доступе будет отказано.
- IP-подсеть (частная) – позволяет определять политики контекстно-зависимого доступа, включая частные IP-подсети из виртуального частного облака (VPC). Для организаций, использующих VPC, этот атрибут гарантирует защищенный доступ к сервисам Workspace и соблюдение определенных в организации правил контекстно-зависимого доступа. Это особенно важно для пользователей, осуществляющих доступ к сервисам через инфраструктуру VPC и для Apps Script, полагающихся на частные IP.
- Чтобы использовать этот атрибут, потребуются разрешения консоли Google Cloud на регистрацию и просмотр сетевых ресурсов Google Cloud и соответствующая роль Identity and Access Management (IAM) (например, compute.networks.list, compute.subnetworks.list и т. д.).
- Атрибут предназначен исключительно для частных IP-подсетей с управляемыми средами VPC. Он не применяется к обычным частным IP-адресам, подобным тем, что используются в домашних сетях пользователей или других частных диапазонах адресов, не относящихся к VPC.
- Чтобы настроить этот атрибут, в сборщике уровня доступа выберите IP-подсеть (частная). Можно добавить проекты консоли Google Cloud, связанные с ними сети VPC и, при желании, определенные диапазоны IP-подсети VPC. Нет необходимости настраивать эти уровни доступа в консоли Google Cloud.
- При оценке доступа пользователя используется VPC, который направляет трафик на серверы Google (не обязательно в VPC, откуда поступил запрос).
- В настоящее время консоль администратора поддерживает текстовое редактирование названий VPC и соответствующих подсетей в свободной форме.
- Если для создания защищенных параметров для ресурсов Google Cloud вы используете Управление зонами безопасности VPC, то при использовании атрибута "IP-подсеть (частная)" действуют определенные ограничения:
- Внутренние IP-адреса можно включать только с базовыми уровнями доступа. Чтобы использовать частные IP-адреса с расширенными уровнями доступа, создайте базовый уровень доступа с условиями только для частных IP-адресов, а затем включите его в расширенный уровень доступа.
- Избегайте настройки уровней доступа для блокировки внутренних IP-адресов, поскольку это может привести к неожиданному поведению.
- Единственный уровень доступа не может сочетать в себе атрибуты общедоступных и частных IP-адресов. Если требуются те и другие, создайте отдельный уровень доступа для каждого из них и объедините эти два уровня в третий.
- Местоположение – страны или регионы, в которых пользователь обращается к сервисам Google Workspace. Внутренние IP-адреса не уникальны и могут совпадать у разных устройств, поэтому устройства с такими адресами не поддерживаются.
- Правила для устройств (выберите только те правила, которые нужно применить):
- Требуется одобрение администратора (для устройства).
- Требуется корпоративное устройство.
- Блокировка экрана с защитой паролем
Примечание. В ОС Windows для этого атрибута проверяется, отображается ли экран входа по окончании времени ожидания при отсутствии активности, что истинно, если включена настройка "Требовать входа в аккаунт" (в способах входа) или "Показывать экран входа при возобновлении работы" (в настройках заставки). При этом не проверяется, задан ли пароль.
- Шифрование данных на устройствах (не поддерживается, без шифрования, с шифрованием).
- ОС устройства (пользователи смогут войти в аккаунт Google Workspace только в указанных операционных системах; Укажите минимальную версию операционной системы или разрешите любую версию. номер версии указывается в формате "старший номер.младший номер.номер исправления"):
- macOS;
- Windows;
- Linux;
- Chrome OS;
- iOS;
- Android.
- Уровень доступа (должен соответствовать условиям существующего уровня доступа).
- IP-подсеть (общедоступная) – адрес по стандарту IPv4 или IPv6 либо префикс маршрутизации в формате блока CIDR.
- Чтобы добавить ещё одно условие для уровня доступа, нажмите Добавить условие и укажите атрибуты.
- Укажите, как пользователи должны соответствовать условиям:
- И: пользователи должны соответствовать всем заданным условиям.
- Или: пользователи должны соответствовать одному из заданных условий.
- Добавив все условия, нажмите Сохранить, чтобы сохранить определение уровня доступа.
- Выберите, что делать с уровнем доступа:
- Назначьте этот уровень доступа выбранным приложениям.
- Создайте правило защиты данных на основе этого уровня доступа. Если вы выберете этот вариант, запустится мастер создания правила. Подробнее о совместном использовании правил защиты данных и уровней контекстно-зависимого доступа…
Пример уровня доступа, созданного в базовом режиме
В этом примере показан уровень доступа corp_access. Если уровень corp_access применяется к Gmail, пользователи могут получить доступ к Gmail только с зашифрованного корпоративного устройства и только из США или Канады.
| Название уровня доступа | корпоративный_доступ |
| В каком случае пользователь получит доступ | Если он соответствует всем атрибутам в условии |
| Атрибут условия 1 |
Правила для устройств |
| Объединить условие 1 и условие 2 с помощью оператора: | И |
| В каком случае пользователь получит доступ | Если он соответствует всем атрибутам в условии |
| Атрибут условия 2 |
Географическое местоположение |
Больше примеров можно найти в этой статье.
Как определить уровни доступа в расширенном режиме
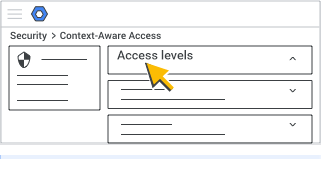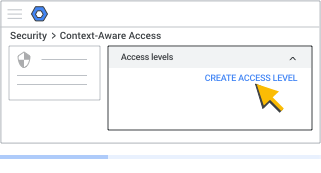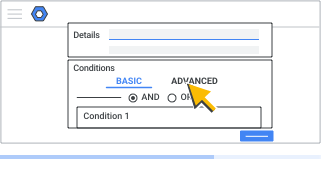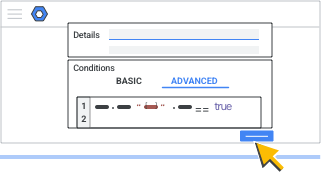
Этот режим позволяет создавать уровни доступа, которые нельзя создать в конструкторе условий интерфейса контекстно-зависимого доступа. Пример:
- Вам необходимо создать уровни доступа с условиями для сторонних решений.
- Некоторые нужные вам атрибуты недоступны в интерфейсе для базового режима, например возможность использовать аутентификацию на основе сертификата.
В этом режиме вы создаете свой уровень доступа в окне редактора с помощью Common Expression Language (CEL).
Чтобы определить уровни доступа в расширенном режиме:
- Выберите Уровни доступа.
Откроется список уровней доступа с заданными условиями. В Google Workspace, Cloud Identity и Google Cloud используются единые уровни доступа, поэтому в этом списке вы можете увидеть уровни доступа, которые вы не создавали. Чтобы можно было определить, какая команда создала уровень доступа, рекомендуем указывать в его названии платформу. - Нажмите Создать уровень доступа.
- Выберите Расширенный режим.
- Укажите название уровня доступа и добавьте описание.
Уровень доступа определяется с помощью выражения CEL. - Создайте свой уровень доступа в редакторе выражений CEL.
Для этого вам потребуется опыт работы с CEL. Ознакомьтесь с рекомендациями и примерами выражений, используемых при создании уровней доступа . - Нажмите Сохранить.
Выражение будет скомпилировано, при этом будет выполнена проверка ошибок синтаксиса.- Если ошибок нет, уровень доступа будет сохранен и вы сможете назначить его приложениям.
- В противном случае появится сообщение Чтобы продолжить, исправьте ошибки с описанием ошибок на английском языке для созданного вами выражения. Исправьте ошибки и сохраните уровень доступа. Если пользовательский уровень доступа не содержит ошибок и сохранен, вы можете назначить этот уровень доступа приложениям.
Пример уровня доступа, созданного в расширенном режиме
Ниже показан пример уровня доступа, при котором для выполнения запроса должны соблюдаться следующие условия:
- Исходное устройство зашифровано.
- Выполняется одно из следующих требований:
- Запрос доступа сделан на территории США.
- Устройство одобрено администратором домена.
device.encryption_status == DeviceEncryptionStatus.ENCRYPTED && (origin.region_code in ["US"] || device.is_admin_approved_device)
Другие примеры контекстно-зависимого доступа при расширенном режиме управления устройствами
Дальнейшие действия: назначьте уровни доступа приложениям
Google, Google Workspace и связанные наименования и логотипы являются товарными знаками компании Google LLC. Все другие названия компаний и продуктов являются товарными знаками соответствующих компаний.