

Éditions compatibles avec cette fonctionnalité : Enterprise Standard et Enterprise Plus. Comparer votre édition
Les règles de protection des données recommandées vous permettent d'empêcher les données sensibles de fuiter en dehors de votre organisation.
Comment recevoir des règles recommandées ?
Vous ne recevrez de recommandations de règles que si le rapport "Insights sur la protection des données" est activé. Pour afficher le rapport "Insights sur la protection des données", vous devez être un administrateur DLP ou un administrateur ayant reçu une invitation par e-mail pour afficher le rapport. Pour en savoir plus, consultez Afficher le nouveau rapport "Insights sur la protection des données" de Drive.
Comment les règles recommandées sont-elles générées ?
La protection contre la perte de données vous recommande des règles en fonction des résultats du rapport "Insights sur la protection des données". Par exemple, si le rapport indique que les numéros de passeport sont partagés en externe, la protection contre la perte de données recommande une règle afin d'éviter leur partage en externe.
Les recommandations de règles sont listées par ordre de risque de fuite de données, du nombre le plus élevé de fichiers partagés en externe au nombre le plus faible. Tous les types de données sensibles listés dans le rapport ne sont pas toujours associés à une recommandation.
Si vous disposez déjà d'une règle de protection contre la perte de données qui traite le type de données partagées en externe, la protection contre la perte de données ne recommandera pas de règle pour ce type de données. Par exemple, si le rapport sur les insights indique que des numéros de passeport sont partagés en externe, mais que vous avez déjà implémenté une règle de protection contre la perte de données pour les numéros de passeport, la protection contre la perte de données ne recommandera pas de nouvelle règle pour ce type de données.
Consulter et créer les règles recommandées
Vous pouvez consulter les règles recommandées, puis les créer pour commencer à les utiliser.
Parcourez les règles à l'aide de la navigation  .
Assurez-vous de consulter une règle recommandée avant de l'appliquer. Cet examen vous permet de comprendre la règle et de déterminer si la recommandation est pertinente pour votre entreprise et vos utilisateurs. Vous pouvez modifier les règles avant de les créer.
Par défaut, les règles recommandées ont le mode Afficher un avertissement en cas de partage externe activé. Vous pouvez modifier l'action de règle recommandée par défaut. Pour en savoir plus, consultez Créer des règles de protection contre la perte de données pour Drive et des détecteurs de contenu personnalisés.
Pour consulter et créer les règles recommandées :
-
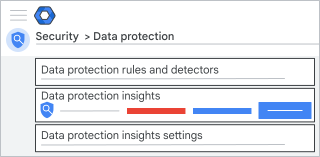
Dans la console d'administration Google, accédez à Menu


 Sécurité
Contrôle des accès et des données
Protection des données.
Vous devez disposer des droits d'administrateur "Afficher la règle de protection contre la perte de données" et "Gérer la règle de protection contre la perte de données".
- Sous "Règles recommandées", cliquez sur Voir la règle recommandée.
Consultez la page récapitulative de la règle qui indique ses paramètres de configuration. Cliquez sur Créer pour implémenter la règle avec les paramètres recommandés par défaut. Cliquez sur Modifier la règle pour accéder à la première étape du processus de configuration de la règle. Vous pouvez également cliquer sur Retour pour accéder aux paramètres de la règle et les modifier si nécessaire. Pour savoir comment créer des règles de protection contre la perte de données et les utiliser, consultez Créer des règles de protection contre la perte de données pour Drive et des détecteurs de contenu personnalisés.
Une fois la règle créée, vous revenez à la page d'accueil "Protection des données" et recevez un message de confirmation.
Lorsque vous implémentez une règle recommandée, elle est supprimée de la liste des recommandations. Il se peut que d'autres règles soient ajoutées à l'avenir.