

Als u een gebruiker geen volledige toegang tot de Google Admin-console wilt geven, kunt u hem of haar slechts een deel van de beheertaken laten uitvoeren door een beheerdersrol toe te wijzen. U kunt meerdere beheerdersrollen aan een gebruiker toewijzen.
Je kunt ook een beheerdersrol toewijzen aan een groep of serviceaccount in plaats van aan een gebruiker. Je kunt bijvoorbeeld een serviceaccountbeheerder gebruiken om groepen en groepslidmaatschappen te maken en bij te werken met applicaties buiten de beheerdersconsole met behulp van de Cloud Identity Groups API.
Hoe beheerdersrollen werken
In de beheerdersconsole kunnen beheerders alleen informatie bekijken en taken uitvoeren die binnen de bevoegdheden van hun rol vallen. Als u bijvoorbeeld de vooraf gedefinieerde rol 'Gebruikersbeheerbeheerder' aan iemand toewijst, kan die persoon alleen specifieke gebruikersinstellingen bekijken en wijzigen voor personen die geen beheerder zijn.
Hoe werken beperkingen in roltoewijzing?
U kunt elke gewenste rol instellen die van toepassing is op al uw organisatie-eenheden. Voor deze rollen kunt u in totaal maximaal 1000 toewijzingen maken, ongeacht het aantal rollen. U kunt bijvoorbeeld één rol toewijzen aan 300 gebruikers en een andere rol aan 700 gebruikers.
Je kunt bepaalde rollen ook toewijzen aan organisatie-eenheden. Voor deze rollen kun je maximaal 1000 toewijzingen per organisatie-eenheid maken, ongeacht het aantal rollen. Om te zien of je een rol aan organisatie-eenheden kunt toewijzen, ga je naar de pagina met roltoewijzingen van de gebruiker en zoek je naast 'Alle organisatie-eenheden' naar 'Bewerken'.  Voorbeelden hiervan zijn de vooraf gedefinieerde rol 'Gebruikersbeheerbeheerder' of een aangepaste rol met ten minste één gebruikersbevoegdheid.
Als je nog steeds meer dan 1000 rollen moet toewijzen, kun je meerdere leden aan een groep toevoegen en vervolgens een rol aan die groep toewijzen. Het toewijzen van een rol aan een groep telt als één toewijzing, ongeacht het aantal leden.
Meerdere partijen moeten akkoord geven voor de toewijzing van rollen.
U kunt vereisen dat meer dan één beheerder wijzigingen in de roltoewijzingen van uw organisatie beoordeelt en goedkeurt door goedkeuring door meerdere partijen voor rolbeheer in te schakelen.
Hoe meerpartijengoedkeuring voor roltoewijzingen werkt
- Een beheerder wijst een rol toe aan een gebruiker.
- De superbeheerders van uw organisatie ontvangen een e-mail met de melding dat een andere beheerder een roltoewijzing heeft aangevraagd.
- Een superbeheerder beoordeelt het verzoek in de beheerdersconsole. Als het verzoek wordt goedgekeurd, krijgt de gebruiker de rol toegewezen. Als het verzoek wordt afgewezen, wordt het verwijderd en ontvangt de beheerder die de roltoewijzing heeft aangevraagd een e-mailmelding.
Als u de reikwijdte van de organisatie-eenheid van een bestaande roltoewijzing wijzigt, bijvoorbeeld van Organisatie-eenheid1 naar Organisatie-eenheid2, worden er twee goedkeuringsverzoeken van meerdere partijen aangemaakt. Beide verzoeken moeten worden goedgekeurd voordat de wijziging van kracht wordt.
Voordat je begint
Stap 1: Controleer alle vooraf gedefinieerde of aangepaste rollen die al in gebruik zijn.
Ga in de Google Admin-console naar Menu.


 Rekening Beheerdersrollen .
Voor deze taak moet u zijn aangemeld als superbeheerder .
- Wijs de rol aan en klik vervolgens op 'Rechten bekijken' of 'Beheerders bekijken' om de beheerders te zien die aan de rol zijn toegewezen.
Stap 2: Bepaal het type rol
Beslis of je het volgende wilt:
- Wijs een vooraf gedefinieerde systeemrol toe voor het uitvoeren van veelvoorkomende taken. Bekijk de vooraf gedefinieerde beheerdersrollen .
- Maak en wijs een aangepaste rol toe met verschillende toegangsniveaus. Als je dat wilt, moet je de rol eerst aanmaken. Ga naar Een aangepaste rol maken .
Stap 3: (Optioneel) Stel goedkeuring door meerdere partijen in voor roltoewijzingen.
Voor deze taak moet u zijn aangemeld als superbeheerder .Volg deze stappen om te vereisen dat meer dan één beheerder wijzigingen in roltoewijzingen in de beheerdersconsole of via een API beoordeelt en goedkeurt.
Ga in de Google Admin-console naar Menu.
 Beveiliging Authenticatie Instellingen voor goedkeuring door meerdere partijen .
Voor deze taak moet u zijn aangemeld als superbeheerder .
- Klik op het gedeelte ' Instellingen voor goedkeuring door meerdere partijen' .
- Vink het vakje 'Goedkeuring door meerdere partijen vereisen voor gevoelige acties' aan.
- Klik op Opslaan .
Om te vereisen dat meer dan één beheerder wijzigingen in roltoewijzingen in de beheerdersconsole beoordeelt en goedkeurt:
- Klik op Goedkeuring door meerdere partijen voor rolbeheer (Beheerconsole).
- Vink het vakje ' Roltoewijzing en rolrechten bijwerken' aan in de gebruikersinterface van de beheerdersconsole .
- Klik op Opslaan .
(Optioneel) Om te vereisen dat meer dan één beheerder wijzigingen in roltoewijzingen via een API beoordeelt en goedkeurt:
- Klik op Goedkeuring door meerdere partijen voor rolbeheer (API) .
- Vink het vakje ' Roltoewijzing' aan en werk de rolrechten bij in de API .
- Klik op Opslaan .
Rollen toewijzen
Je kunt tegelijkertijd een rol toewijzen aan gebruikers en groepen door een van beide procedures te volgen: één voor het toewijzen van een rol aan meerdere gebruikers of één voor het toewijzen van een rol aan een groep.
Wijs rollen toe aan één gebruiker.
Ga in de Google Admin-console naar Menu.
 Directory Gebruikers .
Hiervoor is het juiste gebruikersbeheerrecht vereist. Zonder het juiste recht ziet u niet alle benodigde opties om deze stappen te voltooien.
Open de accountpagina van de gebruiker: Klik op de naam van de gebruiker. Of voer bovenaan in het zoekvak de naam van de gebruiker in om de accountpagina te openen. Voor meer opties ga je naar Een gebruikersaccount zoeken .
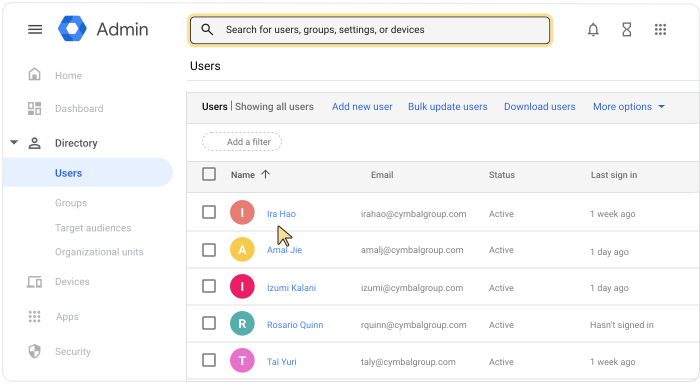
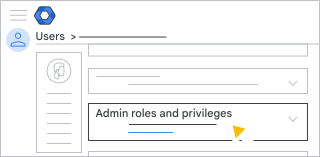
Scroll naar beneden en klik op Beheerdersrollen en -rechten .
Klik naast de vooraf gedefinieerde of aangepaste rol op Toegewezen.
 .
Als je 'Toegewezen' niet ziet staan
Klik ergens onder Rollen om de schakelaars weer te geven.(Optioneel) Voor de rollen Groepenlezer of Groepenbewerker kunt u beperken welke groepen met deze rol kunnen worden bekeken of bewerkt. U kunt bijvoorbeeld de toegang tot beveiligingsgroepen beperken, de toegang tot alle groepen uitbreiden of de toegang tot beveiligings- of vergrendelde groepen uitsluiten.
(Optioneel) Om de beheerdersrol te beperken tot een specifieke organisatie-eenheid, klikt u naast Alle organisatie-eenheden op Bewerken.
Selecteer de organisatie-eenheden en klik op Klaar .Als je 'Bewerken' niet ziet, zie je het niet.
Je kunt de rol niet toepassen op organisatorische eenheden.Klik op Opslaan .
Als goedkeuring door meerdere partijen voor rolbeheer (Beheerconsole) is ingeschakeld, ontvangt u een bericht dat een andere beheerder uw update moet goedkeuren. Om uw verzoek naar een andere beheerder te sturen, typt u een bericht (optioneel) en klikt u op Verzoek verzenden . Uw verzoek verloopt na 3 dagen. Zie Goedkeuring door meerdere partijen voor gevoelige acties voor meer informatie.
Tips:
- In het gedeelte 'Rechten' kunt u alle rechten van de gebruiker zien, gebaseerd op alle beheerdersrollen die aan hem of haar zijn toegewezen.
- Om terug te keren naar de accountpagina van de gebruiker, klikt u rechtsboven op de pijl omhoog.
 .
Wijs meerdere gebruikers tegelijk een rol toe.
Ga in de Google Admin-console naar Menu.
Rekening Beheerdersrollen .Voor deze taak moet u zijn aangemeld als superbeheerder .
Wijs de rol aan die u wilt toewijzen en klik rechts op 'Beheerder toewijzen' .
Tip: Je kunt wisselen tussen de beheerders die je aan de rol en de bijbehorende rechten toewijst. Klik bovenaan op Beheerders of Rechten .
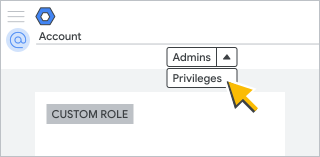
Klik op Leden toewijzen .
Voer de eerste paar letters van het e-mailadres van de gebruiker in (niet de gebruikersnaam) en selecteer het adres van de gebruiker uit de opties.
Je kunt maximaal 20 gebruikers en groepen tegelijk een rol toewijzen.
(Optioneel) Voor de rollen Groepenlezer of Groepenbewerker kunt u beperken welke groepen met deze rol kunnen worden bekeken of bewerkt. U kunt bijvoorbeeld de toegang tot beveiligingsgroepen beperken, de toegang tot alle groepen uitbreiden of de toegang tot beveiligings- of vergrendelde groepen uitsluiten.
Klik op Rol toewijzen .
(Optioneel) Om de beheerdersrol te beperken tot een specifieke organisatie-eenheid, klikt u naast Alle organisatie-eenheden op Bewerken.
Selecteer de organisatie-eenheden en klik op Klaar .Als je 'Bewerken' niet ziet, zie je het niet.
Je kunt de rol niet toepassen op organisatorische eenheden.Als goedkeuring door meerdere partijen voor rolbeheer (Beheerconsole) is ingeschakeld, ontvangt u een bericht dat een andere beheerder uw update moet goedkeuren. Om uw verzoek naar een andere beheerder te sturen, typt u een bericht (optioneel) en klikt u op Verzoek verzenden . Uw verzoek verloopt na 3 dagen. Zie Goedkeuring door meerdere partijen voor gevoelige acties voor meer informatie.
Let op: als u tegelijkertijd een rol toewijst aan meerdere gebruikers in verschillende organisatie-eenheden, ontvangt elke eenheid een eigen goedkeuringsverzoek van meerdere partijen.
Wijs een rol toe aan een groep.
Door rollen aan groepen toe te wijzen, kunt u een groot aantal gebruikers rolrechten geven.
Je beheert groepen met toegewezen rollen op dezelfde manier als alle andere groepen. Zie Groepen voor meer informatie.
Wijs een rol toe
Ga in de Google Admin-console naar Menu.
Rekening Beheerdersrollen .Voor deze taak moet u zijn aangemeld als superbeheerder .
Wijs de rol aan die u wilt toewijzen en klik rechts op 'Beheerder toewijzen' .
Tip: Je kunt wisselen tussen de beheerders die je aan de rol en de bijbehorende rechten toewijst. Klik bovenaan op Beheerders of Rechten .
Klik op Leden toewijzen .
Voer de eerste paar letters van het e-mailadres of de naam van de groep in en selecteer het adres uit de opties.
Je kunt maximaal 20 groepen en gebruikers tegelijk een rol toewijzen.
(Optioneel, alleen voor de rollen Groepslezer of Groepseditor) U kunt de beheerderstoegang tot beveiligingsgroepen beperken, de toegang tot alle groepen uitbreiden of de toegang tot beveiligings- of vergrendelde groepen uitsluiten.
Klik op Rol toewijzen .
(Optioneel) Om de beheerdersrol te beperken tot een specifieke organisatie-eenheid, klikt u naast Alle organisatie-eenheden op Bewerken.
Selecteer de organisatie-eenheden en klik op Klaar .Als je 'Bewerken' niet ziet, zie je het niet.
Je kunt de rol niet toepassen op organisatorische eenheden.Als goedkeuring door meerdere partijen voor rolbeheer (Beheerconsole) is ingeschakeld, ontvangt u een bericht dat een andere beheerder uw update moet goedkeuren. Om uw verzoek naar een andere beheerder te sturen, typt u een bericht (optioneel) en klikt u op Verzoek verzenden . Uw verzoek verloopt na 3 dagen. Zie Goedkeuring door meerdere partijen voor gevoelige acties voor meer informatie.
Beperkingen bij het toewijzen van groepsrollen
- Je kunt elke rol toewijzen, behalve Superbeheerder of Resellerbeheerder.
- De groep moet een beveiligingsgroep binnen uw organisatie zijn die geen dynamische groep is. Ga naar Toegang tot gevoelige gegevens beheren met beveiligingsgroepen voor meer informatie over beveiligingsgroepen.
Om te controleren of een groep een dynamische groep is, klikt u in de beheerdersconsole op Groepen . De groepsnaam. Ga naar Leden en als je Dynamische leden of Lidmaatschapsquery bewerken ziet, is de groep een dynamische groep. - Het toewijzen van een rol aan een groep telt als één toewijzing mee voor je limiet aan roltoewijzingen.
- Je kunt in totaal maximaal 250 roltoewijzingen maken aan groepen, zowel op organisatieniveau als binnen elke organisatie-eenheid.
- Om een rol aan meerdere groepen toe te wijzen en binnen de limiet te blijven, kiest u één groep die de rol nodig heeft als hoofdgroep en voegt u de andere groepen die de rol nodig hebben toe als leden van de hoofdgroep. Wijs vervolgens een rol toe aan de hoofdgroep. Deze toewijzing telt als één roltoewijzing, terwijl alle subgroepen de rol wel ontvangen. Zie ' Een groep toevoegen aan een andere groep' voor meer informatie.
- Als je een groep de rol 'Reseller Admin' toewijst, krijgen de groepsleden alleen binnen de organisatie van de reseller de bijbehorende privileges. Ze krijgen geen privileges ten opzichte van de klanten van de reseller.
- We raden aan om het groepslidmaatschap te beperken tot gebruikers binnen uw organisatie. U kunt gebruikers van buiten uw organisatie of consumentengebruikers toevoegen, maar zij krijgen mogelijk niet de juiste rolrechten. Zie Groepslidmaatschap beperken voor meer informatie.
- De standaardlimieten voor groepslidmaatschap zijn van toepassing. Zie Lidmaatschap voor meer informatie.
Een rol toewijzen aan een serviceaccount
U kunt elke vooraf gedefinieerde of aangepaste rol, met uitzondering van Superbeheerder, aan een serviceaccount toewijzen. Het toewijzen van een rol aan een serviceaccount telt mee voor uw limiet voor roltoewijzingen.
Voordat u begint : Stel een serviceaccount in in Google Cloud. Ga naar Serviceaccounts maken en beheren .
Ga in de Google Admin-console naar Menu.
Rekening Beheerdersrollen .Voor deze taak moet u zijn aangemeld als superbeheerder .
- Wijs de rol aan die u wilt toewijzen. Klik op Beheerder toewijzen .
- Klik op Serviceaccounts toewijzen .
- (Optioneel) Voor de rollen Groepenlezer of Groepenbewerker kunt u beperken welke groepen met deze rol kunnen worden bekeken of bewerkt. U kunt bijvoorbeeld de toegang tot beveiligingsgroepen beperken, de toegang tot alle groepen uitbreiden of de toegang tot beveiligings- of vergrendelde groepen uitsluiten.
Voer het e-mailadres van het serviceaccount in.
Om het e-mailadres te vinden, opent u de Google Cloud-console en klikt u op Menu.
IAM & Beheer Serviceaccounts .Klik op Toevoegen
Wijs een rol toe.Als goedkeuring door meerdere partijen voor rolbeheer (Beheerconsole) is ingeschakeld, ontvangt u een bericht dat een andere beheerder uw update moet goedkeuren. Om uw verzoek naar een andere beheerder te sturen, typt u een bericht (optioneel) en klikt u op Verzoek verzenden . Uw verzoek verloopt na 3 dagen. Zie Goedkeuring door meerdere partijen voor gevoelige acties voor meer informatie.
Wat gebeurt er vervolgens?
In het beheerdersauditlogboek kunt u zien wanneer een beheerdersrol aan een serviceaccount is toegekend en een overzicht van de acties die door serviceaccountbeheerders zijn uitgevoerd. Ga naar Gebeurtenissen in het beheerderslogboek voor meer informatie.
Als u de vooraf gedefinieerde rol Groepsbeheerder aan een serviceaccount hebt toegewezen, kunt u ook acties in het auditlogboek van bedrijfsgroepen bekijken. De beheerder van het serviceaccount kan worden vermeld onder Gebeurtenisbeschrijving of Gebruiker . Ga naar Logboekgebeurtenissen van bedrijfsgroepen voor meer informatie.
Gerelateerd onderwerp
Nadat je een rol hebt toegewezen, komt de gebruiker bij de volgende aanmelding terecht op de startpagina van de beheerdersconsole. Wijzigingen kunnen tot 24 uur duren, maar worden doorgaans sneller doorgevoerd. Meer informatie
Wijs een rol toe voor een specifieke periode.
Sommige zakelijke gebruikers zien de vervalopties mogelijk pas in hun beheerdersconsole wanneer deze functie volledig is uitgebracht.
U kunt rollen toewijzen voor een specifieke periode die u zelf kiest. Zodra de ingestelde tijd is verstreken, wordt de toegang die aan de rol is verleend automatisch ingetrokken. Dit helpt u de beveiligingsrisico's te minimaliseren en de tijd die u besteedt aan het beheren van roltoewijzingen te verminderen.
Om een specifieke duur voor een rol in te stellen:
Ga in de Google Admin-console naar Menu.
Rekening Beheerdersrollen .Voor deze taak moet u zijn aangemeld als superbeheerder .
- Klik op de pagina 'Beheerder toewijzen' , boven de tabel, op 'Leden toewijzen ' of 'Serviceaccounts toewijzen' .
Klik bij 'Leden toevoegen ' op 'Zoeken ' en selecteer een gebruiker of een beveiligingsgroep. Voer de eerste paar letters van het e-mailadres van de gebruiker en de groep in (niet de gebruikersnaam), selecteer het adres uit de opties of voer het volledige e-mailadres van een serviceaccount in.
Je kunt maximaal 20 gebruikers en groepen tegelijk een rol toewijzen.
(Optioneel) Voor de rol Groepenlezer of Groepenbewerker kunt u beheerdersrechten alleen toekennen aan beveiligde of niet-beveiligde groepen, of alleen aan vergrendelde of ontgrendelde groepen. Om de rechten te beperken:
Selecteer een optie om beheerdersrechten alleen toe te kennen aan:
- Beveiligingsgroepen — Selecteer Label dat "Beveiliging" bevat .
- Niet-beveiligingsgroepen — Selecteer label bevat niet "Beveiliging" .
- Ontgrendelde groepen —Selecteer label bevat niet "Vergrendeld" .
Klik op Toevoegen .
Vink het vakje aan voor de gebruiker, groep of serviceaccount.
Klik op 'Vervaldatum wijzigen'.Kies in het vak 'Vervaldatum instellen' een van de volgende tijdsperioden:
- Selecteer een vooraf ingestelde tijdsduur (bijvoorbeeld 30 dagen).
- Selecteer 'Aangepast' en voer vervolgens een datum en tijd in (maximaal één jaar).
Klik op Opslaan
Rol toewijzen .(Optioneel) Om de beheerdersrol te beperken tot een specifieke organisatie-eenheid:
- Vink het vakje aan voor de gebruiker, groep of serviceaccount.
- Klik op Organisatie-eenheid wijzigen en selecteer vervolgens de organisatie-eenheden.
Klik op Klaar .
Als je 'Organisatie-eenheid wijzigen' niet ziet, kun je de rol niet aan organisatie-eenheden toewijzen.
Je kunt ook een rolduur instellen op de beheerderspagina 'Toewijzen' :
- Wijs in de beheerderslijst de rij van de beheerder aan.
- Klik rechts op Acties .
- Selecteer 'Vervaldatum instellen' .
- Herhaal stap 6-7 hierboven.
Om een rolduur in te stellen voor 2 of meer beheerders:
- Op de pagina 'Beheerder toewijzen' vinkt u de vakjes aan voor de beheerders waarvoor u een tijdsduur wilt instellen.
- Klik boven de tabel op 'Vervaldatum instellen' .
- Herhaal stap 6-7 hierboven.
Nadat je een rol hebt toegewezen, komt de gebruiker bij de volgende aanmelding terecht op de startpagina van de beheerdersconsole.
Beperkingen op rollen met een vervaldatum
- Vervaldatums kunnen niet in het verleden worden ingesteld en mogen niet langer zijn dan één jaar.
- Een gebruiker, groep of serviceaccount kan niet meerdere gelijktijdige roltoewijzingen hebben voor dezelfde rol en reikwijdte, zelfs niet als deze verschillende vervaltijden hebben.
- Wanneer u een bestaande roltoewijzing bijwerkt, pas dan de vervaldatum of andere instellingen aan. Het opslaan van een toewijzing zonder wijzigingen leidt tot een foutmelding vanwege een dubbele toewijzing, omdat er al een identieke toewijzing actief is.
- Superbeheerdersrollen met een vervaldatum kunnen niet worden toegewezen aan de primaire beheerder van uw organisatie, omdat de primaire beheerder permanente superbeheerdersrechten nodig heeft. Gebruikers met een superbeheerdersrol die een vervaldatum heeft, kunnen niet worden aangewezen als primaire beheerder.
Rollen ontkoppelen
Je kunt een rol niet aan jezelf toewijzen.
De rol van een gebruiker ongedaan maken
Om een rol aan een gebruiker toe te wijzen, volgt u alle bovenstaande stappen in Rollen toewijzen aan één gebruiker . In stap 6 klikt u in plaats van de rol in te schakelen op Uitschakelen.  .
Meerdere rollen of serviceaccountrollen niet meer toewijzen
Verwijder de toewijzing van een rol aan meerdere gebruikers of een serviceaccount op de pagina Beheerdersrollen.
Ga in de Google Admin-console naar Menu.
Rekening Beheerdersrollen .Voor deze taak moet u zijn aangemeld als superbeheerder .
- Wijs de rol aan die u wilt deactiveren en klik rechts op 'Beheerder toewijzen' .
- Kies een optie:
- Vink het vakje aan naast elk gebruikers- of serviceaccount dat u wilt selecteren.
- Om de rol voor alle gebruikers en serviceaccounts ongedaan te maken, vinkt u het vakje naast de kolomkop ' Beheerder' aan.
- Klik op Rol niet toewijzen Verwijder de roltoewijzing om te bevestigen.
Als goedkeuring door meerdere partijen voor rolbeheer (Beheerconsole) is ingeschakeld, ontvangt u een bericht dat een andere beheerder uw update moet goedkeuren. Om uw verzoek naar een andere beheerder te sturen, typt u een bericht (optioneel) en klikt u op Verzoek verzenden . Uw verzoek verloopt na 3 dagen. Zie Goedkeuring door meerdere partijen voor gevoelige acties voor meer informatie.
Let op: als u tegelijkertijd een rol voor meerdere gebruikers in verschillende organisatie-eenheden ongedaan maakt, ontvangt elke eenheid een eigen goedkeuringsverzoek van meerdere partijen.
Volgende stappen
Beheerders kunnen herstelopties aan hun account toevoegen .