

รุ่นที่รองรับฟีเจอร์นี้ ได้แก่ Education Plus เปรียบเทียบรุ่นของคุณ
ในฐานะผู้ดูแลระบบ คุณสามารถให้สิทธิ์ชั่วคราวเพื่อเข้าชมชั้นเรียนแก่ผู้ใช้ที่กำหนด เช่น ผู้ดูแลระบบของโรงเรียนหรือเจ้าหน้าที่ฝ่ายสนับสนุนได้โดยไม่ต้องเพิ่มบุคคลดังกล่าวเป็นครูหรือนักเรียนถาวรในชั้นเรียน
การเข้าถึงชั้นเรียนชั่วคราวจะมีประโยชน์ในการสนับสนุนนักการศึกษา ดูโปรไฟล์ของนักเรียน โพสต์ประกาศ และอื่นๆ อีกมากมาย
ตั้งค่าการเข้าถึงชั่วคราว
สร้างบทบาทผู้ดูแลระบบที่มีสิทธิ์จัดการชั้นเรียนและมอบหมายให้กับผู้ใช้หรือกลุ่มความปลอดภัยที่กำหนด นอกจากนี้ คุณยังจำกัดการเข้าถึง ชั้นเรียนตามหน่วยขององค์กรได้ด้วย
ขั้นตอนที่ 1: สร้างบทบาทของผู้ดูแลระบบที่กำหนดเอง
-
ในคอนโซลผู้ดูแลระบบของ Google ให้ไปที่เมนู


 บัญชี
บทบาทผู้ดูแลระบบ
คุณต้องลงชื่อเข้าใช้ในฐานะผู้ดูแลระบบขั้นสูงสำหรับงานนี้
- คลิกสร้างบทบาทใหม่
- ป้อนชื่อและคำอธิบายบทบาท (ไม่บังคับ) แล้วคลิกต่อไป
- สำหรับสิทธิ์ของผู้ดูแลระบบ ในรายการชื่อสิทธิ์ ให้เลื่อนไปที่ Classroom แล้วเลือกช่องจัดการชั้นเรียน
- คลิกต่อไป
คลิกสร้างบทบาท
หมายเหตุ: คุณสามารถเพิ่มสิทธิ์อื่นๆ ให้กับบทบาทนี้ได้ เช่น หากคุณมอบหมายสิทธิ์ดูข้อมูลวิเคราะห์สำหรับผู้ใช้และชั้นเรียนของผู้ใช้ให้กับผู้ใช้รายเดียวกัน คุณสามารถเพิ่มสิทธิ์ทั้ง 2 รายการให้กับบทบาทของผู้ดูแลระบบที่กำหนดเอง 1 บทบาทได้
ดำเนินการต่อในขั้นตอนที่ 2 เพื่อมอบหมายบทบาทของผู้ดูแลระบบที่กำหนดเองให้กับผู้ใช้หรือกลุ่มความปลอดภัย
ขั้นตอนที่ 2: (ไม่บังคับ) กำหนดให้มีการอนุมัติจากผู้ที่มีสิทธิ์
คุณต้องลงชื่อเข้าใช้ในฐานะผู้ดูแลระบบขั้นสูงสำหรับงานนี้คุณกำหนดให้ผู้ดูแลระบบมากกว่า 1 คนตรวจสอบและอนุมัติการเปลี่ยนแปลงการมอบหมายบทบาทขององค์กรได้โดยเปิดการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการจัดการบทบาท ดูข้อมูลเพิ่มเติมได้ที่การอนุมัติจากผู้ที่มีสิทธิ์สำหรับการดำเนินการที่มีความละเอียดอ่อน
-
ในคอนโซลผู้ดูแลระบบของ Google ให้ไปที่เมนู
 ความปลอดภัย
การตรวจสอบสิทธิ์
การตั้งค่าการอนุมัติจากผู้ที่มีสิทธิ์
คุณต้องลงชื่อเข้าใช้ในฐานะผู้ดูแลระบบขั้นสูงสำหรับงานนี้
- คลิกส่วนการตั้งค่าการอนุมัติจากผู้ที่มีสิทธิ์
- เลือกช่องกำหนดให้มีการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการดำเนินการที่มีความละเอียดอ่อน
- คลิกบันทึก
- หากต้องการกำหนดให้ผู้ดูแลระบบมากกว่า 1 คนตรวจสอบและอนุมัติการเปลี่ยนแปลงการมอบหมายบทบาทในคอนโซลผู้ดูแลระบบ ให้ทำดังนี้
- คลิกการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการจัดการบทบาท (คอนโซลผู้ดูแลระบบ)
- เลือกช่องการมอบหมายบทบาทและอัปเดตสิทธิ์ของบทบาทใน UI ของคอนโซลผู้ดูแลระบบ
- คลิกบันทึก
- (ไม่บังคับ) หากต้องการกำหนดให้ผู้ดูแลระบบมากกว่า 1 คนตรวจสอบและอนุมัติการเปลี่ยนแปลงการมอบหมายบทบาทโดยใช้ API ให้ทำดังนี้
- คลิกการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการจัดการบทบาท (API)
- เลือกช่องการมอบหมายบทบาทและการอัปเดตสิทธิ์ของบทบาทใน API
- คลิกบันทึก
ขั้นตอนที่ 3: มอบหมายบทบาทที่กำหนดเองให้กับผู้ใช้หรือกลุ่มความปลอดภัย
-
ในคอนโซลผู้ดูแลระบบของ Google ให้ไปที่เมนู
บัญชี
บทบาทผู้ดูแลระบบคุณต้องลงชื่อเข้าใช้ในฐานะผู้ดูแลระบบขั้นสูงสำหรับงานนี้
- คลิกบทบาทของผู้ดูแลระบบที่กำหนดเองที่คุณสร้างขึ้น ผู้ดูแลระบบ
มอบหมายสมาชิก
- ป้อนตัวอักษร 2-3 ตัวแรกของอีเมลของผู้ใช้หรือกลุ่มความปลอดภัย แล้วเลือกอีเมลจากรายการ
(ไม่บังคับ) หากต้องการจำกัดการเข้าถึงเฉพาะหน่วยขององค์กร ให้คลิกแก้ไข
 เลือกหน่วยขององค์กร แล้วคลิกเสร็จสิ้น
(ไม่บังคับ) หากต้องการมอบสิทธิ์เข้าถึงให้กับหน่วยขององค์กรมากกว่า 1 หน่วย ให้ทำตาม ขั้นตอนในหัวข้อมอบหมายหรือยกเลิกการมอบหมายบทบาทสำหรับหน่วยขององค์กรหลายหน่วยในหน้านี้
คลิกมอบหมายบทบาท
หากการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการจัดการบทบาท (คอนโซลผู้ดูแลระบบ) เปิดอยู่ คุณจะได้รับข้อความว่าผู้ดูแลระบบอีกคนต้องอนุมัติการอัปเดตของคุณ หากต้องการส่งคำขอไปยังผู้ดูแลระบบรายอื่น ให้ป้อนข้อความ (ไม่บังคับ) แล้วคลิกส่งคำขอ คำขอของคุณจะหมดอายุหลังจากผ่านไป 3 วัน โปรดดูรายละเอียดที่หัวข้อการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการดำเนินการที่มีความละเอียดอ่อน
หมายเหตุ: เมื่อคุณจำกัดการเข้าถึงให้กับหน่วยขององค์กรเดียว ผู้ใช้หรือกลุ่ม จะมีสิทธิ์เข้าถึงเฉพาะชั้นเรียนที่มีครูผู้สอนหลักอยู่ในหน่วยขององค์กรนั้นๆ
หลังจากที่มอบหมายบทบาทของผู้ดูแลระบบที่กำหนดเองให้กับผู้ใช้หรือกลุ่มความปลอดภัยแล้ว ผู้ใช้หรือกลุ่มดังกล่าวจะสามารถ เข้าชมชั้นเรียนในฐานะผู้นำด้านการศึกษาหรือ เจ้าหน้าที่ได้
มอบหมายหรือยกเลิกการมอบหมายบทบาทสำหรับหน่วยขององค์กรหลายหน่วย
ทำซ้ำขั้นตอนที่ 2 ข้างต้น และเลือกหน่วยขององค์กรที่ต่างกันในแต่ละครั้งเพื่อให้ผู้ใช้หรือกลุ่มความปลอดภัยมีสิทธิ์เข้าถึงหน่วยขององค์กรมากกว่า 1 หน่วย
ในรายชื่อผู้ดูแลระบบ ชื่อผู้ใช้หรือกลุ่มความปลอดภัยจะปรากฏแยกกันตามหน่วยขององค์กรแต่ละหน่วยที่ผู้ใช้หรือกลุ่มดังกล่าวมีสิทธิ์เข้าถึง
หรือทำตามขั้นตอนเหล่านี้
คุณต้องมีสิทธิ์ในการจัดการผู้ใช้ที่เหมาะสมจึงจะทำขั้นตอนเหล่านี้ได้ หากไม่มีสิทธิ์ที่เหมาะสม คุณจะไม่เห็นการควบคุมที่จำเป็นทั้งหมดในการทำขั้นตอนเหล่านี้ให้เสร็จ-
ในคอนโซลผู้ดูแลระบบของ Google ให้ไปที่เมนู
 ไดเรกทอรี ผู้ใช้
ต้องมีสิทธิ์การจัดการผู้ใช้ที่เหมาะสม หากไม่มีสิทธิ์ที่เหมาะสม คุณจะไม่เห็นการควบคุมที่จำเป็นทั้งหมดในการทำขั้นตอนเหล่านี้ให้เสร็จ
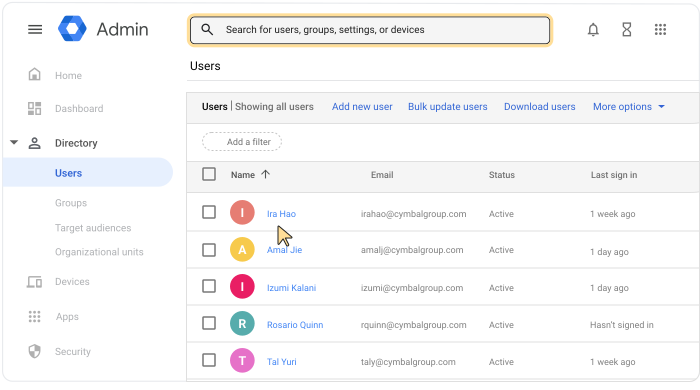
คลิกชื่อของผู้ใช้เพื่อเปิดหน้าบัญชีของผู้ใช้ หรือที่ด้านบนใน ช่องค้นหา ให้ป้อนชื่อผู้ใช้แล้วเปิดหน้าบัญชี หากต้องการตัวเลือกเพิ่มเติม ให้ไปที่ค้นหาบัญชีผู้ใช้
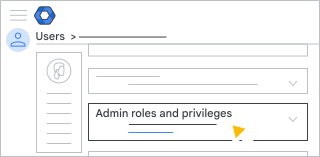
เลื่อนลงแล้วคลิกบทบาทและสิทธิ์ของผู้ดูแลระบบ
ไปที่บทบาทของผู้ดูแลระบบที่กำหนดเองที่คุณสร้างขึ้น ให้คลิกแก้ไข
ในส่วนขอบเขตของบทบาทดำเนินการอย่างใดอย่างหนึ่งต่อไปนี้
- หากต้องการเลือกหน่วยขององค์กร ให้เลือกช่องสำหรับหน่วยขององค์กร นั้น
- หากต้องการยกเลิกการเลือกหน่วยขององค์กร ให้ยกเลิกการเลือกช่องสำหรับหน่วยขององค์กรนั้น
คลิกเสร็จสิ้น
คลิกบันทึก
หากการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการจัดการบทบาท (คอนโซลผู้ดูแลระบบ) เปิดอยู่ คุณจะได้รับข้อความว่าผู้ดูแลระบบอีกคนต้องอนุมัติการอัปเดตของคุณ หากต้องการส่งคำขอไปยังผู้ดูแลระบบรายอื่น ให้ป้อนข้อความ (ไม่บังคับ) แล้วคลิกส่งคำขอ คำขอของคุณจะหมดอายุหลังจากผ่านไป 3 วัน โปรดดูรายละเอียดที่หัวข้อการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการดำเนินการที่มีความละเอียดอ่อน
จัดการบทบาทของผู้ดูแลระบบที่กำหนดเองโดยใช้ API
แทนที่จะกำหนดบทบาทของผู้ดูแลระบบที่กำหนดเองให้กับผู้ใช้และกลุ่มความปลอดภัยด้วยตัวคุณเองในคอนโซลผู้ดูแลระบบ คุณสามารถให้สิทธิ์เข้าถึงชั้นเรียนชั่วคราวด้วย API ได้ โดยศึกษาวิธีการจากในคู่มือนักพัฒนาซอฟต์แวร์เกี่ยวกับการทำให้กระบวนการเป็นแบบอัตโนมัติที่คู่มือนักพัฒนาซอฟต์แวร์ - ให้สิทธิ์เข้าถึงชั่วคราว
หากการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการจัดการบทบาท (API) เปิดอยู่ คำขอ API จะไม่สำเร็จ ข้อความแจ้งว่าการดำเนินการไม่สำเร็จจะมีรายละเอียดเกี่ยวกับการอนุมัติจากผู้ที่มีสิทธิ์และระบุว่าผู้ดูแลระบบขั้นสูงอีกรายต้องอนุมัติการอัปเดต คำขอของคุณจะหมดอายุหลังจากผ่านไป 3 วัน โปรดดูรายละเอียดที่หัวข้อการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการดำเนินการที่มีความละเอียดอ่อน โปรดดูรายละเอียดที่หัวข้อการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการดำเนินการที่มีความละเอียดอ่อน
จัดการข้อมูลที่ละเอียดอ่อน
คุณสามารถควบคุมสิทธิ์เข้าถึงข้อมูลและทรัพยากรที่ละเอียดอ่อนได้โดยใช้กลุ่มความปลอดภัย โดยสามารถสร้างกลุ่มความปลอดภัยใหม่หรืออัปเดตกลุ่มที่มีอยู่ได้โดย เพิ่มการตั้งค่าความปลอดภัย โปรดดูรายละเอียดที่หัวข้อควบคุมสิทธิ์เข้าถึงข้อมูลที่ละเอียดอ่อนด้วยกลุ่มความปลอดภัย
นำสิทธิ์เข้าถึงชั้นเรียนชั่วคราวออก
คุณต้องมีสิทธิ์ในการจัดการผู้ใช้ที่เหมาะสมจึงจะทำขั้นตอนเหล่านี้ได้ หากไม่มีสิทธิ์ที่เหมาะสม คุณจะไม่เห็นการควบคุมที่จำเป็นทั้งหมดในการทำขั้นตอนเหล่านี้ให้เสร็จ-
ในคอนโซลผู้ดูแลระบบของ Google ให้ไปที่เมนู
ไดเรกทอรี ผู้ใช้ต้องมีสิทธิ์การจัดการผู้ใช้ที่เหมาะสม หากไม่มีสิทธิ์ที่เหมาะสม คุณจะไม่เห็นการควบคุมที่จำเป็นทั้งหมดในการทำขั้นตอนเหล่านี้ให้เสร็จ
- คลิกชื่อผู้ใช้ บทบาทและสิทธิ์ของผู้ดูแลระบบ
- ไปที่บทบาทของผู้ดูแลระบบที่กำหนดเองที่คุณสร้างขึ้น แล้วคลิก
มอบหมายแล้ว
 สำหรับสถานะที่มอบหมาย
- คลิกบันทึก
- หากการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการจัดการบทบาท (คอนโซลผู้ดูแลระบบ) เปิดอยู่ คุณจะได้รับข้อความว่าผู้ดูแลระบบอีกคนต้องอนุมัติการอัปเดตของคุณ หากต้องการส่งคำขอไปยังผู้ดูแลระบบรายอื่น ให้ป้อนข้อความ (ไม่บังคับ) แล้วคลิกส่งคำขอ คำขอของคุณจะหมดอายุหลังจากผ่านไป 3 วัน โปรดดูรายละเอียดที่หัวข้อการอนุมัติจากผู้ที่มีสิทธิ์สำหรับการดำเนินการที่มีความละเอียดอ่อน
หมายเหตุ: หากมอบหมายบทบาทให้กลุ่มความปลอดภัย การนำผู้ใช้ออกจากกลุ่มความปลอดภัยจะเป็นการนำสิทธิ์เข้าถึงของผู้ใช้ดังกล่าวออกด้วย