

Unterstützte Versionen für diese Funktion: Education Plus. Versionen vergleichen
Als Administrator können Sie ausgewählten Nutzern, z. B. Administratoren in Bildungseinrichtungen oder Supportmitarbeitern, vorübergehenden Zugriff auf Kurse in Classroom erteilen, ohne sie dem Kurs als Lehrkraft oder Schüler/Student hinzuzufügen.
Ein vorübergehender Zugriff auf Kurse ist beispielsweise hilfreich, um Lehrkräfte unterstützen, Profile von Schülern/Studenten ansehen oder Ankündigungen posten zu können.
Vorübergehenden Zugriff einrichten
Erstellen Sie eine Administratorrolle mit der Berechtigung „Kurse verwalten“ und weisen Sie diese ausgewählten Nutzern oder Sicherheitsgruppen zu. Außerdem haben Sie die Möglichkeit, den Zugriff auf Kurse nach Organisationseinheit einzuschränken.
Schritt 1: Benutzerdefinierte Administratorrolle erstellen
-
Öffnen Sie in der Admin-Konsole das Menü


 Konto
Administratorrollen.
Für diese Aufgabe müssen Sie als Super Admin angemeldet sein.
- Klicken Sie auf Neue Rolle erstellen.
- Geben Sie einen Namen und optional eine Beschreibung für die Rolle ein und klicken Sie dann auf Weiter.
- Scrollen Sie unter Administratorberechtigungen in der Liste Name der Berechtigung zu Classroom und aktivieren Sie das Kästchen Kurse verwalten.
- Klicken Sie auf Weiter.
Klicken Sie auf Rolle erstellen.
Hinweis:Sie können dieser Rolle weitere Berechtigungen hinzufügen. Wenn Sie beispielsweise denselben Nutzern die Berechtigung Analysedaten für Nutzer und deren Kurse abrufen zugewiesen haben, können Sie beide Berechtigungen einer benutzerdefinierten Administratorrolle hinzufügen.
Fahren Sie mit den Anweisungen in Schritt 2 fort, um die benutzerdefinierte Administratorrolle Nutzern oder Sicherheitsgruppen zuzuweisen.
Schritt 2 (optional): Genehmigung durch mehrere Parteien erforderlich machen
Für diese Aufgabe müssen Sie als Super Admin angemeldet sein.Sie können festlegen, dass Änderungen an den Rollenzuweisungen Ihrer Organisation von mehreren Administratoren geprüft und genehmigt werden müssen. Aktivieren Sie dazu die Genehmigung durch mehrere Parteien für die Rollenverwaltung. Weitere Informationen finden Sie unter Genehmigung durch mehrere Parteien für sensible Aktionen.
-
Öffnen Sie in der Admin-Konsole das Menü
 Sicherheit
Authentifizierung
Einstellungen für die Genehmigung durch mehrere Parteien.
Für diese Aufgabe müssen Sie als Super Admin angemeldet sein.
- Klicken Sie auf den Bereich Einstellungen für die Genehmigung durch mehrere Parteien.
- Klicken Sie auf das Kästchen neben Genehmigung durch mehrere Parteien für sensible Aktionen erzwingen.
- Klicken Sie auf Speichern.
- So legen Sie fest, dass mehr als ein Administrator Änderungen an Rollenzuweisungen in der Admin-Konsole prüfen und genehmigen muss:
- Klicken Sie auf Genehmigung durch mehrere Parteien für die Rollenverwaltung (Admin-Konsole).
- Klicken Sie auf das Kästchen Zuweisung und Aktualisierung von Rollenberechtigungen in der Admin-Konsole.
- Klicken Sie auf Speichern.
- Optional: Wenn Sie möchten, dass mehr als ein Administrator Änderungen an Rollenzuweisungen über eine API prüfen und genehmigen muss:
- Klicken Sie auf Genehmigung durch mehrere Parteien für die Rollenverwaltung (API).
- Klicken Sie das Kästchen Rollenzuweisung und Rollenberechtigung in API aktualisieren an.
- Klicken Sie auf Speichern.
Schritt 3: Benutzerdefinierte Rolle einem Nutzer oder einer Sicherheitsgruppe zuweisen
-
Öffnen Sie in der Admin-Konsole das Menü
Konto
Administratorrollen.Für diese Aufgabe müssen Sie als Super Admin angemeldet sein.
- Klicken Sie auf die von Ihnen erstellte benutzerdefinierte Administratorrolle Administratoren
Mitglieder hinzufügen.
- Geben Sie die ersten Buchstaben der E-Mail-Adresse des Nutzers bzw. der Sicherheitsgruppe ein und wählen Sie diese daraufhin in der Liste aus.
Optional: Wenn Sie den Zugriff auf eine Organisationseinheit einschränken möchten, klicken Sie auf „Bearbeiten“
 , wählen Sie eine Organisationseinheit aus und klicken Sie auf Fertig.
Optional: Wenn Sie Zugriff auf mehr als eine Organisationseinheit gewähren möchten, folgen Sie der Anleitung unter Mehreren Organisationseinheiten eine Rolle zuweisen oder entziehen.
Klicken Sie auf Rolle zuweisen.
Wenn die Genehmigung durch mehrere Parteien für die Rollenverwaltung (Admin-Konsole) aktiviert ist, erhalten Sie eine Nachricht, dass ein anderer Administrator Ihre Aktualisierung genehmigen muss. Wenn Sie Ihre Anfrage an einen anderen Administrator senden möchten, geben Sie eine Nachricht ein (optional) und klicken Sie auf Anfrage senden. Ihre Anfrage läuft nach 3 Tagen ab. Weitere Informationen finden Sie unter Genehmigung durch mehrere Parteien für sensible Aktionen.
Hinweis: Wenn Sie den Zugriff auf eine Organisationseinheit einschränken, kann der Nutzer oder die Gruppe nur auf Kurse zugreifen, deren primäre Lehrkraft zu dieser Organisationseinheit gehört.
Nachdem Sie einem Nutzer oder einer Sicherheitsgruppe die benutzerdefinierte Administratorrolle zugewiesen haben, können diese einen Kurs als Leiter einer Bildungseinrichtung oder Mitarbeiter besuchen.
Die Rolle mehreren Organisationseinheiten zuweisen oder entziehen
Wiederholen Sie den oben genannten Schritt 2 und wählen Sie jeweils eine andere Organisationseinheit aus, um dem entsprechenden Nutzer bzw. der Sicherheitsgruppe Zugriff auf mehrere Organisationseinheiten zu gewähren.
In der Liste mit den Administratoren werden Namen von Nutzern und Sicherheitsgruppen bei jeder Organisationseinheit, auf die sie zugreifen können, einzeln angezeigt.
Sie können auch folgendermaßen vorgehen:
Zur Durchführung dieser Schritte ist die Berechtigung Nutzerverwaltung erforderlich. Andernfalls sehen Sie möglicherweise nicht alle Steuerelemente, die für diese Schritte nötig sind.-
Öffnen Sie in der Admin-Konsole im Menü
 Verzeichnis
Nutzer.
Hierfür ist die Berechtigung Nutzerverwaltung erforderlich. Andernfalls sehen Sie möglicherweise nicht alle Steuerelemente, die für diese Schritte nötig sind.
Klicken Sie auf den Namen des Nutzers, um die Kontoseite des Nutzers aufzurufen. Alternativ können Sie oben im Suchfeld den Namen des Nutzers eingeben und seine Kontoseite öffnen. Weitere Optionen finden Sie im Hilfeartikel Nutzerkonten finden.
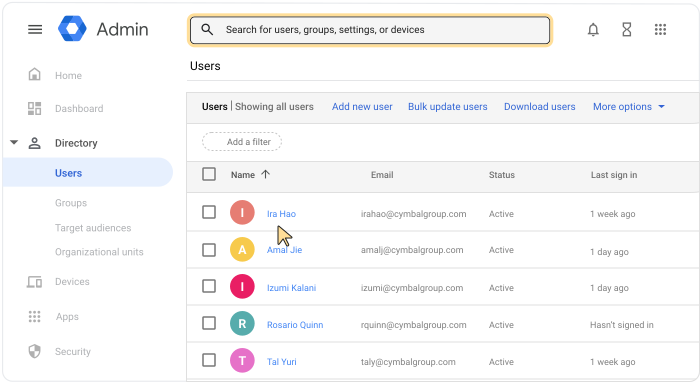
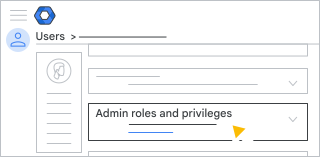
Scrollen Sie nach unten und klicken Sie auf Administratorrollen und -berechtigungen.
Klicken Sie bei der von Ihnen erstellten benutzerdefinierten Administratorrolle unter Umfang der Rolle auf „Bearbeiten“
.Führen Sie einen der folgenden Schritte aus:
- Wenn Sie eine Organisationseinheit auswählen möchten, setzen Sie daneben ein Häkchen.
- Um die Auswahl einer Organisationseinheit aufzuheben, entfernen Sie das Häkchen.
Klicken Sie auf Fertig.
Klicken Sie auf Speichern.
Wenn die Genehmigung durch mehrere Parteien für die Rollenverwaltung (Admin-Konsole) aktiviert ist, erhalten Sie eine Nachricht, dass ein anderer Administrator Ihre Aktualisierung genehmigen muss. Wenn Sie Ihre Anfrage an einen anderen Administrator senden möchten, geben Sie eine Nachricht ein (optional) und klicken Sie auf Anfrage senden. Ihre Anfrage läuft nach 3 Tagen ab. Weitere Informationen finden Sie unter Genehmigung durch mehrere Parteien für sensible Aktionen.
Benutzerdefinierte Administratorrolle mithilfe von APIs verwalten
Anstatt Nutzern und Sicherheitsgruppen die benutzerdefinierte Administratorrolle manuell in der Admin-Konsole zuzuweisen, können Sie ihnen auch mit APIs vorübergehenden Zugriff auf einen Kurs gewähren. Weitere Informationen zur Automatisierung des Prozesses finden Sie im Entwicklerleitfaden – Vorübergehenden Zugriff gewähren.
Wenn die Genehmigung durch mehrere Parteien für die Rollenverwaltung (API) aktiviert ist, schlägt die API-Anfrage fehl. Die Fehlermeldung enthält Details zur Genehmigung durch mehrere Parteien und weist darauf hin, dass ein anderer Super Admin die Aktualisierung genehmigen muss. Ihre Anfrage läuft nach 3 Tagen ab. Weitere Informationen finden Sie unter „Genehmigung durch mehrere Parteien für sensible Aktionen“. Weitere Informationen finden Sie unter Genehmigung durch mehrere Parteien für sensible Aktionen.
Vertrauliche Daten verwalten
Sie haben die Möglichkeit, den Zugriff auf vertrauliche Daten und Ressourcen mithilfe von Sicherheitsgruppen zu steuern. Dazu können Sie entweder eine neue Sicherheitsgruppe erstellen oder eine vorhandene Gruppe aktualisieren, indem Sie die Sicherheitseinstellung hinzufügen. Weitere Informationen finden Sie im Hilfeartikel Zugriff auf sensible Daten mit Sicherheitsgruppen steuern.
Vorübergehende Berechtigungen für den Zugriff auf Kurse entfernen
Zur Durchführung dieser Schritte ist die Berechtigung Nutzerverwaltung erforderlich. Andernfalls sehen Sie möglicherweise nicht alle Steuerelemente, die für diese Schritte nötig sind.-
Öffnen Sie in der Admin-Konsole im Menü
Verzeichnis
Nutzer.Hierfür ist die Berechtigung Nutzerverwaltung erforderlich. Andernfalls sehen Sie möglicherweise nicht alle Steuerelemente, die für diese Schritte nötig sind.
- Klicken Sie auf den Namen des Nutzers Administratorrollen und ‑berechtigungen.
- Wählen Sie bei der von Ihnen erstellten benutzerdefinierten Administratorrolle unter Zuweisungsstatus „Zugewiesen“
 aus.
- Klicken Sie auf Speichern.
- Wenn die Genehmigung durch mehrere Parteien für die Rollenverwaltung (Admin-Konsole) aktiviert ist, erhalten Sie eine Nachricht, dass ein anderer Administrator Ihre Aktualisierung genehmigen muss. Wenn Sie Ihre Anfrage an einen anderen Administrator senden möchten, geben Sie eine Nachricht ein (optional) und klicken Sie auf Anfrage senden. Ihre Anfrage läuft nach 3 Tagen ab. Weitere Informationen finden Sie unter Genehmigung durch mehrere Parteien für sensible Aktionen.
Hinweis:Wurde die Rolle einer Sicherheitsgruppe zugewiesen, werden beim Entfernen von Nutzern aus der Sicherheitsgruppe auch ihre Zugriffsberechtigungen entfernt.