

Den här sidan är till för Directory Sync. Om du använder Google Cloud Directory Sync (GCDS) öppnar du GCDS. Directory Sync är för närvarande i offentlig betaversion.
Om du planerar att synkronisera Microsoft Active Directory (AD) med Directory Sync måste du se till att nätverksanslutningen är tillgänglig mellan Google Cloud och LDAP-servern. Nedan hittar du information om nätverksanslutningar som stöds för Directory Sync.
Dessa anslutningar krävs inte om du synkroniserar med Microsoft Azure Active Directory.
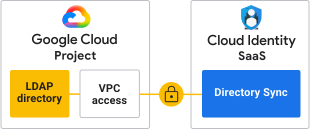
Alternativ 1: AD-servern finns på Google Cloud
I det här scenariot finns AD på Google Cloud. Skapa en åtkomstanslutare för ett virtuellt privat moln (VPC) för att tillåta Directory Sync att kommunicera med AD-servern. Om du vill ansluta servern måste du ha åtkomst till Google Cloud-projektet där AD finns.
Om du använder en delad VPC följer du stegen i Konfigurera anslutare i det delade VPC-värdprojektet och Konfigurera anslutare i delade VPC-tjänstprojekt med särskild uppmärksamhet på brandväggsreglerna.
Alternativ 2: AD-servern lagras utanför Google Cloud
Om AD-servern finns i en miljö som inte är Google Cloud (till exempel lokalt) kan du använda Google Cloud VPN eller Cloud Interconnect för att konfigurera anslutningen.
I båda fallen måste du ha åtkomst till Google Cloud-projektet. Du måste även skapa en VPC-åtkomstanslutare (Virtual Private Cloud) för att Directory Sync ska kunna kommunicera med Google Cloud-projektet.
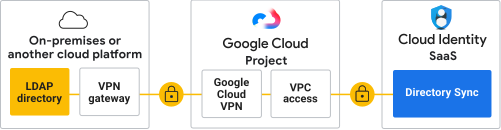
Anslutning med Google Cloud VPN – AD är anslutet till Google Cloud-katalogen med Cloud VPN.
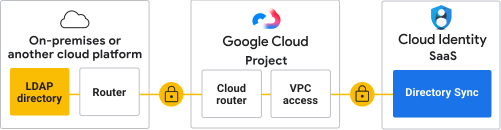
Anslutning med Cloud Interconnect – AD är anslutet till Google Cloud-katalogen med Cloud Interconnect.
Relaterade ämnen
Nästa steg
Konfigurera en VPC-åtkomstanslutare
Google, Google Workspace och tillhörande märken och logotyper är varumärken som tillhör Google LLC. Alla andra företags- och produktnamn är varumärken som tillhör de företag som de är kopplade till.