
Om dina användare registrerade sig för ett ohanterat arbetskonto med sin arbets-e-postadress går du istället till Överför ohanterade arbetskonton .
Är du osäker på vilken typ av konton dina användare har? Gå till Vilken typ av ohanterade konton har mina användare.
It's possible that some of your employees are using unmanaged personal accounts that access Google services. Unmanaged personal accounts are users who independently created a Google account using their work email address. Some unmanaged personal accounts result in conflicting account names . Attempting to create a managed account with the same email address as an unmanaged personal account triggers such a conflict.
As a Google Workspace super administrator, you can specify how to handle conflict accounts during user provisioning. You can invite unmanaged users to convert their accounts to managed accounts within your domain, unilaterally replace conflicting accounts with managed ones, or manually manage conflicting accounts. You choose a default option for handling unmanaged accounts using the Conflicting accounts management setting, as described in Set the option for handling unmanaged personal user accounts (later on this page).
Med överföringsverktyget för ohanterade personliga konton kan du granska vilka ohanterade personliga konton som finns och sedan bjuda in dessa ohanterade användare att konvertera sina konton till hanterade konton inom din domän. När användaren accepterar denna begäran kan deras konto och data hanteras i administratörskonsolen.
Obs ! Överföringsverktyget för ohanterade personliga konton och inställningen för hantering av konflikterande konton stöder endast hantering av konflikter på ett kontos primära e-postadress. Användarinbjudningar stöds inte för konflikter på en alternativ e-postadress eller alias-e-postadress.
Ställ in alternativet för hantering av ohanterade personliga konton
Obs! Det valda alternativet gäller för personliga konton som skapats med Admin SDK Directory API och som anger parametern resolveConflictAccount=true . Om du använder Google Cloud Directory Sync (GCDS) eller GAM är den här parametern inställd på true som standard. För tredjepartskontakter kommer detta dock inte att ställas in om de inte har integrerat den här funktionen.
I Googles administratörskonsol, gå till Meny


 Konto Kontoinställningar Hantering av konfliktkonton .
Du måste vara inloggad som superadministratör för den här uppgiften.
- Välj ett alternativ:
- Bjud automatiskt in användare att överföra ohanterade konton som står i konflikt till hanterade konton – Fortsätt med steg 3.
- Ersätt konflikterande användarkonton med hanterade konton – När deras arbets-e-postadress blir hanterad kommer användaren att tvingas skapa ett Gmail-konto nästa gång de loggar in, och användarens data kommer att finnas kvar i det kontot.
- Bevara konflikterande hanterade konton – Du måste hantera dessa konton manuellt med hjälp av överföringsverktyget .
- Om du valde Bjud in automatiskt användare att överföra konflikterande ohanterade konton till hanterade konton :
- Ange en daglig varaktighet för uppföljningsmejl. Vi skickar ett dagligt e-postmeddelande till användaren under den angivna tidsperioden med frågan om de vill acceptera begäran om att överföra sitt konto till ett hanterat tillstånd. Om de godkänner överförs hela kontot till ett hanterat tillstånd, inklusive all data som är kopplad till kontot.
- Välj ett alternativ om användarna inte accepterar inbjudningarna inom den valda uppföljningsperioden:
- Ersätt konflikterande användarkonton med hanterade konton – När deras arbets-e-postadress blir hanterad kommer användaren att tvingas skapa ett Gmail-konto nästa gång de loggar in, och användarens data kommer att finnas kvar i det kontot.
- Bevara konflikterande hanterade konton – Du måste hantera dessa konton manuellt med hjälp av överföringsverktyget .
- Klicka på Spara .
Migrera ohanterade personliga konton
För instruktioner om hur du kontrollerar statusen för ohanterade personliga konton eller migrerar dem manuellt, se följande artiklar:
- Innan du använder överföringsverktyget
- Använd överföringsverktyget för att migrera ohanterade personliga konton
- Använd CSV för att migrera ohanterade personliga konton
Obs! Du kan inte överföra användare med ohanterade personliga konton till ett hanterat Google Workspace-konto om dessa användare är medlemmar i en familjegrupp .
Hanterade och ohanterade konton och motstridiga kontonamn
Hanterat användarkonto
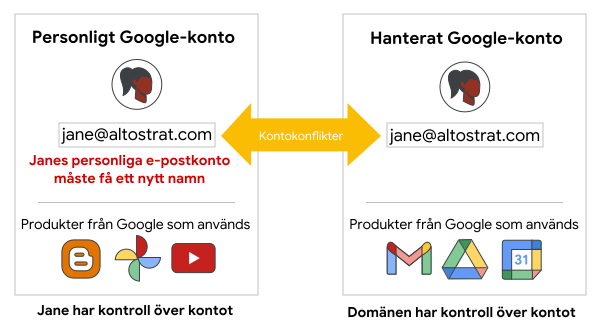
Ett hanterat användarkonto är ett konto som tillhör en domänverifierad kund. Ett hanterat användarkonto står under fullständig kontroll av en Google Workspace- eller Cloud Identity-administratör och det kan hanteras i Googles administratörskonsol.
Ohanterat personligt konto
Ett ohanterat personligt konto ägs och hanteras helt av den person som skapade det. Ohanterade personliga konton tillhör inte domänverifierade kunder och de kontrolleras inte av Google Workspace- eller Cloud Identity-administratörer. Din organisation har ingen kontroll över konfigurationen, säkerheten och livscykeln för dessa konton.
Ohanterade personliga konton kallas ibland konsumentkonton eftersom individen registrerade sig för Googles konsumenttjänster med sin företagsdomän i sin e-postadress.
Kontokonflikt
Om en administratör skapar ett hanterat Google-konto med samma e-postadress som ett befintligt ohanterat personligt konto, resulterar detta i ett konfliktkonto. Om det finns en sådan konflikt kan avancerade administratörer lösa sådana konfliktkonton med hjälp av överföringsverktyget för ohanterade personliga konton .
Varför du behöver överföra ohanterade konton
If your employees use unmanaged personal accounts, then the premise of having a single place to manage user identities is compromised. Unmanaged personal accounts aren't managed by Google Workspace or Cloud Identity. Therefore, you can use the transfer tool to identify unmanaged personal accounts that you want to convert to managed accounts, and migrate the unmanaged personal accounts to managed accounts.
Ett ohanterat personligt konto som används för affärsändamål och som använder en företags-e-postadress kan innebära flera risker för ditt företag, inklusive följande:
- Du kan inte kontrollera livscykeln för ett ohanterat personligt konto. En anställd som lämnar företaget kan fortsätta använda det ohanterade personliga kontot för att få åtkomst till företagets resurser eller för att generera företagskostnader.
- Även om du återkallar åtkomsten till alla resurser kan det ohanterade personliga kontot fortfarande utgöra en risk för social ingenjörskonst. Eftersom kontot använder en till synes pålitlig identitet med ditt företags domännamn kan den tidigare anställda eventuellt övertyga nuvarande anställda eller affärspartners att ge åtkomst till resurser igen – till exempel en känslig Drive-fil.
- En tidigare anställd med ett ohanterat personligt konto kan använda kontot för att utföra aktiviteter som inte överensstämmer med organisationens policyer, vilket kan äventyra företagets rykte.
- Du kan inte tillämpa säkerhetspolicyer som tvåstegsverifiering eller regler för lösenordskomplexitet.
- Om din organisation har en policy för dataplats kan du inte begränsa vilken geografisk plats Dokument- och Drive-data lagras på, vilket kan vara en efterlevnadsrisk.
- Du kan inte begränsa vilka Google-tjänster som kan nås av ett ohanterat personligt konto.