

ユーザーが仕事用のメールアドレスを使用して管理対象外の仕事用アカウントに登録した場合は、代わりに管理対象外の仕事用アカウントを移行するをご覧ください。
ユーザーがどのようなアカウントを持っているかわからない場合は、ユーザーが所有している管理対象外のアカウントの種類をご覧ください。
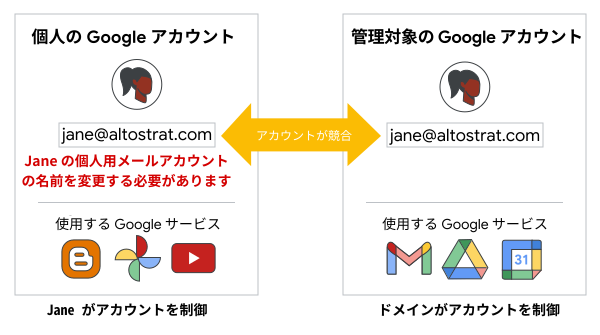
組織の中には、管理対象外の個人用アカウントを使用して Google サービスにアクセスしている従業員が存在する場合があります。管理対象外の個人用アカウントとは、ユーザーが仕事用メールアドレスを使用して独自に作成した Google アカウントです。管理対象外の個人アカウントによってアカウント名の競合が生じる場合があります。管理対象外の個人用アカウントと同じメールアドレスで管理対象アカウントを作成しようとすると、そうした競合が発生します。
Google Workspace の特権管理者は、ユーザーのプロビジョニング中に競合するアカウントを処理する方法を指定できます。管理対象外ユーザーを招待してそのユーザーのアカウントをドメイン内の管理対象アカウントに変換したり、競合するアカウントを管理対象アカウントに一方的に置き換えたり、競合するアカウントを手動で管理したりすることができます。[競合するアカウントの管理] の設定を使用して、管理対象外のアカウントを処理する際のデフォルトのオプションを選択します。詳しくは、このページの後半にある管理対象外の個人ユーザー アカウントを処理するオプションを設定するをご覧ください。
管理対象に含まれない個人用アカウントの移行ツールを使用すると、存在する管理対象外の個人用アカウントを確認し、それらのユーザーのアカウントを自社ドメイン内の管理対象アカウントに変換するように招待できます。ユーザーによってこのリクエストが承諾されたら、管理コンソールでアカウントとデータを管理できるようになります。
注: 管理対象外の個人アカウント用の移行ツールと [競合するアカウントの管理] 設定で処理できるのは、アカウントのメインのメールアドレスにおける競合のみです。予備のメールアドレスまたはエイリアス メールアドレスの競合については、ユーザーの招待は対応していません。
管理対象外の個人アカウントを処理するオプションを設定する
注: 選択したオプションは、resolveConflictAccount=true パラメータを指定する Admin SDK Directory API を使用して作成された個人用アカウントに適用されます。Google Cloud Directory Sync(GCDS)または GAM を使用している場合、このパラメータはデフォルトで true に設定されています。ただし、サードパーティのコネクタの場合、この機能が統合されていない限り、この値は設定されません。
-
Google 管理コンソールで、メニュー アイコン


 [アカウント] [アカウント設定] [競合するアカウントの管理] に移動します。
この操作を実施するには、特権管理者としてログインする必要があります。
- 次のいずれかの操作を行います。
- ユーザーを自動的に招待して、競合する管理対象外のアカウントから管理対象アカウントに移行する - 手順 3 に進みます。
- 競合するユーザー アカウントを管理対象のアカウントに置き換える - 仕事用メールアドレスが管理対象になると、ユーザーは次回ログイン時に Gmail アカウントの設定を強制的に求められ、ユーザーのデータはそのアカウントに残ります。
- 競合する管理対象アカウントを保持する - これらのアカウントは、移行ツールを使用して手動で管理する必要があります。
- [ユーザーを自動的に招待して、競合する管理対象外のアカウントから管理対象アカウントに移行する] を選択した場合:
- フォローアップ メールを毎日送信する期間を設定します。指定した期間、アカウントを管理対象の状態に移行するリクエストを承認するかどうかを尋ねるメールが毎日ユーザーに送信されます。同意すると、アカウントに関連付けられているデータを含め、アカウント全体が管理対象の状態に移行されます。
- 選択したフォローアップ期間内にユーザーが招待を承諾しなかった場合は、次のいずれかを選択します。
- 競合するユーザー アカウントを管理対象のアカウントに置き換える - 仕事用メールアドレスが管理対象になると、ユーザーは次回ログイン時に Gmail アカウントの設定を強制的に求められ、ユーザーのデータはそのアカウントに残ります。
- 競合する管理対象アカウントを保持する - これらのアカウントは、移行ツールを使用して手動で管理する必要があります。
- [保存] をクリックします。
管理対象外の個人アカウントを移行する
管理対象外の個人用アカウントのステータスを確認する方法や手動による移行方法については、以下の記事をご覧ください。
注: 管理対象外の個人用アカウントを持つユーザーがファミリー グループのメンバーになっている場合、そのユーザーを管理対象の Google Workspace アカウントに移行することはできません。
管理対象のアカウントと管理対象外のアカウント、競合するアカウント名
管理対象ユーザー アカウント
管理対象ユーザー アカウントとは、ドメインの所有権を証明済みのお客様が所有するアカウントです。管理対象ユーザー アカウントは Google Workspace または Cloud Identity の管理者の完全な管理下にあり、Google 管理コンソールで管理できます。
管理対象外の個人アカウント
管理対象外の個人用アカウントは、その作成者が完全に所有、管理するアカウントです。管理対象外の個人用アカウントは、ドメインの所有権を証明済みのお客様が所有するものではなく、Google Workspace または Cloud Identity の管理者によって管理されません。組織は、こうしたアカウントの設定、セキュリティ、ライフサイクルを管理することはできません。
管理対象外の個人用アカウントは、一般ユーザー向けアカウントと呼ばれることもあります。これは、個人ユーザーがメールアドレスに会社のドメイン名を使って Google の一般ユーザー向けサービスに登録する場合があるためです。
競合するアカウント
管理者が既存の管理対象外の個人用アカウントと同じメールアドレスを使用して管理対象の Google アカウントを作成すると、競合するアカウントが作成されます。このような競合が発生した場合、特権管理者は管理対象に含まれない個人アカウント用の移行ツールを使用して、競合するアカウントを解決できます。
管理対象外のアカウントの移行が必要な理由
従業員が管理対象外の個人用アカウントを使用している場合、ユーザー ID を 1 か所で管理できるという前提が損なわれます。管理対象外の個人用アカウントは、Google Workspace または Cloud Identity で管理されません。そのため、移行ツールを使用して管理対象アカウントに変換する管理対象外の個人アカウントを特定し、管理対象外の個人アカウントを管理対象アカウントに移行します。
ビジネス用に使用され、会社のメールアドレスを使用している管理対象外の個人アカウントは、次のような複数のリスクをもたらす可能性があります。
- 管理対象外の個人用アカウントのライフサイクルは管理できません。退職した従業員が、引き続き管理対象外の個人用アカウントを使用して会社のリソースにアクセスしたり、会社の費用が発生したりする可能性があります。
- すべてのリソースへのアクセス権を取り消しても、管理対象外の個人用アカウントはソーシャル エンジニアリングのリスクをもたらす可能性があります。なぜなら、アカウントには会社のドメイン名という一見信頼できる ID が使用されているため、元従業員が現在の従業員やビジネス パートナーにリソース(機密性の高いドライブ ファイルなど)へのアクセスを再び許可させることが可能な場合があるためです。
- 管理対象外の個人アカウントを持っている元従業員が、そのアカウントを使用して組織のポリシーに違反する操作を行った場合、会社の評判が損なわれる可能性があります。
- 2 段階認証プロセスやパスワードの複雑さのルールなどのセキュリティ ポリシーを適用することはできません。
- 組織にデータ所在地ポリシーがある場合、ドキュメントとドライブのデータの地理的な保管場所を制限できないため、コンプライアンスのリスクとなる可能性があります。
- 管理対象外の個人用アカウントを使用してアクセスできる Google サービスを制限することはできません。