

Создав уровни доступа, можно сразу назначать их приложениям. Вы можете применять следующие критерии: идентификатор пользователя, уровень безопасности устройства, IP-адрес и географическое местоположение. Также можно ограничить доступ приложений к данным и приложениям Google Workspace через API-интерфейсы.
Что происходит, когда вы назначаете уровни доступа
- Когда вы выбираете уровень доступа, для него по умолчанию устанавливается режим мониторинга. В режиме мониторинга можно проверить воздействие уровня доступа, не блокируя доступ пользователей фактически. Подробнее о режиме мониторинга…
- Для получения доступа к приложению пользователям достаточно выполнить условия одного из назначенных вами уровней доступа (к уровням доступа в списке применяется логический оператор "ИЛИ"). Если вы хотите, чтобы выполнялись условия сразу нескольких уровней (т. е. применялся логический оператор "И"), создайте уровень доступа, содержащий все необходимые уровни. Если вам нужно назначить приложению более 10 уровней доступа, используйте вложенные уровни.
- Если используется интегрированный Gmail, вы можете предоставить или запретить доступ сразу к трем мобильным приложениям: Gmail, Google Chat и Google Meet. Если Chat и Meet используются как отдельные приложения (не интегрированные в Gmail), разрешать или запрещать доступ нужно к каждому из них.
- Некоторым приложениям для правильной работы требуется доступ к API других приложений. Например, Gmail требуется доступ к Calendar API, Drive API и Meet API. Google Календарю нужен доступ к Tasks API, а Gemini – к Gmail API. При назначении уровней доступа учитывайте эти зависимости, чтобы приложения работали должным образом.
- Назначение уровня доступа приложению не блокирует его API автоматически. Если вы заблокируете приложение, например Gmail, пользователи не смогут входить в него напрямую. Однако другие приложения или сторонние клиенты могут по-прежнему получать доступ к данным приложения через его API, например к письмам через Gmail API. Чтобы запретить доступ через API, необходимо явно применить уровни доступа к API приложения.
Как назначить приложению уровни доступа
Подготовка. При необходимости узнайте, как применить параметр к отделу или группе.
-
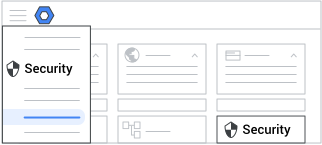
В консоли администратора Google нажмите на значок меню


 Безопасность
Управление доступом и данными
Контекстно-зависимый доступ.
У вас должны быть права администратора на управление уровнями доступа и правилами в разделе "Безопасность данных", а также разрешение "Чтение" для групп и пользователей в разделе "Полномочия для API администрирования".
- В разделе Назначение уровней доступа нажмите Назначить уровни доступа для приложений.
-
Если вы хотите применить параметр только к части пользователей, сбоку выберите организационное подразделение (часто используется для отделов) или группу конфигурации (более сложный вариант).
Настройки группы переопределяют значения для организационных подразделений. Подробнее…
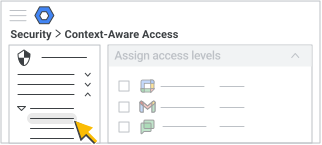
- Выберите один из вариантов:
- Наведите указатель на приложение и нажмите Действия Назначить.
- Установите флажки рядом с нужными приложениями, после чего над списком приложений нажмите Назначить.
- Наведите указатель на приложение и нажмите Действия
- В разделе Уровни доступа нажмите Изменить.
- Под заголовком Уровни доступа выберите вариант для каждого уровня:
- Чтобы проверить, как выбор уровня доступа повлияет на пользователей без фактической блокировки доступа, установите флажок Проверяется.
- Чтобы начать применение уровня доступа, установите флажок Активно.
- Нажмите Сохранить.
- Под заголовком Действия нажмите Изменить.
- Выберите Предупреждение или Заблокировать, чтобы указать, какое действие будет выполняться при несоблюдении правил уровня доступа. Подробнее о поддерживаемых приложениях рассказывается в разделе Поддержка контекстно-зависимого доступа для приложений на этой странице.
- Нажмите Сохранить.
- Если нужно обновить область действия, выбранную для уровней доступа:
- В разделе Область действия нажмите Изменить.
- Внесите изменения и нажмите Сохранить.
- Если нужно обновить приложения, выбранные для уровней доступа:
- В разделе Приложения нажмите Изменить.
- Внесите изменения и нажмите Сохранить.
- В разделе Настройки правил нажмите Изменить.
- Установите флажок Запретить пользователям работать с приложениями Google для компьютеров и мобильных устройств, если не соблюдены требования к уровням доступа, чтобы уровни доступа действовали для пользователей основных приложений для компьютеров, Android, iOS, а также веб-приложений (рекомендуется). Подробнее о том, какого поведения можно ожидать после настройки параметров уровней доступа, рассказывается в разделе Что происходит, когда приложению назначен уровень доступа на этой странице.
Если нужно заблокировать доступ приложений к данным Workspace через незащищенные общедоступные API, установите флажок Запретить другим приложениям обращаться к выбранным сервисам через API, если у них нет необходимого уровня доступа.
Если вы не хотите, чтобы доверенные приложения подвергались блокировке при доступе через незащищенные API, установите флажок Разрешить приложениям в белом списке обращаться к отдельным сервисам Google через API вне зависимости от настроенных уровней доступа.
Этот параметр доступен для конфигураций уровня организационного подразделения, но не группы конфигурации, даже если вы можете выбрать группу в консоли администратора. Подробнее об этом рассказывается в статье Как предотвратить блокировку надежных сторонних приложений (примеры).
- Если вы не видите список приложений или приложение, для которого хотите создать исключение, нажмите Перейти к управлению доступом и сделайте приложение доверенным, следуя инструкциям. Все приложения, отмеченные как доверенные на странице управления доступом, будут внесены в белый список и появятся в таблице надежных приложений. Некоторые приложения могут быть уже выбраны, если ранее вы отметили их как доверенные и разрешили не применять к ним принудительную блокировку доступа через API.
Выберите нужные приложения и нажмите Продолжить.
Нажмите Сохранить.
В разделе Что будет делать это правило ознакомьтесь с тем, какое воздействие ваши новые уровни доступа окажут на организацию и приложения. Чтобы изменить выбор, нажмите Изменить в разделе Уровни доступа, Действия, Область действия, Приложения или Настройки правил.
Нажмите Назначить.
Вы вернетесь на страницу со списком приложений. В столбце уровней доступа отображается число уровней доступа, которые применены к каждому приложению, как в режиме мониторинга, так и активном режиме.
Поддержка контекстно-зависимого доступа для приложений
| Приложение Google | Поддержка режима блокировки | Поддержка режима предупреждения |
|---|---|---|
| Календарь | ✔ | ✔ |
| Chat | ✔ | ✔ |
| Диск | ✔ | ✔ |
| Gmail | ✔ | ✔ |
| Google Документы (включая Google Таблицы и Google Презентации) | ✔ | ✔ |
| Google Keep | ✔ | ✔ |
| Google Задачи | ✔ | ✔ |
| Консоль администратора | ✔ | Только контент из интернета |
| Gemini | ✔ | Только контент из интернета |
| Google Сайты | ✔ | Только контент из интернета |
| Meet | ✔ | Только в веб-версии и приложении для Android |
| Gemini Notebook | ✔ | Только контент из интернета |
| Студия данных | ✔ | |
| Gemini Enterprise | ✔ | |
| Google Класс | ✔ | |
| Google Cloud | ✔ | |
| Google Cloud Search | ✔ | |
| Google для бизнеса | ✔ | |
| Google Play Console | ✔ | |
| Gemini Notebook | ✔ |
Что происходит, когда приложению назначен уровень доступа
В таблице ниже описаны результаты назначения уровня доступа в зависимости от того, установлен ли флажок Запретить пользователям доступ к приложениям Google для компьютеров и мобильных устройств, если не выполняются условия уровней доступа и включена ли проверка конечных точек.
Пояснения к таблице
- Применен уровень доступа. Доступ предоставлен на основе уровней доступа, заданных в настройках контекстно-зависимого доступа.
- Доступ разрешен. Контекстно-зависимый доступ не настроен, и любой доступ разрешен.
- Доступ заблокирован. Доступ запрещен, так как контекстно-зависимый доступ не настроен или не включена проверка конечных точек.
|
Уровень доступа |
Контекстно-зависимый доступ включен |
Разрешить/блокировать (оригинальные и веб-приложения) |
||||
|
Мобильные устройства |
Компьютер |
|||||
|
Оригинальные мобильные приложения |
В мобильном браузере |
Обычные сайты |
Оригинальные компьютерные приложения |
Проверка конечных точек |
||
|
Доступ только на основе атрибутов "IP-адрес" и "Географическое местоположение" |
Установлен флажок Запретить пользователям работать с приложениями Google для компьютеров и мобильных устройств, если не соблюдены требования к уровням доступа* |
Применен уровень доступа |
Применен уровень доступа |
Не требуется |
||
|
Флажок Запретить пользователям работать с приложениями Google для компьютеров и мобильных устройств, если не соблюдены требования к уровням доступа не установлен |
Доступ разрешен |
Применен уровень доступа |
Применен уровень доступа |
Доступ разрешен |
Не требуется |
|
|
Доступ на основе атрибутов политики устройства |
Установлен флажок Запретить пользователям работать с приложениями Google для компьютеров и мобильных устройств, если не соблюдены требования к уровням доступа* |
Применен уровень доступа |
Применен уровень доступа |
Да |
||
|
Установлен флажок Запретить пользователям доступ к приложениям Google для компьютеров и мобильных устройств, если не выполняются условия уровней доступа |
Применен уровень доступа |
Доступ заблокирован |
Нет |
|||
| Флажок Запретить пользователям работать с приложениями Google для компьютеров и мобильных устройств, если не соблюдены требования к уровням доступа не установлен |
Доступ разрешен |
Применен уровень доступа |
Применен уровень доступа |
Доступ разрешен |
Да |
|
| Флажок Запретить пользователям работать с приложениями Google для компьютеров и мобильных устройств, если не соблюдены требования к уровням доступа не установлен | Доступ разрешен | Применен уровень доступа | Доступ заблокирован | Доступ разрешен | Нет | |
* Рекомендуемые настройки
Примечания
- В мобильном приложении Gemini есть собственная встроенная система блокировки контента. Если запрос нарушает уровень доступа, вместо стандартного системного предупреждения в приложении показывается сообщение о том, что доступ запрещен.
- Простые запросы, такие как приветствия, не вызывают этого сообщения, поскольку не требуют оценки доступа.
- Если после заблокированного сложного запроса следует простой запрос, приложение может повторно обработать предыдущий запрос. В результате может появиться ещё одно предупреждение "Доступ запрещен" или нежелательный ответ на заблокированный запрос.
- В этом режиме Gemini отвечает на простые запросы, используя только основную систему. Доступ к данным Google Workspace (например, Gmail или Google Диска) по-прежнему строго ограничен.
- Если для Google Календаря или Диска включен параметр Применять, когда другие приложения пытаются получить доступ через API, приложение Gemini также будет заблокировано. Это происходит потому, что приложению Gemini нужен доступ к областям Google Календаря и Диска, а не к данным. Чтобы включить этот параметр, в разделе Настройки правил установите флажок Запретить другим приложениям доступ к выбранным сервисам через API, если не выполняются условия уровней доступа.
- Правила контекстно-зависимого доступа для Gemini Enterprise применяются только к веб- и мобильным приложениям, а не к прямым вызовам Discovery Engine API. Чтобы принудительно применять правила доступа через API, следуйте инструкциям в статье Как настроить контекстно-зависимый доступ.
Проверьте или измените назначенные уровни доступа
Эта настройка используется для локального применения изменений и не показывает унаследованные назначения.
-
В консоли администратора Google нажмите на значок меню
Безопасность
Управление доступом и данными
Контекстно-зависимый доступ.У вас должны быть права администратора на управление уровнями доступа и правилами в разделе "Безопасность данных", а также разрешение "Чтение" для групп и пользователей в разделе "Полномочия для API администрирования".
- В разделе Назначение уровней доступа нажмите Назначить уровни доступа для приложений.
-
Если вы хотите применить параметр только к части пользователей, сбоку выберите организационное подразделение (часто используется для отделов) или группу конфигурации (более сложный вариант).
Настройки группы переопределяют значения для организационных подразделений. Подробнее…
- Выберите один из вариантов:
- Наведите указатель на приложение и нажмите Действия Назначить.
- Установите флажки рядом с нужными приложениями, после чего над списком приложений нажмите Назначить.
- Наведите указатель на приложение и нажмите Действия
- В разделе Уровни доступа нажмите Изменить.
- Под заголовком Уровни доступа выберите вариант для каждого уровня:
- Чтобы проверить, как выбор уровня доступа повлияет на пользователей без фактической блокировки доступа, установите флажок Проверяется.
- Чтобы начать применение уровня доступа, установите флажок Активно.
- Нажмите Сохранить.
- Под заголовком Действия нажмите Изменить.
- Проверьте выбранные уровни доступа, чтобы при нарушении заданных для них условий инициировались нужные действия.
- Заблокировать – блокировка доступа к приложению.
- Предупреждение – доступ к приложению разрешен, но пользователю показывается предупреждение в приложении, когда он им пользуется. Если пользователь продолжает активно использовать приложение, он будет получать новое уведомление каждые 48 часов. Если разные приложения защищены одинаковыми уровнями доступа, уведомление будет отправлено только при первой попытке доступа, чтобы не беспокоить пользователей слишком часто.
- Нажмите Сохранить.
- Если нужно посмотреть или обновить область действия, выбранную для уровней доступа:
- В разделе Область действия нажмите Изменить.
- Внесите изменения и нажмите Сохранить.
- Если нужно обновить приложения, выбранные для уровней доступа:
- В разделе Приложения нажмите Изменить.
- Внесите изменения и нажмите Сохранить.
- В разделе Настройки правил нажмите Изменить.
- Проверьте выбранные правила и убедитесь, что блокируется нужное приложение. Правила могут включать блокировку доступа к компьютерным и мобильным версиям выбранных приложений, блокировку доступа других приложений к выбранным вами приложениям с использованием API, а также белый список приложений, для которых делается исключение.
- Нажмите Сохранить.
- Под заголовком Что будет делать это правило ознакомьтесь с тем, какое воздействие ваши новые уровни контекстно-зависимого доступа окажут на организацию и приложения. Чтобы изменить выбор, нажмите Изменить в разделе Уровни доступа, Действия, Область действия, Приложения или Настройки правил.
- Нажмите Назначить.
Просмотр событий в журнале для определения уровня доступа
С помощью параметра "Посмотреть отчет" проверьте, правильно ли функционируют назначенные вами уровни доступа, чтобы вы могли управлять доступом пользователей к приложениям. На уровнях доступа в режиме мониторинга или активном режиме создаются события, регистрируемые в журнале контекстно-зависимого доступа.
-
В консоли администратора Google нажмите на значок меню
Безопасность
Управление доступом и данными
Контекстно-зависимый доступ.У вас должны быть права администратора на управление уровнями доступа и правилами в разделе "Безопасность данных", а также разрешение "Чтение" для групп и пользователей в разделе "Полномочия для API администрирования".
- В разделе Назначение уровней доступа нажмите Назначить уровни доступа для приложений.
-
Если вы хотите применить параметр только к части пользователей, сбоку выберите организационное подразделение (часто используется для отделов) или группу конфигурации (более сложный вариант).
Настройки группы переопределяют значения для организационных подразделений. Подробнее…
- Наведите указатель на приложение и нажмите Действия Посмотреть отчет.
- Сбоку нажмите на ссылку на инструмент "Анализ безопасности", чтобы автоматически выполнить поиск событий журнала контекстно-зависимого доступа для выбранного приложения.
Результаты поиска включают следующую информацию:
- события Доступ запрещен (режим мониторинга) со сведениями о пользователях, доступ для которых будет заблокирован, если применить уровень доступа;
- сведения о пользователе, для которого заблокирован доступ, приведенные в столбце Пользователь;
- сведения о примененных уровнях доступа, соответствии (условия доступа выполнены) и несоответствии (условия доступа не выполнены).