

Успешное развертывание контекстно-зависимого доступа защищает данные Workspace от пользователей с высоким уровнем риска таким образом, чтобы надежные пользователи не были заблокированы. Чтобы уменьшить риск блокировки большого числа пользователей, ознакомьтесь с описанными ниже рекомендациями.
Используйте режим мониторинга для проверки уровней доступа
Вы можете изначально назначить уровень доступа в режиме мониторинга, а не в активном режиме. В режиме мониторинга можно проверить воздействие уровня доступа, не блокируя доступ пользователей фактически.
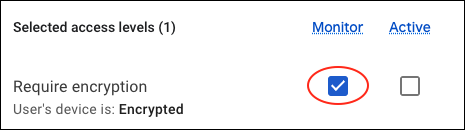
При применении нового уровня доступа рекомендуем оставить его в режиме мониторинга в течение хотя бы одной недели. За этот период по зарегистрированным в журнале контекстно-зависимого доступа событиям можно определить, какие пользователи будут заблокированы, если уровень доступа будет в активном режиме. Убедившись, что уровень доступа работает нужным образом, вы можете переключить его в активный режим.
Подробные инструкции по использованию режима мониторинга приведены в статье Как назначить приложениям уровни контекстно-зависимого доступа.
Другие рекомендации по применению правил
- Применяйте правила поэтапно. Начните с одного организационного подразделения или группы и посмотрите, насколько эффективно правила будут работать для них. Если они смогут успешно использовать приложения, примените правила для следующей группы пользователей. Если все будет в порядке, реализуйте правила доступа для всех сотрудников.
- Назначьте правила доступа отдельным приложениям. Попробуйте развернуть правила для приложений, которые не используются активно в вашей среде. Понаблюдайте, как будут работать правила, а затем постепенно внедрите их в более интенсивно используемые приложения.
- Не блокируйте пользователей и партнеров. Не блокируйте доступ к сервисам Google Workspace, которые используются для общения в организации, например Gmail. Определите диапазон IP-адресов, который использовали сотрудники и партнеры.
- Если вы работаете только с Google Workspace, не используйте Google Cloud Platform (GCP), чтобы добавлять или изменять уровни доступа. Если вы используете другой метод, отличный от интерфейса функции контекстно-зависимого доступа, может появиться следующее сообщение об ошибке: В Google Workspace используются неподдерживаемые атрибуты. В результате также могут быть заблокированы пользователи.
- Запланируйте предоставление поддержки для пользователей, которым понадобится помощь после применения правил.
Отслеживайте развертывание
Независимо от выбранного метода реализации нужно отслеживать ее результаты. Для этого запрашивайте отзывы пользователей и ищите в событиях журнала контекстно-зависимого доступа записи о пользователях, которым был запрещен доступ.
Подготовьтесь к развертыванию
Чтобы развертывание прошло без проблем, выполните указанные ниже действия, прежде чем создавать и применять новые правила доступа.
1. Проинформируйте пользователей
Узнайте у сотрудников, что им нужно защитить в рабочей среде. Поскольку вы будете реализовывать функцию контекстно-зависимого доступа отдельно для каждого организационного подразделения или группы, потребности пользователей в организации могут быть разными. Сообщите им, что из-за создаваемых и назначаемых вами правил они могут быть, например, заблокированы в разное время и по разным причинам. Если вы предупредите пользователей заранее, им будет легче принять изменения.
2. Разделите пользователей на организационные подразделения или группы
Уровни доступа можно назначать для каждого организационного подразделения по отдельности. Если у вас уже настроены организационные подразделения для других целей, вы можете создать, а затем назначить уровни группам конфигурации. В любом случае убедитесь, что пользователи, которым нужно предоставить доступ, находятся в соответствующих организационных подразделениях или группах.
3. Проверьте устройства сотрудников
Прежде чем применять правила на основе устройств, убедитесь, что для устройств в вашей компании настроено надлежащее управление ИТ-инфраструктурой и они соответствуют стандартам компании. Узнайте, зашифрованы ли устройства, установлена ли на них последняя версия ОС и являются ли они корпоративными или личными.
4. Зарегистрируйте мобильные устройства в системе управления конечными точками
Для мобильных устройств нужно использовать управление конечными точками Google (базовое или расширенное).
При базовом управлении синхронизация версии ОС устройства и статуса шифрования может занять несколько дней. В этот период доступ к сервисам Google Workspace с этих устройств может быть ограничен, если вы используете контекстно-зависимый доступ.
5. Прежде чем создавать правила, включите обязательную проверку конечных точек
Узнайте, у каких устройств есть доступ к данным Google Workspace. Для этого включите обязательную проверку конечных точек. В расширениях Chrome вам необходимо выбрать параметр "Установить принудительно" для проверки конечных точек и настроить требование ключа доступа. Подробнее о том, как настроить проверку конечных точек…
Как настроить проверку конечных точек и включить контекстно-зависимый доступ
В этом разделе объясняется, как настроить программное обеспечение для проверки конечных точек.
Как настроить проверку конечных точек
Если на уровне доступа применяются правила для устройств, то администратору и пользователям нужно настроить проверку конечных точек. Вначале проверку необходимо включить в консоли администратора. Подробнее о том, как включить или отключить проверку конечных точек…
Примечание. Если вы примените правило контекстно-зависимого доступа для устройства до того, как пользователь войдет в систему для проверки конечных точек, в доступе может быть отказано, даже если устройство соответствует применяемому правилу. Так происходит потому, что для синхронизации атрибутов устройства с помощью этой системы может потребоваться несколько секунд. Чтобы избежать ошибок, убедитесь, что пользователи вошли в систему проверки конечных точек и обновили страницу в браузере, прежде чем применять правило контекстно-зависимого доступа.
Как узнать, для каких устройств включена проверка конечных точек
-
В консоли администратора Google нажмите на значок меню


 Устройства
Обзор.
У вас должно быть право администратора Настройки общих устройств.
- Нажмите Конечные точки.
- Нажмите Добавить фильтр.
- Выберите Режим управления Проверка конечных точек.
- Нажмите Применить.
Как настроить проверку конечных точек для мобильных устройств
Чтобы применить уровни доступа для мобильных устройств, для пользователя устройства должно действовать базовое или расширенное управление мобильными устройствами.
Дополнительные действия
Как загрузить список устройств, принадлежащих компании
Чтобы принудительно применять правила, разрешающие доступ только с корпоративных устройств, вам понадобится список их серийных номеров.
Инструкции можно найти в статье Как добавить корпоративные устройства в список ресурсов компании (раздел "Как добавить устройства в список корпоративных ресурсов").
Примечание. Устройства на базе Android 12 и последующих версий с рабочим профилем всегда указываются как принадлежащие пользователю, даже если они добавлены в список ресурсов компании. Для этих устройств действие не выполняется, если уровень доступа требует, чтобы устройство было корпоративным, и выполняется, если устройство должно принадлежать пользователю. Чтобы ознакомиться с подробной информацией, перейдите на страницу Как посмотреть сведения о мобильном устройстве, откройте раздел Какие сведения об устройствах доступны и в таблице Сведения об устройстве найдите строку Владелец.
Как одобрить или заблокировать устройства
Чтобы принудительно применить правила, разрешающие доступ только с одобренных устройств, сначала нужно одобрить или заблокировать устройства.
Как включить или отключить контекстно-зависимый доступ
Вы можете включить контекстно-зависимый доступ на разных этапах настройки. Его можно включить перед тем, как создавать уровни доступа и назначать их приложениям. В этом случае уровни доступа к приложениям начнут действовать сразу же после назначения.
Вы также можете выполнить начальную настройку и проверку (создание уровня доступа, назначение уровня доступа, проверка конечных точек), не включая контекстно-зависимый доступ. При этом назначенные уровни доступа не будут применяться, пока вы не включите контекстно-зависимый доступ после завершения настройки.
Если у пользователей при работе возникнут проблемы или если вам нужно приостановить использование приложения, чтобы определить, из-за каких правил возникают проблемы, вы можете отключить контекстно-зависимый доступ. Определив, какой уровень доступа стал причиной проблем, вы можете изменить правила или удалить их для отдельных организационных подразделений или групп.
Важно! После отключения контекстно-зависимого доступа изменения вступят в силу в течение 24 часов. В этот период могут по-прежнему действовать заданные ранее уровни доступа. Удаленные уровни доступа перестают применяться сразу.
Как включить контекстно-зависимый доступ
-
В консоли администратора Google нажмите на значок меню
 Безопасность
Управление доступом и данными
Контекстно-зависимый доступ.
У вас должны быть права администратора на управление уровнями доступа и правилами в разделе "Безопасность данных", а также разрешение "Чтение" для групп и пользователей в разделе "Полномочия для API администрирования".
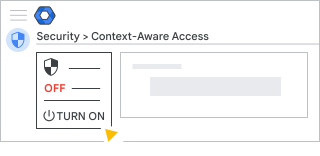
- Убедитесь, что контекстно-зависимый доступ включен. Если нет, нажмите Включить.
Как отключить контекстно-зависимый доступ
-
В консоли администратора Google нажмите на значок меню
Безопасность
Управление доступом и данными
Контекстно-зависимый доступ.У вас должны быть права администратора на управление уровнями доступа и правилами в разделе "Безопасность данных", а также разрешение "Чтение" для групп и пользователей в разделе "Полномочия для API администрирования".
- Нажмите Отключить.
Дальнейшие действия
Создайте и назначьте уровни доступа
В этих статьях описан процесс создания уровней доступа и их назначения приложениям:
- Как создать уровни контекстно-зависимого доступа
- Как назначить приложениям уровни контекстно-зависимого доступа
Ознакомьтесь с примерами использования
В этих статьях содержатся распространенные примеры реализации контекстно-зависимого доступа в вашей среде: