

Unterstützte Versionen für diese Funktion: Frontline Standard und Frontline Plus; Enterprise Standard und Enterprise Plus; Education Standard und Education Plus; Enterprise Essentials Plus; Cloud Identity Premiumversion. Versionen vergleichen
Über kontextsensitive Zugriffsebenen können Sie Bedingungen und Werte kombinieren, die einen Nutzer- oder Gerätekontext definieren. Damit legen Sie mithilfe dieser Zugriffsebenen fest, in welchem Kontext Nutzer auf Apps zugreifen dürfen.
Sie können beispielsweise eine Zugriffsebene für Gmail erstellen, die erfordert, dass Nutzer ein verschlüsseltes Gerät verwenden und eine IP-Adresse haben, die aus einem bestimmten Adressbereich stammt.
Hinweis:Bevor Sie eine Zugriffsebene erstellen, sollten Sie die Endpunktprüfung bereitstellen und den kontextsensitiven Zugriff aktivieren. Eine Anleitung hierzu finden Sie im Hilfeartikel Kontextsensitiven Zugriff implementieren unter „Endpunktprüfung einrichten und kontextsensitiven Zugriff aktivieren“.
Zugriffsebene erstellen
Zugriffsebenen bestehen aus mindestens einer von Ihnen definierten Bedingung. Nutzer müssen die Bedingungen erfüllen, um auf Apps zugreifen zu können. Bedingungen für Zugriffsebenen enthalten Attribute, die Sie auswählen können, z. B. Geräterichtlinie, IP-Subnetz oder eine andere Zugriffsebene.
Sie können Zugriffsebenen in zwei verschiedenen Modi erstellen – im einfachen oder erweiterten Modus. Im Basismodus wird eine Liste vordefinierter Attribute angezeigt, die Sie auswählen können. Wenn Sie Attribute verwenden möchten, die auf der Benutzeroberfläche nicht angezeigt werden, erstellen Sie stattdessen eine benutzerdefinierte Zugriffsebene im erweiterten Modus.
Hinweis:Wenn Sie eine Zugriffsebene ändern, werden die Änderungen sofort wirksam. Änderungen an den Zugriffsebenen wirken sich auf Ihre Nutzer aus, sobald Sie sie umsetzen. Sie sollten daher vor dem Speichern überprüfen, dass die Änderungen den gewünschten Effekt haben.
Zugriffsebenen definieren – einfacher Modus
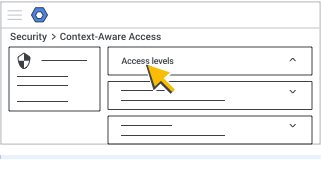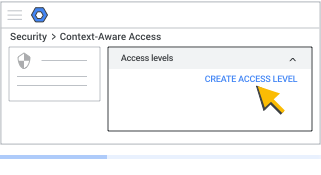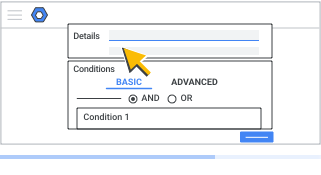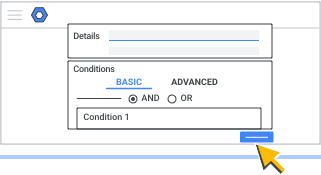
- Klicken Sie auf Zugriffsebenen.
Eine Liste der definierten Zugriffsebenen wird angezeigt. Zugriffsebenen werden übergreifend für Google Workspace und Google Cloud genutzt. Deswegen sehen Sie in der Liste möglicherweise auch Zugriffsebenen, die Sie nicht erstellt haben. Der Übersicht halber sollten Zugriffsebenen so benannt werden, dass sie sich den Teams zuordnen lassen, die sie erstellt haben. - Wählen Sie rechts oben Zugriffsebene erstellen aus.
Standardmäßig ist der einfache Modus ausgewählt. Sie definieren die Zugriffsebene, indem Sie ihr eine oder mehrere Bedingungen hinzufügen. Legen Sie anschließend mindestens ein Attribut für jede Bedingung fest.Hinweis: Wenn Sie ausschließlich Workspace nutzen, sollten Sie kontextsensitive Zugriffsebenen nicht über die Oberfläche der Google Cloud Platform (GCP) hinzufügen oder ändern. Wenn Sie Zugriffsebenen nicht mit der Oberfläche für den kontextsensitiven Zugriff hinzufügen oder ändern, kann dies zur Fehlermeldung In Google Workspace werden nicht unterstützte Attribute verwendet führen und Nutzer können blockiert werden.
- Geben Sie einen Namen an und fügen Sie bei Bedarf eine Beschreibung für die Zugriffsebene hinzu.
- Wählen Sie für jede Bedingung der Zugriffsebene eine der folgenden Einstellungen aus:
- Attribute erfüllen: Nutzer müssen alle Attribute in der Bedingung erfüllen.
- Attribute nicht erfüllen: Nutzer erfüllen keines der Attribute in der Bedingung. Über diese Option legen Sie das Gegenteil der Bedingung fest. Es wird häufig für das Attribut „IP-Subnetz“ verwendet. Wenn Sie beispielsweise ein IP-Subnetz und „nicht erfüllt“ angeben, erfüllen nur Nutzer mit IP-Adressen außerhalb des angegebenen Bereichs die Bedingung.
- Klicken Sie auf Attribut hinzufügen, um als Bedingung für die Zugriffsebene mindestens ein Attribut anzugeben. Folgende Attribute können Sie hinzufügen:
- IP-Subnetz (öffentlich): IPv4- oder IPv6-Adresse oder ein Routing-Präfix in CIDR-Blöcken.
- Dieses Attribut unterstützt keine privaten IP-Adressen (einschließlich der Heimnetzwerke von Nutzern).
- Statische IP-Adressen werden dagegen unterstützt.
- Wenn Sie eine dynamische IP-Adresse verwenden möchten, müssen Sie ein statisches IP-Subnetz für die Zugriffsebene definieren. Der Zugriff wird gewährt, wenn die definierte statische IP-Adresse der Zugriffsebene den Bereich der dynamischen IP-Adresse umfasst. Der Zugriff wird verweigert, wenn sich die dynamische IP-Adresse nicht im definierten statischen IP-Subnetz befindet.
- IP-Subnetz (privat): Ermöglicht es Ihnen, Richtlinien für kontextsensitiven Zugriff zu definieren, die private IP-Subnetze aus VPC-Umgebungen (Virtual Private Cloud) enthalten. Für Organisationen, die VPCs verwenden, sorgt dieses Attribut für einen sicheren Zugriff auf Workspace-Dienste und die Einhaltung der von Ihnen definierten Richtlinien für den kontextsensitiven Zugriff. Dies ist besonders wichtig für Nutzer, die über die VPC-Infrastruktur auf Dienste zugreifen, und für Apps Script-Anwendungen, die private IP-Adressen verwenden.
- Wenn Sie dieses Attribut verwenden möchten, benötigen Sie Berechtigungen in der Google Cloud Console, um Google Cloud-Netzwerkressourcen aufzulisten und anzusehen, sowie die entsprechende IAM-Rolle (Identity and Access Management) (z. B. compute.networks.list, compute.subnetworks.list usw.).
- Dieses Attribut ist ausschließlich für private IP-Subnetze in verwalteten VPC-Umgebungen vorgesehen. Es gilt nicht für allgemeine private IP-Adressen, z. B. in Heimnetzwerken von Nutzern oder anderen privaten Bereichen, die nicht zu VPC gehören.
- Wählen Sie zum Konfigurieren dieses Attributs im Access Level Builder die Option IP-Subnetz (privat) aus. Sie können Google Cloud Console-Projekte, die zugehörigen VPC-Netzwerke und optional bestimmte VPC-IP-Subnetzbereiche hinzufügen. Sie müssen diese Zugriffsebenen nicht in der Google Cloud Console konfigurieren.
- Bei der Bewertung des Nutzerzugriffs wird die VPC verwendet, die Traffic an Google-Server sendet (nicht unbedingt die VPC, von der die Anfrage stammt).
- In der Admin-Konsole können VPC-Namen und die entsprechenden Subnetze derzeit als Freitext bearbeitet werden.
- Wenn Sie VPC Service Controls verwenden, um sichere Perimeter für Ihre Google Cloud-Ressourcen zu erstellen, gelten bestimmte Einschränkungen, wenn Sie das Attribut „IP-Subnetz (privat)“ verwenden:
- Sie können interne IP-Adressen nur mit grundlegenden Zugriffsebenen aktivieren. Wenn Sie private IP-Adressen in erweiterten Zugriffsebenen verwenden möchten, erstellen Sie eine einfache Zugriffsebene, die nur Bedingungen für private IP-Adressen enthält, und fügen Sie sie dann Ihrer erweiterten Zugriffsebene hinzu.
- Konfigurieren Sie Zugriffsebenen nicht so, dass interne IP-Adressen blockiert werden, da dies zu unerwartetem Verhalten führen kann.
- Eine einzelne Zugriffsebene kann nicht öffentliche und private IP-Attribute kombinieren. Wenn Sie beides benötigen, erstellen Sie für jede Bedingung eine separate Zugriffsebene und kombinieren Sie diese in einer dritten Zugriffsebene.
- Standort: Länder/Regionen, aus denen Nutzer auf Google Workspace-Dienste zugreifen. Geräte mit internen IP-Adressen werden nicht unterstützt, da sie nicht global eindeutig sind.
- Geräterichtlinien: Wählen Sie nur die Geräterichtlinien aus, die Sie implementieren müssen:
- „Administratorgenehmigung ist erforderlich“ (wenn erforderlich, muss das Gerät genehmigt werden)
- „Unternehmenseigenes Gerät ist erforderlich“
- Bildschirm durch Passwort geschützt
Hinweis: Unter Windows wird mit diesem Attribut geprüft, ob der Anmeldebildschirm nach einer Inaktivitätszeit angezeigt wird. Das ist der Fall, wenn entweder die Einstellung „Anmeldung erforderlich“ (in den Anmeldeoptionen) oder die Einstellung „Anmeldebildschirm bei Reaktivierung anzeigen“ (in den Bildschirmschonereinstellungen) aktiviert ist. Es wird nicht geprüft, ob das Passwort festgelegt ist.
- Geräteverschlüsselung („Nicht unterstützt“, „Nicht verschlüsselt“, „Verschlüsselt“)
- Betriebssystem des Geräts: Nutzer können nur mit den von Ihnen ausgewählten Betriebssystemen auf Google Workspace zugreifen. Legen Sie eine Mindestversion des Betriebssystems fest oder lassen Sie alle Versionen zu. Verwenden Sie das Format „major.minor.patch“ für die Betriebssystemversion:
- macOS
- Windows
- Linux
- Chrome OS
- iOS
- Android
- Zugriffsebene: Muss die Anforderungen einer vorhandenen Zugriffsebene erfüllen.
- IP-Subnetz (öffentlich): IPv4- oder IPv6-Adresse oder ein Routing-Präfix in CIDR-Blöcken.
- Optional: Geben Sie für die Zugriffsebene eine weitere Bedingung an, indem Sie auf Bedingung hinzufügen klicken und Attribute festlegen.
- Optional: Wählen Sie eine logische Verknüpfung für die beiden Bedingungen aus:
- Und: Nutzer müssen die erste Bedingung und die zusätzlich hinzugefügte erfüllen.
- Oder: Nutzer müssen nur eine der Bedingungen erfüllen.
- Wenn Sie die gewünschten Bedingungen für die Zugriffsebene hinzugefügt haben, speichern Sie die Definition. Klicken Sie dazu auf Speichern.
- Wählen Sie aus, was Sie mit der Zugriffsebene tun möchten:
- Weisen Sie Apps diese Zugriffsebene zu.
- Eine Datenschutzregel mit dieser Zugriffsebene erstellen. Wenn Sie diese Option auswählen, wird der Assistent zum Erstellen von Regeln gestartet. Weitere Informationen zum Kombinieren von Datenschutzregeln mit kontextsensitiven Zugriffsebenen
Beispiel für eine Zugriffsebene, die im einfachen Modus erstellt wurde
In diesem Beispiel wird eine Zugriffsebene mit dem Namen „corp_access“ verwendet. Wenn „corp_access“ auf Gmail angewendet wird, können Nutzer nur von einem verschlüsselten und unternehmenseigenen Gerät und nur von den USA oder Kanada aus auf Gmail zugreifen.
| Name der Zugriffsebene: | Zugriff_Unternehmen |
| Nutzer erhalten Zugriff, wenn sie: | Alle Attribute in der Bedingung erfüllen |
| Attribut der Bedingung 1: |
Geräterichtlinie |
| Logische Verknüpfung der Bedingungen 1 und 2 mit: | AND |
| Nutzer erhalten Zugriff, wenn sie: | Alle Attribute in der Bedingung erfüllen |
| Attribut der Bedingung 2: |
Standort |
Weitere Beispiele finden Sie in diesem Hilfeartikel zum kontextsensitiven Zugriff im einfachen Modus.
Zugriffsebenen definieren – erweiterter Modus
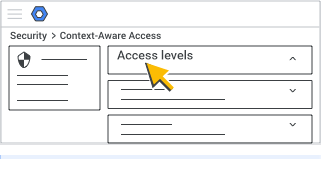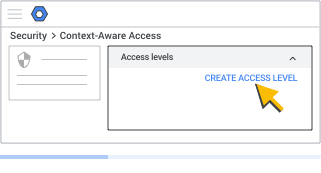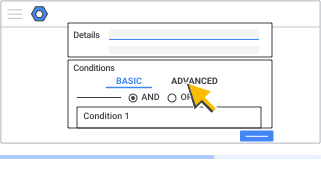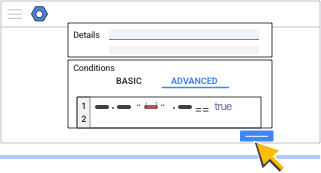
In diesem Modus können Sie Zugriffsebenen erstellen, die im Tool zur Bedingungserstellung der Oberfläche für den kontextsensitiven Zugriff nicht erstellt werden können. Beispiel:
- Möglicherweise muss der Administrator Zugriffsebenen erstellen, die Anbieterbedingungen für Integrationen von Drittanbietern enthalten.
- Auf einige erweiterte Attribute kann nicht über die Oberfläche für die Bedingungen im einfachen Modus zugegriffen werden, z. B. auf die Verwendung der zertifikatsbasierten Authentifizierung.
In diesem Modus erstellen Sie Ihre benutzerdefinierte Zugriffsebene in einem Bearbeitungsfenster mit Common Expression Language (CEL).
So definieren Sie Zugriffsebenen im erweiterten Modus:
- Klicken Sie auf Zugriffsebenen.
Eine Liste der definierten Zugriffsebenen wird angezeigt. Zugriffsebenen werden übergreifend für Google Workspace, Cloud Identity und Google Cloud genutzt. Deswegen sehen Sie in der Liste möglicherweise auch Zugriffsebenen, die Sie nicht erstellt haben. Der Übersicht halber sollten Zugriffsebenen so benannt werden, dass sie sich den Teams zuordnen lassen, die sie erstellt haben. - Wählen Sie Zugriffsebene erstellen aus.
- Wählen Sie Erweiterter Modus aus.
- Geben Sie einen Namen an und fügen Sie bei Bedarf eine Beschreibung für die Zugriffsebene hinzu.
Definieren Sie die Zugriffsebene, indem Sie einen CEL-Ausdruck schreiben. - Erstellen Sie Ihre benutzerdefinierte Zugriffsebene im CEL-Ausdruckseditor.
Dazu benötigen Sie etwas Erfahrung mit CEL. Eine Anleitung sowie Beispiele für unterstützte Ausdrücke zur Erstellung benutzerdefinierter Zugriffsebenen finden Sie auf der Seite Benutzerdefinierte Spezifikation der Zugriffsebene . - Klicken Sie auf Speichern.
Der Ausdruck wird kompiliert und alle Syntaxfehler werden gemeldet.- Wenn keine Syntaxfehler auftreten, wird Ihre benutzerdefinierte Zugriffsebene gespeichert und Sie können sie Apps zuweisen.
- Wenn Syntaxfehler vorliegen, sehen Sie die Meldung Fehler beheben, um fortzufahren. Sie enthält Compiler-Fehler (nur in englischer Sprache) für den gerade erstellten Ausdruck. Sie können den Fehler beheben und die Ebene noch einmal speichern. Wenn die benutzerdefinierte Zugriffsebene keine Fehler enthält und gespeichert wird, können Sie diese Zugriffsebene Apps zuweisen.
Beispiel für eine Zugriffsebene, die im erweiterten Modus erstellt wurde
Dieses Beispiel zeigt eine Zugriffsebene, bei der die folgenden Bedingungen erfüllt sein müssen, damit eine Anfrage zugelassen wird:
- Das Gerät, von dem die Anfrage stammt, ist verschlüsselt.
- Mindestens eine der folgenden Bedingungen trifft zu:
- Die Anfrage stammt aus den USA.
- Das Gerät, von dem die Anfrage stammt, wurde vom Domainadministrator genehmigt.
device.encryption_status == DeviceEncryptionStatus.ENCRYPTED && (origin.region_code in ["US"] || device.is_admin_approved_device)
Weitere Beispiele finden Sie in diesem Hilfeartikel zum kontextsensitiven Zugriff im erweiterten Modus.
Nächster Schritt: Apps Zugriffsebenen zuweisen
Google, Google Workspace und zugehörige Warenzeichen und Logos sind Marken von Google LLC. Alle anderen Unternehmens- und Produktnamen sind Marken der jeweiligen Unternehmen.