

התכונה הזו נתמכת במהדורות הבאות: Frontline Standard ו-Frontline Plus, Enterprise Standard ו-Enterprise Plus, Education Standard ו-Education Plus, Enterprise Essentials Plus ו-Cloud Identity Premium. השוואה בין מהדורות
פריסה מוצלחת של בקרת גישה מבוססת-הקשר מגינה על הנתונים ב-Workspace מפני משתמשים מסוכנים, ומוודאת שמשתמשים לגיטימיים לא נחסמים. כדי לצמצם את הסיכון לחסימה של משתמשים רבים, כדאי להביא בחשבון את ההמלצות הבאות להשקה.
שימוש במצב מעקב כדי לבדוק רמות גישה
בהתחלה אפשר להקצות רמת גישה במצב מעקב, במקום במצב פעיל. מצב המעקב מאפשר לכם לדמות את ההשפעות של אכיפת רמת גישה בלי לחסום בפועל את הגישה של המשתמשים.
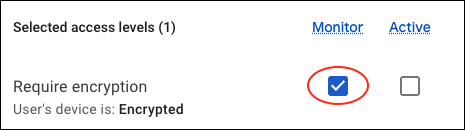
כשמחילים רמת גישה חדשה, מומלץ להשאיר אותה במצב הדגמה למשך שבוע לפחות. במהלך התקופה הזו, אירועים שנרשמו ביומן של בקרת הגישה מבוססת-ההקשר מראים אילו משתמשים היו נחסמים אם רמת הגישה הייתה במצב פעיל. אחרי שמוודאים שרמת הגישה פועלת כמו שרוצים, אפשר להפעיל את האכיפה בפועל על ידי העברת רמת הגישה למצב פעיל.
הוראות מפורטות לשימוש במצב מעקב מופיעות במאמר הקצאה של רמות גישה מבוססות-הקשר לאפליקציות.
המלצות נוספות להשקה
- השקה בשלבים. כדאי להתחיל עם יחידה ארגונית או קבוצה אחת כקבוצת פיילוט, ולראות איך המדיניות פועלת אצלם. אם המשתמשים האלה מצליחים לגשת לאפליקציות, אפשר להוסיף בהדרגה את קבוצת המשתמשים הבאה. אם הם מרוצים, אפשר להטמיע את כללי מדיניות הגישה לכל המשתמשים.
- הקצאת כללי מדיניות גישה לאפליקציות שנבחרו. נסו לפרוס כללי מדיניות באפליקציות שלא נמצאות בשימוש נרחב בסביבה שלכם. עוקבים אחרי מה שקורה באפליקציות האלה, ואז מיישמים את כללי המדיניות על אפליקציות שמשתמשים בהן יותר.
- הימנעו מנעילת משתמשים או שותפים. אל תחסמו את הגישה לשירותי Google Workspace, כמו Gmail, שאתם משתמשים בהם כדי לשתף הודעות עם המשתמשים (ושגם הם צריכים כדי לתקשר איתכם). מזהים את טווחי כתובות ה-IP שהמשתמשים והשותפים צריכים.
- אם אתם לקוחות של Workspace בלבד, אל תשתמשו ב-Google Cloud Platform (GCP) כדי להוסיף או לשנות רמות גישה. אם מוסיפים או משנים רמות גישה בשיטה אחרת, ולא דרך הממשק של בקרת גישה מבוססת-הקשר, יכול להיות שתופיע הודעת השגיאה הבאה: ב-Google Workspace נעשה שימוש במאפיינים לא נתמכים, והמשתמשים עלולים להיחסם.
- תכננו את התמיכה של מוקד העזרה למשתמשים שאולי יצטרכו עזרה במהלך ההשקה.
מעקב אחרי ההשקה
לא משנה באיזו שיטת הטמעה אתם משתמשים, כדאי לעקוב אחרי התוצאות של ההטמעה באמצעות בקשת משוב מהמשתמשים, ולעיין באירועים ביומן של בקרת גישה מבוססת-הקשר כדי לראות רשומות של משתמשים שהגישה שלהם נדחתה.
הכנה לפריסה
כדי שהפריסה תתבצע בצורה חלקה, צריך לבצע את השלבים הבאים לפני שיוצרים או מטמיעים כללי מדיניות גישה חדשים.
1. הודעה למשתמשים
דברו עם המשתמשים כדי להבין מה הם צריכים להגן עליו בסביבת העבודה שלהם. מכיוון שאתם מטמיעים את בקרת הגישה מבוססת-ההקשר לפי יחידה ארגונית או קבוצה, הצרכים של המשתמשים השונים בארגון יכולים להשתנות. חשוב להסביר להם מה ההשלכות האפשריות של כללי המדיניות שאתם יוצרים ומקצים. לדוגמה, שהם עלולים להיחסם בזמנים שונים מסיבות שונות. הודעה מראש עוזרת לקדם את קבלת המשתמשים.
2. ארגון המשתמשים ביחידות ארגוניות או בקבוצות
אתם יכולים להקצות רמות גישה לפי יחידה ארגונית. אם כבר הגדרתם יחידות ארגוניות למטרות אחרות, אתם יכולים ליצור קבוצות הגדרות ולהקצות להן רמות. בכל מקרה, חשוב לוודא שהמשתמשים שאתם רוצים לתת להם גישה נמצאים ביחידות הארגוניות או בקבוצות הנכונות.
3. סקר מכשירים ארגוניים
לפני שאתם מטמיעים כללי מדיניות שמבוססים על מכשירים, ודאו שהמכשירים בארגון נמצאים תחת ניהול IT תקין ועומדים בתקנים של החברה. לבדוק אם המכשירים מוצפנים, אם פועלת בהם מערכת הפעלה עדכנית ואם הם בבעלות החברה או בבעלות אישית.
4. רישום מכשירים ניידים באמצעות ניהול נקודות קצה (endpoint)
צריך לנהל את המכשירים הניידים באמצעות ניהול נקודות קצה ב-Google (בסיסי או מתקדם).
בניהול בסיסי, סנכרון של גרסת מערכת ההפעלה וסטטוס ההצפנה של המכשיר יכול להימשך כמה ימים. במהלך הזמן הזה, אם אתם משתמשים בבקרת גישה מבוססת-הקשר, יכול להיות שהגישה לשירותי Google Workspace מהמכשירים האלה תושפע.
5. אכיפת אימות נקודות קצה (endpoint) לפני יצירת כללי מדיניות
לאכוף את השימוש בתוסף "אימות נקודת קצה (endpoint)" כדי לדעת לאילו מכשירים יש גישה (או תהיה גישה) לנתונים ב-Google Workspace. בתוספים ל-Chrome, צריך לציין "התקנה באופן מחייב" לתוסף "אימות נקודות קצה" ולדרוש מפתח גישה. פרטים נוספים זמינים במאמר הגדרת אימות נקודות קצה (Endpoint Verification).
הגדרת אימות של נקודת קצה (Endpoint Verification) והפעלה של בקרת גישה מבוססת-הקשר (CAA)
הגדרות תוכנה למחשבים או למכשירים ניידים.
הגדרת אימות של נקודות קצה (endpoint)
אם אתם אוכפים מדיניות מכשירים ברמת גישה, אתם והמשתמשים שלכם צריכים להגדיר את Endpoint Verification. אתם מפעילים את האימות של נקודת הקצה במסוף Admin. הוראות מפורטות זמינות במאמר הפעלה או השבתה של אימות נקודות קצה (Endpoint Verification).
הערה: אם אוכפים מדיניות מכשירים מבוססת-הקשר לפני שהמשתמש יכול להיכנס ל-Endpoint Verification, יכול להיות שהגישה של המשתמש תידחה גם אם המכשיר שלו עומד בדרישות של המדיניות מבוססת-ההקשר שנאכפת. הסיבה לכך היא שסנכרון מאפייני המכשיר באמצעות אימות נקודת קצה (endpoint) עשוי להימשך כמה שניות. כדי למנוע את זה, חשוב לוודא שהמשתמשים נכנסים ל-Endpoint Verification ומרעננים את דף הדפדפן לפני שאתם אוכפים מדיניות מכשירים מבוססת-הקשר.
בדיקה באילו מכשירים מותקן אימות נקודת קצה (endpoint)
-
במסוף Google Admin, נכנסים לתפריט


 מכשירים
סקירה כללית.
נדרשת הרשאת אדמין להגדרות של מכשיר משותף.
- לוחצים על נקודות קצה.
- לוחצים על הוספת מסנן.
- בוחרים באפשרות סוג ניהול אימות של נקודות קצה.
- לוחצים על אישור.
הגדרת מכשירים ניידים (ניהול נקודות קצה ב-Google)
כדי לאכוף רמות גישה למכשירים ניידים, המשתמש במכשיר צריך להיות מנוהל באמצעות ניהול בסיסי או ניהול מתקדם של מכשירים ניידים.
שלבים נוספים
העלאת מלאי המכשירים שבבעלות החברה
כדי לאכוף מדיניות מכשירים שדורשת מכשירים בבעלות החברה, Google צריכה רשימה של מספרים סידוריים של המכשירים שבבעלות החברה.
הוראות מפורטות זמינות בקטע "הוספת מכשירים למלאי" במאמר הוספת מכשירים בבעלות החברה למלאי.
הערה: מכשירים עם Android בגרסה 12 ואילך ופרופיל עבודה תמיד מדווחים כמכשירים בבעלות המשתמש, גם אם מוסיפים אותם למלאי המכשירים בבעלות החברה. במכשירים האלה, אם רמת הגישה דורשת שהמכשיר יהיה בבעלות החברה, הפעולה לא מתבצעת. אם רמת הגישה דורשת שהמכשיר יהיה בבעלות המשתמש, הפעולה כן מתבצעת. מידע נוסף זמין במאמרים צפייה בפרטים של מכשיר נייד ומידע על פרטי המכשיר, ובטבלה פרטי המכשיר, גוללים למטה לשורה בעלות.
אישור או חסימה של מכשירים
כדי לאכוף מדיניות מכשירים שדורשת מכשירים מאושרים, קודם צריך לאשר או לחסום מכשירים.
הפעלה והשבתה של בקרת גישה מבוססת-הקשר
אתם יכולים להפעיל את בקרת הגישה מבוססת-ההקשר בשלבים שונים בתהליך ההשקה. אתם יכולים להפעיל אותו לפני שאתם יוצרים רמות גישה ומקצים אותן לאפליקציות, וכך רמות הגישה שאתם מקצים לאפליקציות נאכפות באופן מיידי.
אתם יכולים גם לבצע הגדרה ובדיקה ראשוניות (יצירה של רמת גישה, הקצאה של רמת גישה, אימות נקודת קצה) בלי להפעיל את בקרת הגישה מבוססת-ההקשר. במהלך הזמן הזה, ההקצאות של רמות הגישה לא נאכפות. בסיום ההגדרה, אפשר להפעיל את בקרת הגישה מבוססת-ההקשר.
אם יש בעיות שקשורות למשתמשים, אתם יכולים להשבית את בקרת הגישה מבוססת-הקשר כדי להשהות את האפליקציה בזמן שאתם בודקים אילו כללי מדיניות גורמים לבעיות. אחרי שתזהו איזו רמת גישה גורמת לבעיות, תוכלו לשנות את המדיניות או להסיר אותה לפי הצורך מיחידות ארגוניות או מקבוצות ספציפיות.
חשוב: יכול להיות שיחלפו עד 24 שעות לפני שבקרת הגישה מבוססת-ההקשר תושבת לגמרי אחרי שתכבו אותה. במהלך הזמן הזה, יכול להיות שהמשתמשים עדיין יושפעו מרמות הגישה הקודמות. רמות הגישה שנמחקו יפסיקו לחול באופן מיידי.
כדי להפעיל את בקרת הגישה מבוססת-ההקשר:
-
במסוף Google Admin, נכנסים לתפריט
 אבטחה
שליטה בגישה ובנתונים
בקרת גישה מבוססת-הקשר.
צריך את הרשאות הניהול של כללים ורמות גישה לאבטחת מידע ואת הרשאות הקריאה של משתמשים וקבוצות ב-Admin API.
- מוודאים שבקרת הגישה מבוססת-ההקשר מופעלת. אם לא, לוחצים על הפעלה.
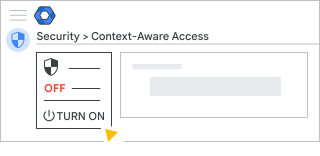
כדי להשבית את בקרת הגישה מבוססת-ההקשר
-
במסוף Google Admin, נכנסים לתפריט
אבטחה
שליטה בגישה ובנתונים
בקרת גישה מבוססת-הקשר.צריך את הרשאות הניהול של כללים ורמות גישה לאבטחת מידע ואת הרשאות הקריאה של משתמשים וקבוצות ב-Admin API.
- לוחצים על כיבוי.
מה השלב הבא:
יצירה והקצאה של רמות גישה
במאמרים האלה מוסבר איך ליצור רמות גישה ולהקצות אותן לאפליקציות:
תרחישים לדוגמה
במאמרים האלה מוצגים תרחישים נפוצים להטמעה של בקרת גישה מבוססת-הקשר בסביבה שלכם: