

Utgåvor som stöds för den här funktionen: Education Plus. Jämför utgåvor
Som administratör kan du ge utsedda användare åtkomst till Classroom-analyser för direkt insyn i elevernas resultat och engagemang i organisationen. Classroom-analyser är användbara för utbildningsansvariga och specialister som vill få bättre insyn i Classroom-data, till exempel om uppgifter slutförs, hur betygstrenden ser ut och om Classroom har implementerats. De här utsedda användarna kan se analyser på organisations- eller organisationsenhetsnivå.
Obs! Lärare får automatiskt åtkomst till en vy med elevstatistik för klasser där de är lärare eller hjälplärare. Administratörer behöver inte göra något för att aktivera lärarvyn.
Konfigurera åtkomst till Classroom-analyser
Skapa en administratörsroll med behörigheten Visa analysdata för användare och deras klasser och tilldela den till utsedda användare eller säkerhetsgrupper. Du kan även begränsa åtkomsten till användare och klasser efter organisationsenhet.
Steg 1: Skapa en anpassad administratörsroll
-
I Googles administratörskonsol går du till menyn


 Konto
Administratörsroller.
Du måste vara inloggad som avancerad administratör för den här uppgiften.
- Klicka på Skapa ny roll.
- Ange ett namn och eventuellt en beskrivning för rollen och klicka på Fortsätt.
- För Administratörsbehörigheter i listan Behörighetsnamn scrollar du till Classroom och markerar rutan Visa analysdata för användare och deras klasser.
- Klicka på Fortsätt.
Klicka på Skapa roll.
Obs! Du kan lägga till andra behörigheter i den här rollen. Om du till exempel har samma användare som har tilldelats behörigheten Hantera klasser kan du lägga till båda behörigheterna i en anpassad administratörsroll.
Steg 2: (Valfritt) Kräv flerpartsgodkännande
Du måste vara inloggad som avancerad administratör för den här uppgiften.Du kan kräva att fler än en administratör granskar och godkänner ändringar av organisationens rolltilldelningar genom att aktivera flerpartsgodkännande för rollhantering. Mer information finns i Flerpartsgodkännande för känsliga åtgärder.
-
I Googles administratörskonsol går du till menyn
 Säkerhet
Autentisering
Inställningar för godkännande från flera parter.
Du måste vara inloggad som avancerad administratör för den här uppgiften.
- Klicka på avsnittet Inställningar för flerpartsgodkännande.
- Markera rutan Kräv flerpartsgodkännande för känsliga åtgärder.
- Klicka på Spara.
Så här kräver du att fler än en administratör granskar och godkänner ändringar av rolltilldelningar i administratörskonsolen:
- Klicka på Flerpartsgodkännande för rollhantering (administratörskonsolen).
- Markera rutan Rolltilldelning och uppdatering av rollbehörighet i administratörskonsolens användargränssnitt.
- Klicka på Spara.
(Valfritt) Så här kräver du att fler än en administratör granskar och godkänner ändringar av rolltilldelningar med ett API:
- Klicka på Flerpartsgodkännande för rollhantering (API).
- Markera rutan Tilldela roll och uppdatera rollbehörighet i API.
- Klicka på Spara.
Fortsätt till steg 3 om du vill tilldela användare eller säkerhetsgrupper den anpassade rollen.
Steg 3: Tilldela en användare eller säkerhetsgrupp den anpassade rollen
-
I Googles administratörskonsol går du till menyn
Konto
Administratörsroller.Du måste vara inloggad som avancerad administratör för den här uppgiften.
- Klicka på den anpassade administratörsrollen som du skapade Administratörer
Tilldela medlemmar.
- Ange de första bokstäverna i användarens eller säkerhetsgruppens e-postadress och välj adressen i listan.
(Valfritt) Begränsa åtkomsten till en organisationsenhet genom att klicka på Redigera
 , välja en organisationsenhet och klicka på Klar.
Obs! Om du vill ge en användare åtkomst till både elev- och klassdata måste du välja organisationsenheter för både elever och personal som är huvudlärare i klasserna.
Klicka på Tilldela roll.
Om Flerpartsgodkännande för rollhantering (administratörskonsolen) är aktiverat får du ett meddelande om att en annan administratör måste godkänna uppdateringen. Om du vill skicka begäran till en annan administratör skriver du ett meddelande (valfritt) och klickar på Skicka begäran. Begäran förfaller efter tre dagar. Mer information finns i Flerpartsgodkännande för känsliga åtgärder.
Om du vill bevilja åtkomst till fler än en organisationsenhet följer du stegen i Tilldela eller ta bort tilldelningen av rollen för flera organisationsenheter på den här sidan.
När du har tilldelat en användare eller en säkerhetsgrupp en anpassad administratörsroll kan användaren eller gruppen få åtkomst till Classroom-analyser i Classroom. Det kan ta upp till 24 timmar innan data uppdateras i analysöversikterna.
Vilken data ser utsedda användare?
Datan som visas i analysöversikterna är begränsad till
- Klasser som inte har arkiverats
- Klasser har haft aktivitet under de senaste 365 dagarna
- Elever som är registrerade i klasser som inte har arkiverats och som har varit aktiva under de senaste 365 dagarna
Om åtkomsten är begränsad till en organisationsenhet beror den data som utsedda användare kan se på vilka organisationsenheter som har valts. Angivna användare kan se följande data för användare i valda organisationsenheter:
- Data om enskilda elever för användare i organisationsenheten som är elever i en klass (till exempel en elevs slutförda uppgifter i alla klasser)
- Data för klasser vars huvudlärare är användare i organisationsenheten (till exempel slutförda uppgifter för klassen och uppgifter om enskilda elever i klassen)
Om du vill att användarna ska ha åtkomst till alla analysöversikter, både på elev- och klassnivå, rekommenderar vi att du väljer både personal- och elevorganisationsenheter.
| Om du vill att den utsedda administratören ska få åtkomst till | Rekommenderad åtkomst för organisationsenhet |
|---|---|
| både elev- och klassdata för specifika organisationsenheter (rekommenderas) |
Välj båda:
|
| endast klassdata, ingen data om enskilda elever | Välj organisationsenhet för personal |
| Endast elevdata, ingen klassdata | Välj elevens organisationsenhet |
Tilldela eller ta bort tilldelningen av rollen för flera organisationsenheter
Upprepa steg 3 ovan och välj en annan organisationsenhet varje gång för att ge en användare eller säkerhetsgrupp åtkomst till fler än en organisationsenhet.
På administratörslistan visas användar- eller säkerhetsgruppens namn separat för varje organisationsenhet som åtkomst har beviljats till.
Du kan även göra så här:
Om du ska kunna slutföra de här stegen behöver du ha relevant behörighet för användarhantering. Utan rätt behörighet ser du inte alla de kontroller som behövs för att slutföra de här stegen.-
I Googles administratörskonsol går du till menyn
 Katalog Användare.
Kräver lämplig behörighet för användarhantering. Utan rätt behörighet ser du inte alla de kontroller som behövs för att slutföra de här stegen.
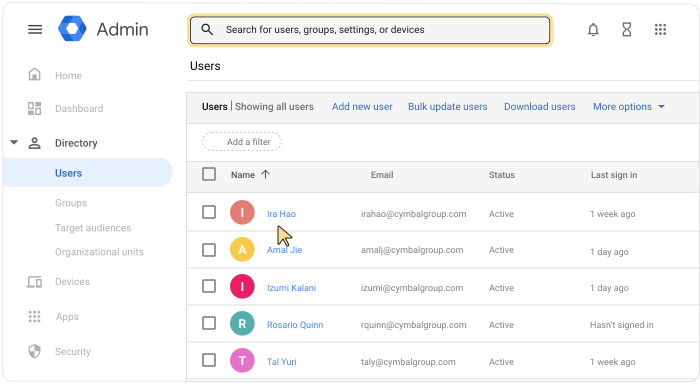
Öppna användarens kontosida genom att klicka på användarens namn. Du kan även ange användarens namn i sökrutan högst upp och öppna användarens kontosida. Fler alternativ finns i Hitta ett användarkonto.
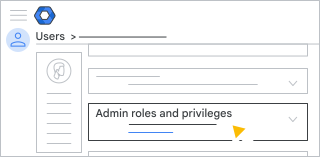
Scrolla nedåt och klicka på Administratörsroller och behörigheter.
Klicka på Redigera
under Rollens omfattning i den anpassade administratörsroll som du har skapat.Gör något av följande:
- Om du vill välja en organisationsenhet markerar du rutan för organisationsenheten.
- Om du vill avmarkera en organisationsenhet avmarkerar du rutan för organisationsenheten.
Klicka på Klar.
Klicka på Spara.
Om Flerpartsgodkännande för rollhantering (administratörskonsolen) är aktiverat får du ett meddelande om att en annan administratör måste godkänna uppdateringen. Om du vill skicka begäran till en annan administratör skriver du ett meddelande (valfritt) och klickar på Skicka begäran. Begäran förfaller efter tre dagar. Mer information finns i Flerpartsgodkännande för känsliga åtgärder.
Hantera den anpassade administratörsrollen med API:er
I stället för att tilldela användare och säkerhetsgrupper den anpassade administratörsrollen manuellt i administratörskonsolen kan du ange åtkomst till Classroom-analyser med API:er. Gör det genom att läsa utvecklarguiden för automatisering av processen: Utvecklarguide – åtkomst till Classroom-analyser.
Om Flerpartsgodkännande för rollhantering (API) är aktiverat misslyckas API-begäran. Felmeddelandet innehåller information om flerpartsgodkännande och anger att en annan avancerad administratör måste godkänna uppdateringen. Begäran förfaller efter tre dagar. Mer information finns i Flerpartsgodkännande för känsliga åtgärder.
Hantera känsliga uppgifter
Du kan styra åtkomsten till känsliga uppgifter och resurser med hjälp av säkerhetsgrupper. Du kan skapa en ny säkerhetsgrupp eller uppdatera en befintlig genom att lägga till säkerhetsinställningen. Mer information finns i Styra åtkomsten till känslig data med säkerhetsgrupper.
Ta bort åtkomstbehörigheter för Classroom-analyser
Om du ska kunna slutföra de här stegen behöver du ha relevant behörighet för användarhantering. Utan rätt behörighet ser du inte alla de kontroller som behövs för att slutföra de här stegen.-
I Googles administratörskonsol går du till menyn
Katalog Användare.Kräver lämplig behörighet för användarhantering. Utan rätt behörighet ser du inte alla de kontroller som behövs för att slutföra de här stegen.
- Klicka på användarens eller gruppens namn Administratörsroller och behörigheter.
- Klicka på
 under Tilldelad status för den anpassade administratörsroll som du har skapat.
- Klicka på Spara.
- Om Flerpartsgodkännande för rollhantering (administratörskonsolen) är aktiverat får du ett meddelande om att en annan administratör måste godkänna uppdateringen. Om du vill skicka begäran till en annan administratör skriver du ett meddelande (valfritt) och klickar på Skicka begäran. Begäran förfaller efter tre dagar. Mer information finns i Flerpartsgodkännande för känsliga åtgärder.
Obs! Om rollen har tilldelats en säkerhetsgrupp tas även användarens åtkomstbehörigheter bort om du tar bort användare från säkerhetsgruppen.