

Поддерживаемые версии: Education Plus. Сравнение версий
Как администратор, вы можете предоставлять определенным пользователям, например административным или техническим сотрудникам учебного заведения, временный доступ к курсам в Классе, не добавляя этих пользователей как постоянных преподавателей или учащихся.
Временный доступ к курсу может быть нужен для оказания поддержки преподавателям, просмотра профилей учащихся, публикации объявлений и других действий.
Как настроить временный доступ
Создайте роль администратора с правом "Управление курсами" и назначьте ее нужным пользователям или группам безопасности. Вы также можете ограничить доступ к курсам только одним организационным подразделением.
Шаг 1. Создайте специальную роль администратора
-
В консоли администратора Google нажмите на значок меню


 Аккаунт
Роли администраторов.
Для выполнения этого действия необходим аккаунт суперадминистратора.
- Нажмите Создать роль.
- Введите название и при необходимости описание роли, а затем нажмите Продолжить.
- В разделе Права администратора в списке Название права прокрутите страницу до раздела Класс и установите флажок Управление курсами.
- Нажмите Продолжить.
Нажмите Создать роль.
Примечание. В эту роль можно добавлять и другие права. Например, если для тех же пользователей назначено право Просмотр аналитических данных о пользователях и их курсах, вы можете добавить оба права в одну специальную роль администратора.
Перейдите к шагу 2, чтобы назначить специальную роль администратора пользователям или группам безопасности.
Шаг 2. Настройте групповое одобрение (необязательно)
Для выполнения этого действия необходим аккаунт суперадминистратора.Вы можете включить групповое одобрение для управления ролями, чтобы для проверки и утверждения изменений в назначениях ролей организации требовалось более одного администратора. Подробнее о групповом одобрении для действий, связанных с безопасностью…
-
В консоли администратора Google нажмите на значок меню
 Безопасность
Аутентификация
Настройки группового одобрения.
Для выполнения этого действия необходим аккаунт суперадминистратора.
- Нажмите на раздел Настройки группового одобрения.
- Установите флажок Требовать группового одобрения для действий, связанных с безопасностью.
- Нажмите Сохранить.
- Чтобы для проверки и одобрения изменений в назначениях ролей в консоли администратора требовалось более одного администратора:
- Нажмите Групповое одобрение для управления ролями (консоль администратора).
- Установите флажок Назначение роли и обновление ее прав в консоли администратора.
- Нажмите Сохранить.
- Чтобы для проверки и одобрения изменений в назначениях ролей с помощью API требовалось более одного администратора:
- Нажмите Групповое одобрение для управления ролями (API).
- Установите флажок Назначение роли и обновление ее прав в API.
- Нажмите Сохранить.
Шаг 3. Назначьте специальную роль пользователю или группе безопасности
-
В консоли администратора Google нажмите на значок меню
Аккаунт
Роли администраторов.Для выполнения этого действия необходим аккаунт суперадминистратора.
- Нажмите на созданную специальную роль администратора Администраторы
Назначить роль.
- Введите первые буквы адреса электронной почты пользователя или группы безопасности и выберите адрес из списка.
Чтобы ограничить доступ одним организационным подразделением (необязательно), нажмите "Изменить"
 , выберите организационное подразделение и нажмите Готово.
Чтобы предоставить доступ нескольким организационным подразделениям (необязательно), выполните инструкции из раздела Как назначить или отменить роль для нескольких организационных подразделений.
Нажмите Назначить роль.
Если включено групповое одобрение для управления ролями (консоль администратора), вы получите сообщение о том, что ваш запрос должен одобрить другой администратор. Чтобы отправить запрос другому администратору, введите сообщение (необязательно) и нажмите Отправить запрос. Срок действия запроса – 3 дня. Подробнее о групповом одобрении для действий, связанных с безопасностью…
Примечание. Если вы ограничите доступ одним организационным подразделением, у пользователя или группы будет доступ только к тем курсам, основной преподаватель которых входит в это подразделение.
После того как вы назначите специальную роль администратора пользователю или группе безопасности, они смогут посещать класс в качестве руководителя или административного персонала.
Как назначить или отменить роль для нескольких организационных подразделений
Выполните шаг 2 выше и выберите другое организационное подразделение. Повторите это действие для каждого подразделения, для которого нужно предоставить доступ.
В списке "Администраторы" имя пользователя или группа безопасности приводится отдельно для каждого организационного подразделения, к которому у них есть доступ.
Вы также можете выполнить следующие действия:
Чтобы выполнить указанные ниже действия, вам потребуются права на управление аккаунтами пользователей. В противном случае некоторые элементы управления будут недоступны.-
В консоли администратора Google нажмите на значок меню
 Каталог
Пользователи.
Вам потребуются права на управление пользователями. В противном случае некоторые элементы управления будут недоступны.
Нажмите на имя пользователя, чтобы открыть страницу его аккаунта. Или же вверху страницы в окне поиска введите имя пользователя и откройте страницу его аккаунта. Подробнее о том, как найти аккаунт пользователя…
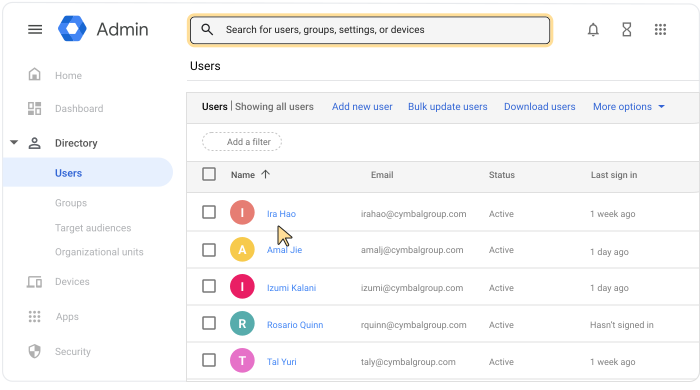
Прокрутите страницу вниз и нажмите Права и роли администратора.
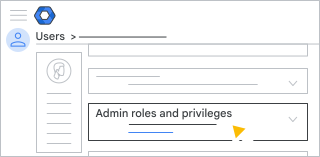
Найдите специальную роль администратора, которую вы создали, и в разделе Область действия нажмите "Изменить"
.Выполните одно из следующих действий:
- Чтобы выбрать организационное подразделение, установите рядом с ним флажок.
- Чтобы отменить выбор организационного подразделения, снимите флажок рядом с ним.
Нажмите Готово.
Нажмите Сохранить.
Если включено групповое одобрение для управления ролями (консоль администратора), вы получите сообщение о том, что ваш запрос должен одобрить другой администратор. Чтобы отправить запрос другому администратору, введите сообщение (необязательно) и нажмите Отправить запрос. Срок действия запроса – 3 дня. Подробнее о групповом одобрении для действий, связанных с безопасностью…
Как управлять специальной ролью администратора с помощью API
Чтобы не назначать специальную роль администратора пользователям и группам безопасности вручную в консоли администратора, вы можете предоставить временный доступ к курсу с помощью API. Для этого прочитайте руководство для разработчиков Предоставление временного доступа.
Если включено правило Групповое одобрение для управления ролями (API), запрос к API завершится ошибкой. В сообщении об ошибке будет указано, что для обновления требуется групповое одобрение и что его должен предоставить другой суперадминистратор. Срок действия запроса – 3 дня. Подробнее о групповом одобрении для действий, связанных с безопасностью… Подробнее о групповом одобрении для действий, связанных с безопасностью…
Как управлять конфиденциальной информацией
Вы можете управлять доступом к конфиденциальной информации и ресурсам с помощью групп безопасности. Можно создать новую группу или использовать уже существующую, добавив к ней нужную настройку. Подробная информация приведена в статье Как управлять доступом к конфиденциальным данным с помощью групп безопасности.
Как отменить временные разрешения на доступ к курсу
Чтобы выполнить указанные ниже действия, вам потребуются права на управление аккаунтами пользователей. В противном случае некоторые элементы управления будут недоступны.-
В консоли администратора Google нажмите на значок меню
Каталог
Пользователи.Вам потребуются права на управление пользователями. В противном случае некоторые элементы управления будут недоступны.
- Нажмите на имя пользователя Права и роли администратора.
- Найдите специальную роль администратора, которую вы создали, и в разделе Статус назначения нажмите на переключатель "Назначено"
 .
- Нажмите Сохранить.
- Если включено групповое одобрение для управления ролями (консоль администратора), вы получите сообщение о том, что ваш запрос должен одобрить другой администратор. Чтобы отправить запрос другому администратору, введите сообщение (необязательно) и нажмите Отправить запрос. Срок действия запроса – 3 дня. Подробнее о групповом одобрении для действий, связанных с безопасностью…
Примечание. Если роль была назначена группе безопасности, то при удалении пользователей из нее их права доступа также удаляются.