

Эта страница посвящена Directory Sync. Если вы используете Google Cloud Directory Sync (GCDS), перейдите на страницу GCDS. Directory Sync сейчас находится на этапе общедоступного бета-тестирования.
Ниже вы найдете ответы на распространенные вопросы о том, как настроить и выполнить синхронизацию данных с помощью Directory Sync.
Общие настройки | Синхронизация пользователей и групп | Active Directory | Azure Active Directory
Настройка
Нужно ли переходить с Google Cloud Directory Sync на Directory Sync?
Если вы синхронизируете только пользователей и группы, вам подойдет инструмент Directory Sync.
Если требуется синхронизировать и другие объекты (например, лицензии Google Workspace или общие контакты), то Directory Sync удобнее использовать для синхронизации пользователей и групп, а GCDS – для других объектов. Обратите внимание, что при синхронизации и пользователей, и групп следует применять один и тот же инструмент.
Подробнее о различиях Directory Sync и GCDS…
Можно ли использовать Directory Sync для синхронизации пользователей и групп, а GCDS – для общих контактов?
Да. Вы можете использовать Directory Sync для синхронизации пользователей и групп, а GCDS – для синхронизации других объектов, например общих контактов. Для синхронизации пользователей и групп рекомендуется применять один и тот же инструмент.
Можно ли настроить синхронизацию паролей в Directory Sync?
Нет. Directory Sync не может синхронизировать пароли пользователей из внешних каталогов.
Откуда у меня сервисный аккаунт?
Когда вы впервые переходите на страницу Directory Sync в консоли администратора Google, во внутреннем облачном проекте Google Cloud автоматически создается сервисный аккаунт с ролью администратора каталога.
Directory Sync использует его для доступа к данным каталога Google Cloud. Этот аккаунт для вас невидим, и управлять им вы не можете. При последующих посещениях страницы Directory Sync дополнительные аккаунты не создаются.
В инструменте "Анализ безопасности" можно отслеживать доступ к этому аккаунту. Подробнее о событиях в журнале аудита администратора…

Синхронизация пользователей и групп
Что произойдет, если при автоматической синхронизации возникнет ошибка?
С вашей стороны никаких действий не требуется.
Directory Sync будет пытаться повторно выполнить операцию в течение по меньшей мере семи дней с момента последней успешной синхронизации. Операция может быть отменена не менее чем после 9 неудачных попыток.
Можно ли переименовать группу внешнего каталога?
Да, название группы внешнего каталога можно изменить. Если вы добавили группу в раздел Пользователи в Directory Sync, установили флажок Временно заблокировать аккаунт пользователя в каталоге Google, а затем запустили синхронизацию, вам потребуется выполнить дополнительные действия. Следуйте приведенным далее инструкциям.
Примечание. Если ваш случай отличается от описанного выше, то при переименовании группы внешнего каталога дополнительных действий не требуется.
- Отключите синхронизацию.
Подробнее о том, как это сделать…
- На странице Сведения о каталоге рядом с параметром Синхронизация пользователей нажмите на значок "Изменить"
 .
- Укажите новое название группы и сохраните конфигурацию синхронизации.
- Переименуйте группу во внешнем каталоге.
- В Directory Sync в разделе Пользователи удалите старое название группы и сохраните конфигурацию синхронизации.
Что будет с пользователями, если удалить группу во внешнем каталоге?
Если группа, которая определена в аккаунте пользователя, будет удалена во внешнем каталоге, пользователь в каталоге Google Cloud останется активным или заблокированным после синхронизации в зависимости от параметра Деинициализация до тех пор, пока вы не исключите группу из синхронизации.
Если вы удалите группу во внешнем каталоге и добавите ее обратно с тем же названием, Directory Sync синхронизирует ее как новую (потому что у нее будет новый идентификатор группы).
Подробнее о том, как заблокировать пользователей, которых нет во внешнем каталоге…
Можно ли синхронизировать пользователей с дополнительным доменом?
Да, вы можете использовать Directory Sync, чтобы синхронизировать пользователей с дополнительным доменом.
Убедитесь, что в адресах электронной почты пользователей во внешнем каталоге указано название дополнительного домена. Если вы не хотите изменять имеющийся атрибут электронной почты, назначьте новый атрибут при настройке синхронизации пользователей. При синхронизации Directory Sync создаст пользователей в каталоге Google Cloud, используя дополнительный домен в качестве основного адреса электронной почты.
Подробнее о том, как заменять доменное имя для синхронизированных пользователей…
Можно ли синхронизировать данные пользователей Google с правами администратора?
Нет. Directory Sync не синхронизирует данные администраторов в Google Workspace.
Если вам нужно синхронизировать данные администраторов, рекомендуем воспользоваться Google Cloud Directory Sync. Подробнее об инструменте Google Cloud Directory Sync…
Можно ли синхронизировать вложенные группы?
Да, это можно сделать при использовании Directory Sync. Подробнее…
Active Directory
Можно ли создать коннектор доступа к VPC в отдельном проекте?
Чтобы упростить конфигурацию сети, рекомендуем создавать коннектор доступа к виртуальному частному облаку (VPC) в том же проекте, что и Cloud VPN или Cloud Interconnect. Если такой коннектор требуется создать в другом проекте, используйте общую сеть VPC. Подробнее об общих сетях VPC…
Какой формат базового уникального имени рекомендуется использовать?
Сервер LDAP начинает поиск объектов каталога, например пользователей или группы, с базового уникального имени. Чем более узкая область поиска в каталоге, тем быстрее выполняется поиск.
Примеры
| Тип базового уникального имени | Пример | Примечания |
|---|---|---|
| Указано базовое уникальное имя верхнего уровня | dc=example, dc=com | Поиск выполняется по всем объектам в каталоге и может быть медленным. |
| Указано организационное подразделение | ou=sales, dc=example, dc=com |
Поиск выполняется по всем объектам в организационном подразделении. |
|
Указан пользователь |
cn=Users, dc=example, dc=com |
Поиск выполняется по всем пользователям в каталоге. |
Чтобы ещё больше сузить запрос, рекомендуем использовать атрибуты objectClass и objectQuery. Подробнее об этих атрибутах в документации Microsoft…
Статьи по теме
Можно ли выполнять синхронизацию, используя несколько подключений к AD?
Да. Вы можете создать до 50 подключений к AD. Для каждого из них нужно использовать уникальный домен AD.
Как настроить запросы LDAP, чтобы ускорить поиск?
Чтобы поиск выполнялся быстрее, обратите внимание на следующие аспекты:
- Базовое уникальное имя. Настройте базовое уникальное имя так, чтобы максимально уточнить запрос. Например, если пользователи и группы входят в иерархию организационных подразделений, укажите в запросе родительское подразделение в ней, а не корневое подразделение. Тогда поиск LDAP будет выполняться не во всем каталоге, а только в одной иерархии организационных подразделений.
- Область поиска. Учитывайте уровень иерархии в запросе LDAP.
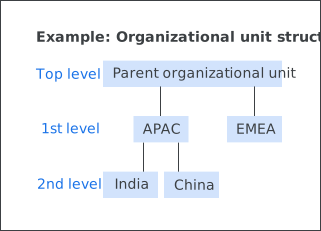
В этом примере в иерархии есть организационные подразделения для регионов (первый уровень) и стран (второй уровень). Если пользователи и группы принадлежат к организационному подразделению Азиатско-Тихоокеанского региона (APAC), настройте для области поиска запроса LDAP параметр Один уровень. Тогда поиск будет выполняться только по подразделению этого региона, но не по его подразделениям второго уровня. Чтобы включить в поиск организационные подразделения второго уровня, задайте для области действия параметр Поддерево.
Статьи по теме
Azure Active Directory
Ограничено ли количество подключений к Azure Active Directory, используемых для синхронизации?
Да. Вы можете добавить только одно подключение к Microsoft Azure Active Directory.
Сколько групп можно добавить в область действия пользователя и группы?
- На уровне пользователя – 2000 групп (ограничение на количество символов составляет 100 000 в сумме для всех групп).
- На уровне группы – 400 групп (ограничение на количество символов составляет 17 000 в сумме для всех групп).
Google, Google Workspace и связанные наименования и логотипы являются товарными знаками компании Google LLC. Все другие названия компаний и продуктов являются товарными знаками соответствующих компаний.