

Den här sidan är till för Directory Sync. Om du använder Google Cloud Directory Sync (GCDS) öppnar du GCDS. Directory Sync är för närvarande i offentlig betaversion.
Nedan följer vanliga frågor om att konfigurera och köra en synkronisering med Directory Sync.
Allmänt | Synkronisera användare och grupper | Active Directory | Azure Active Directory
Konfiguration
Bör jag flytta från Google Cloud Directory Sync till Directory Sync?
Om du enbart synkroniserar användare och grupper uppfyller kanske Directory Sync dina behov.
Om du synkroniserar objekt utöver användare och grupper (till exempel Google Workspace-licenser eller delade kontakter) kan du överväga att använda Directory Sync för användar- och gruppsynkronisering och använda GCDS för de övriga objekten. Om du synkroniserar både användare och grupper måste du använda samma synkroniseringsverktyg för båda.
Mer information finns i Jämför Directory Sync med GCDS.
Kan jag använda Directory Sync för en användar- och gruppsynkronisering och GCDS för synkronisering av delade kontakter?
Ja. Du kan använda Directory Sync för att synkronisera användare och grupper och GCDS för att synkronisera andra objekt, till exempel delade kontakter. Vi rekommenderar att du använder ett verktyg för att synkronisera användare och grupper.
Kan jag konfigurera Directory Sync för synkronisering av lösenord?
Nej, Directory Sync kan inte synkronisera användarlösenord från externa kataloger.
Varför har jag ett tjänstkonto?
Första gången du öppnar sidan Directory Sync i Googles administratörskonsol skapas automatiskt ett tjänstkonto med en roll för kataloghantering i ett internt Google Cloud-projekt.
Directory Sync använder det här kontot för att komma åt din Google Cloud Directory-data. Du kan inte se eller hantera kontot. Ytterligare besök på sidan Directory Sync skapar inte fler konton.
Du kan se när kontot används i verktyget för säkerhetsutredningar. Mer information finns i Administratörslogghändelser.

Synkronisera användare och grupper
Vad händer om en synkronisering inte körs automatiskt?
Du behöver inte göra något.
Directory Sync försöker genomföra processen igen i minst sju dagar efter den senaste slutförda synkroniseringen. Den försöker starta om synkroniseringen minst nio gånger innan processen avbryts.
Kan jag byta namn på en extern kataloggrupp?
Ja, du kan ändra namnet på en extern kataloggrupp. Du måste vidta några extra steg om du har synkroniserat efter att du har lagt till gruppen i avsnittet Användaromfattning i Directory Sync med rutan Stäng av användare i Googles katalog markerad. I det här scenariot följer du anvisningarna nedan för att ändra gruppnamnet.
Obs! Om scenariot ovan inte gäller för din konfiguration kan du byta namn på den externa kataloggruppen utan dessa ytterligare steg.
- Inaktivera synkroniseringen.
Mer information finns i Aktivera eller inaktivera en synkronisering.
- Klicka på Redigera
 bredvid Användarsynkronisering på sidan Kataloguppgifter.
- Ange det nya gruppnamnet och spara synkroniseringskonfigurationen.
- Byt namn på gruppen i den externa katalogen.
- I Directory Sync tar du bort det gamla gruppnamnet under Användaromfattning och sparar synkroniseringskonfigurationen.
Vad händer med användare om en grupp raderas i den externa katalogen?
Om en grupp som definieras i användaromfattningen raderas i den externa katalogen, förblir användaren i Google Cloud Directory aktiv eller avstängd efter en synkronisering beroende på inställningen Avregistrering. Den här åtgärden fortsätter tills du tar bort gruppen från synkroniseringens omfattning.
Om du tar bort gruppen i den externa katalogen och lägger till den igen med samma namn synkroniserar Directory Sync gruppen som om den vore en ny grupp (eftersom den har ett nytt grupp-id).
Mer information finns i Stänga av användare som inte finns i den externa katalogen.
Kan jag synkronisera användare med en sekundär domän?
Ja, du kan använda Directory Sync för att synkronisera användare med en sekundär domän.
Se till att användarnas e-postadresser i din externa katalog matchar ditt sekundära domännamn. Om du inte vill göra ändringar i det befintliga e-postattributet använder du ett annat attribut och tilldelar attributet när du konfigurerar användarsynkroniseringen. Under en synkronisering skapar Directory Sync användarna i Google Cloud Directory med din sekundära domän som primär e-postadress.
Mer information finns i Ersätta domännamnet för synkroniserade användare.
Kan jag synkronisera Google-användare som har administratörsbehörighet?
Nej. Directory Sync synkroniserar inte data för administratörsanvändare i Google Workspace.
Om du behöver synkronisera administratörsanvändare kan du överväga att använda Google Cloud Directory Sync. Mer information finns i Om Google Cloud Directory Sync.
Kan jag synkronisera kapslade grupper?
Ja, du kan synkronisera kapslade grupper när du använder Directory Sync. Anvisningar finns i Konfigurera gruppsynkronisering.
Active Directory
Kan jag skapa VPC-åtkomstanslutaren i ett separat projekt?
För att förenkla nätverkskonfigurationen rekommenderar vi att du skapar VPC-åtkomstanslutaren (Virtual Private Cloud) i samma projekt som Cloud VPN eller Cloud Interconnect. Om du vill skapa VPC-åtkomstanslutaren i ett annat projekt använder du Delad VPC. Mer information finns i Översikt över delad VPC.
Hur formaterar jag bas-DN när jag konfigurerar en synkronisering?
LDAP-servern använder bas-DN som utgångspunkt vid sökning efter katalogobjekt, såsom användare och grupper. Ju snävare bas-DN är, desto bättre resultat får den vid sökning.
Exempel
| Typ av bas-DN-sökning | Exempel | Notes |
|---|---|---|
| Ange bas-DN på toppnivå | dc=example, dc=com | Söker efter alla objekt i katalogen. Sökresultatet kan vara lågt. |
| Ange en organisationsenhet | ou=sales, dc=example, dc=com |
Söker efter alla objekt under en organisationsenhet. |
|
Ange en användares sökning |
cn=Users, dc=example, dc=com |
Söker efter alla användare i katalogen. |
Vi rekommenderar att du använder attributen objectClass och objectQuery för att begränsa frågan ytterligare. Mer information finns i Filtrera på objectCategory och objectClass.
Relaterade ämnen
Kan jag synkronisera från flera AD-anslutningar?
Ja, du kan skapa upp till 50 AD-anslutningar. AD-domänen måste vara unik för varje anslutning.
Hur förbättrar jag sökresultatet med mina LDAP-frågor?
Så här förbättrar du sökresultaten:
- Bas-DN – justera bas-DN för att göra det så specifikt som möjligt. Om dina användare eller grupper till exempel finns i en hierarki för organisationsenheter använder du sökfrågan för att peka på den överordnade hierarkin i stället för på rotorganisationsenheten. Om du gör det säkerställer du att LDAP-sökningen sker i den specifika organisationshierarkin i stället för hela katalogen.
- Omfattning – tänk på den hierarkiska nivå som ingår i LDAP-frågan.
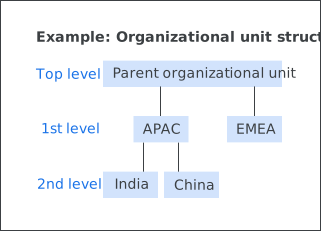
I det här exemplet är organisationsenhetens hierarki indelad i regioner (första nivån) och länder (andra nivån). Om användare och grupper finns i organisationsenheten APAC anger du omfattningen för LDAP-frågan som En nivå så att frågan enbart söker i APAC-enheten (och inte i enheterna på andra nivån). Om du vill inkludera organisationsenheter på andra nivån i sökningen ställer du in omfattningen på Underträd.
Relaterade ämnen
Azure Active Directory
Finns det en gräns för hur många Azure Active Directory-anslutningar jag kan synkronisera?
Ja, du kan bara lägga till en Microsoft Azure Active Directory-anslutning.
Hur många grupper kan jag lägga till under användar- och gruppomfattning?
- Användaromfattning – 2 000 grupper (en teckengräns på 100 000 totalt för alla grupper)
- Gruppomfattning – 400 grupper (en teckengräns på 17 000 totalt för alla grupper)
Google, Google Workspace och tillhörande märken och logotyper är varumärken som tillhör Google LLC. Alla andra företags- och produktnamn är varumärken som tillhör de företag som de är kopplade till.