

Cuando uses el SSO de SAML con Google como IdP, algunas aplicaciones de proveedores de servicios necesitarán que la información de la membresía de grupo de tu usuario se incluya en la respuesta de SAML.
Puedes agregar información sobre la pertenencia a grupos en la página de asignación de atributos, disponible cuando configuras apps de SAML preintegradas o una app de SAML personalizada.
Reglas que debes tener en cuenta
- La cantidad de nombres de grupos que se pueden incluir en la respuesta de SAML se limita a 75.
- Si se cambia el nombre de un grupo (en la Consola del administrador o a través de la API de la Consola del administrador), deberás volver a ingresar el grupo en el campo Membresía del grupo para asegurarte de que el nombre nuevo del grupo se envíe en la respuesta de SAML.
Ejemplos de asignación
La información de pertenencia a grupos que se envía en la respuesta de SAML para un usuario en particular dependerá de las membresías de grupo de ese usuario, así como de la estructura de grupos en tu dominio, por ejemplo, cómo se anidan los grupos.
Supongamos que los nombres de grupo Group-1 y Group-2 se ingresan en el campo Membresía del grupo durante la configuración, como se muestra aquí:
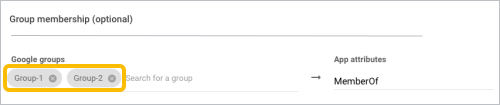
Cuando Group-1 y Group-2 son los grupos configurados, en la siguiente tabla, se muestra cómo varían los resultados para diferentes situaciones de pertenencia a grupos:
| Si el usuario forma parte de los siguientes grupos: | La respuesta de SAML envía lo siguiente: |
|---|---|
| 50 grupos, incluido el Grupo 1, pero no el Grupo 2 | Group-1 |
| Grupo-2, y el Grupo-2 forma parte del Grupo-1 | Grupo 1 y Grupo 2 |
| Group-3, y Group-3 forma parte de Group-1 | Group-1 |
| Grupo 1 y Grupo 2, y Grupo 2 es miembro del Grupo 1 | Grupo 1 y Grupo 2 |