

När du använder SAML SSO med Google som IdP behöver vissa tjänstleverantörsappar användarens gruppmedlemskapsinformation i SAML-svaret.
Du kan lägga till information om gruppmedlemskap på sidan för attributmappning, som är tillgänglig när du konfigurerar antingen förintegrerade SAML-appar eller en anpassad SAML-app.
Regler att tänka på
- Antalet gruppnamn som kan ingå i SAML-svaret är begränsat till 75.
- Om en grupp byter namn (på administratörskonsolen eller via API för administratörskonsolen) måste du ange gruppen igen i fältet Gruppmedlemskap för att säkerställa att det nya gruppnamnet skickas i SAML-svaret.
Exempel på mappning
Informationen om gruppmedlemskap som skickas i SAML-svaret för en viss användare beror på användarens gruppmedlemskap och gruppstrukturen på domänen, till exempel hur grupper är kapslade.
Anta att gruppnamnen Group-1 och Group-2 anges i fältet Group membership under konfigurationen, som visas här:
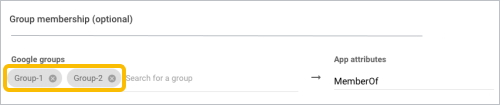
När Grupp-1 och Grupp-2 är de konfigurerade grupperna visar följande tabell hur resultaten varierar för olika scenarier för gruppmedlemskap:
| Om användaren är en del av | Skickar SAML-svar |
|---|---|
| 50 grupper, inklusive Grupp-1 men inte Grupp-2 | Group-1 |
| Grupp-2 och Grupp-2 är en del av Grupp-1 | Grupp-1 och Grupp-2 |
| Grupp-3 och Grupp-3 är en del av Grupp-1 | Group-1 |
| Grupp 1 och Grupp 2 och Grupp-2 är medlem i Grupp-1 | Grupp-1 och Grupp-2 |