

Lorsque vous utilisez le SSO SAML avec Google comme IdP, certaines applications de fournisseur de services ont besoin que les informations sur l'appartenance de vos utilisateurs à des groupes soient incluses dans la réponse SAML.
Vous pouvez ajouter des informations sur l'appartenance à un groupe sur la page de mappage des attributs, disponible lorsque vous configurez des applications SAML préintégrées ou une application SAML personnalisée.
Règles à garder à l'esprit
- La réponse SAML ne peut pas comporter plus de 75 noms de groupes.
- Si un groupe est renommé (dans la console d'administration ou via l'API Admin console), vous devez le saisir à nouveau dans le champ Appartenance à un groupe pour vous assurer que son nouveau nom est envoyé dans la réponse SAML.
Exemples de mappage
Les informations sur l'appartenance à un groupe qui sont envoyées dans la réponse SAML pour un utilisateur donné dépendent de ses appartenances à des groupes, ainsi que de la structure des groupes dans votre domaine (par exemple, la façon dont les groupes sont imbriqués).
Supposons que les noms de groupe Groupe-1 et Groupe-2 sont saisis dans le champ Appartenance au groupe lors de la configuration, comme indiqué ici :
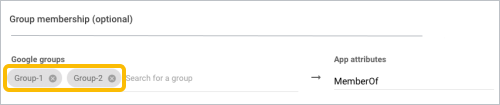
Lorsque Groupe 1 et Groupe 2 sont les groupes configurés, le tableau suivant montre comment les résultats varient selon les scénarios d'appartenance à un groupe :
| Si l'utilisateur appartient à : | La réponse SAML renvoie : |
|---|---|
| 50 groupes, y compris Group1, mais pas Group2 | Groupe 1 |
| Group2, et que Group2 fait partie de Group1 | Group1 et Group2 |
| Group3, et que Group3 fait partie de Group1 | Groupe 1 |
| Group1 et Group2, et que Group2 est membre de Group1 | Group1 et Group2 |