

Lorsque vous utilisez l'authentification unique SAML avec Google comme IdP, certaines applications de fournisseur de services ont besoin que les informations d'appartenance à un groupe de vos utilisateurs soient incluses dans la réponse SAML.
Vous pouvez ajouter des informations sur l'appartenance à un groupe sur la page de mappage des attributs, disponible lors de la configuration d'applications SAML préintégrées ou d'une application SAML personnalisée.
Règles à garder à l'esprit
- La réponse SAML ne peut pas comporter plus de 75 noms de groupes.
- Si un groupe est renommé (dans la console d'administration ou via l'API Admin console), vous devez le saisir à nouveau dans le champ Appartenance à un groupe pour vous assurer que son nouveau nom est envoyé dans la réponse SAML.
Exemples de mappage
Les informations d'appartenance à un groupe envoyées dans la réponse SAML pour un utilisateur particulier dépendent des appartenances à un groupe de cet utilisateur, ainsi que de la structure des groupes dans votre domaine (par exemple, la façon dont les groupes sont imbriqués).
Supposons que les noms de groupe Group-1 et Group-2 soient saisis dans le champ Appartenance au groupe lors de la configuration, comme illustré ci-dessous :
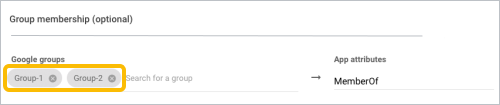
Lorsque Group-1 et Group-2 sont les groupes configurés, le tableau suivant montre comment les résultats varient en fonction des différents scénarios d'appartenance à un groupe :
| Si l'utilisateur appartient à : | La réponse SAML renvoie : |
|---|---|
| 50 groupes, y compris Group1, mais pas Group2 | Group-1 |
| Group2, et que Group2 fait partie de Group1 | Group1 et Group2 |
| Group3, et que Group3 fait partie de Group1 | Group-1 |
| Group1 et Group2, et que Group2 est membre de Group1 | Group1 et Group2 |