

Wenn Sie SAML-SSO mit Google als IdP verwenden, benötigen einige Dienstanbieter-Anwendungen die Informationen zur Gruppenmitgliedschaft Ihrer Nutzer in der SAML-Antwort.
Sie können Informationen zur Gruppenmitgliedschaft auf der Seite „Attributzuordnung“ hinzufügen, die beim Konfigurieren von vorintegrierten SAML-Apps oder einer benutzerdefinierten SAML-App verfügbar ist.
Wichtige Regeln
- Die Anzahl der Gruppennamen, die in der SAML-Antwort enthalten sein können, ist auf 75 beschränkt.
- Wenn eine Gruppe in der Admin-Konsole oder über deren API umbenannt wird, müssen Sie die Gruppe noch einmal in das Feld Gruppenmitgliedschaft eingeben, damit der neue Gruppenname in der SAML-Antwort gesendet wird.
Beispiele für Zuordnungem
Welche Informationen zur Gruppenmitgliedschaft in der SAML-Antwort für einen bestimmten Nutzer gesendet werden, hängt von den Gruppenmitgliedschaften dieses Nutzers sowie von der Gruppenstruktur in Ihrer Domain ab, z. B. wie Gruppen verschachtelt sind.
Angenommen, die Gruppennamen Group-1 und Group-2 werden während der Konfiguration in das Feld Group membership eingegeben, wie hier gezeigt:
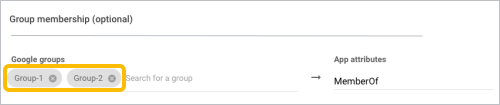
Wenn Group-1 und Group-2 die konfigurierten Gruppen sind, zeigt die folgende Tabelle, wie die Ergebnisse für verschiedene Szenarien der Gruppenmitgliedschaft variieren:
| Nutzer ist Teil von: | In der SAML-Antwort wird Folgendes gesendet: |
|---|---|
| 50 Gruppen, einschließlich Gruppe-1, aber nicht Gruppe-2 | Gruppe 1 |
| Gruppe-2 und Gruppe-2 ist Teil von Gruppe-1 | Gruppe-1 und Gruppe-2 |
| Gruppe-3 und Gruppe-3 ist Teil von Gruppe-1. | Gruppe 1 |
| Gruppe-1 und Gruppe-2 und Gruppe-2 ist Mitglied von Gruppe-1 | Gruppe-1 und Gruppe-2 |