

IdP'niz olarak Google ile SAML TOA kullanırken bazı servis sağlayıcı uygulamaları, kullanıcınızın grup üyeliği bilgilerinin SAML yanıtına dahil edilmesini gerektirir.
Grup üyeliği bilgilerini, önceden entegre edilmiş SAML uygulamalarını veya özel bir SAML uygulamasını yapılandırırken kullanılabilen özellik eşleme sayfasına ekleyebilirsiniz.
Bilinmesi gereken kurallar
- SAML yanıtına dahil edilebilecek grup adlarının sayısı 75 ile sınırlıdır.
- Bir grup yeniden adlandırılırsa (Yönetici Konsolu'nda veya Admin Console API aracılığıyla), SAML yanıtında yeni grup adının gönderildiğinden emin olmak için grubu Grup üyeliği alanına grubu yeniden girmeniz gerekir.
Eşleme örnekleri
Belirli bir kullanıcı için SAML yanıtında gönderilen grup üyeliği bilgileri, kullanıcının grup üyeliklerine ve alanınızdaki grup yapısına (ör. grupların nasıl iç içe yerleştirildiğine) bağlıdır.
Yapılandırma sırasında Grup üyeliği alanına Grup-1 ve Grup-2 grup adlarının girildiğini varsayalım:
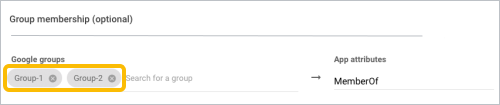
Grup-1 ve Grup-2 yapılandırılmış gruplar olduğunda, aşağıdaki tabloda farklı grup üyeliği senaryoları için sonuçların nasıl değiştiği gösterilmektedir:
| Kullanıcı: | SAML yanıtında şu bilgi gönderilir: |
|---|---|
| Grup-1'in olduğu ancak Grup-2'nin olmadığı 50 grubun üyesiyse | Group-1 |
| Grup-2'nin üyesiyse ve Grup-2, Grup-1'in bir parçasıysa | Grup-1 ve Grup-2 |
| Grup-3'ün üyesiyse ve Grup-3, Grup-1'in bir parçasıysa | 1. Grup |
| Grup-1 ve Grup-2'nin üyesiyse ve Grup-2, Grup 1'in bir parçasıysa | Grup-1 ve Grup-2 |