 Google 会使用 AI 技术将内容翻译成您偏好的语言。AI 翻译可能包含错误。
群组成员资格映射简介
使用集合让一切井井有条
根据您的偏好保存内容并对其进行分类。
将 Google 用作 IdP 来使用 SAML 单点登录时,某些服务提供商应用需要将用户的群组成员资格信息包含在 SAML 响应中。
您可以在属性映射页面上添加群组成员资格信息,该页面在配置预先集成的 SAML 应用或自定义 SAML 应用时可用。
需要注意的规则
- SAML 响应中包含的群组名称数量上限为 75 个。
- 重命名群组(通过管理控制台或 Admin Console API)后,您需要在群组成员资格字段中重新输入群组名称,以确保在 SAML 响应中发送新的群组名称。
映射示例
在 SAML 响应中针对特定用户发送的群组成员资格信息将取决于该用户的群组成员资格以及您网域中的群组结构(例如群组的嵌套方式)。
假设在配置期间,群组成员身份字段中输入了群组名称 Group-1 和 Group-2,如下所示:
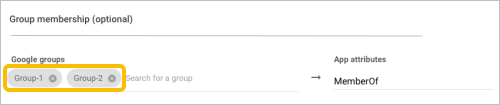
如果 Group-1 和 Group-2 是配置的群组,下表显示了在不同的群组成员资格场景下,结果会有何不同:
| 如果用户属于: |
SAML 响应会发送: |
| 50 个群组,包括“群组 - 1”,但不包括“群组 - 2” |
Group-1 |
| “群组 - 2”,而“群组 - 2”属于“群组 - 1” |
“群组 - 1”和“群组 - 2” |
| “群组 - 3”,而“群组 - 3”属于“群组 - 1” |
Group-1 |
| “群组 - 1”和“群组 - 2”,而“群组 - 2”是“群组 - 1”的成员 |
“群组 - 1”和“群组 - 2” |
如未另行说明,那么本页面中的内容已根据知识共享署名 4.0 许可获得了许可,并且代码示例已根据 Apache 2.0 许可获得了许可。有关详情,请参阅 Google 开发者网站政策。Java 是 Oracle 和/或其关联公司的注册商标。
最后更新时间 (UTC):2026-10-07。
[[["易于理解","easyToUnderstand","thumb-up"],["解决了我的问题","solvedMyProblem","thumb-up"],["其他","otherUp","thumb-up"]],[["没有我需要的信息","missingTheInformationINeed","thumb-down"],["太复杂/步骤太多","tooComplicatedTooManySteps","thumb-down"],["内容需要更新","outOfDate","thumb-down"],["翻译问题","translationIssue","thumb-down"],["示例/代码问题","samplesCodeIssue","thumb-down"],["其他","otherDown","thumb-down"]],["最后更新时间 (UTC):2026-10-07。"],[],[]]
