

Saat menggunakan SSO SAML dengan Google sebagai IdP Anda, beberapa aplikasi penyedia layanan akan memerlukan informasi keanggotaan grup pengguna Anda untuk disertakan dalam respons SAML.
Anda dapat menambahkan informasi keanggotaan grup di halaman pemetaan atribut, yang tersedia saat mengonfigurasi aplikasi SAML praintegrasi atau aplikasi SAML kustom.
Aturan yang harus diperhatikan
- Jumlah nama grup yang dapat disertakan dalam respons SAML dibatasi hingga 75.
- Jika nama grup telah diganti (di konsol Admin atau melalui konsol Admin API), Anda harus memasukkan kembali grup di kolom Keanggotaan grup untuk memastikan nama grup baru dikirim di bagian respons SAML.
Contoh pemetaan
Informasi keanggotaan grup yang dikirim dalam respons SAML untuk pengguna tertentu akan bergantung pada keanggotaan grup pengguna tersebut, serta struktur grup di domain Anda—misalnya, cara grup disusun bertingkat.
Asumsikan bahwa nama grup Group-1 dan Group-2 dimasukkan di kolom Keanggotaan grup selama konfigurasi, seperti yang ditunjukkan di sini:
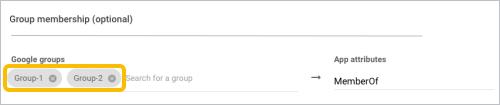
Jika Grup-1 dan Grup-2 adalah grup yang dikonfigurasi, tabel berikut menunjukkan bagaimana hasil bervariasi untuk berbagai skenario keanggotaan grup:
| Jika pengguna adalah bagian dari: | Respons SAML mengirim: |
|---|---|
| 50 grup, termasuk Grup-1, tetapi tidak Grup-2 | Group-1 |
| Grup-2, dan Grup-2 adalah bagian dari Grup-1 | Grup-1 dan Grup-2 |
| Grup-3, dan Grup-3 adalah bagian dari Grup-1 | Group-1 |
| Grup 1 dan Grup 2, serta Grup-2 merupakan anggota Grup-1 | Grup-1 dan Grup-2 |