

Als u SAML SSO gebruikt met Google als IdP, hebben sommige apps van serviceproviders de gegevens over het groepslidmaatschap van uw gebruikers nodig in de SAML-reactie.
U kunt informatie over groepslidmaatschap toevoegen op de pagina Kenmerktoewijzing. Deze is beschikbaar als u vooraf geïntegreerde SAML-apps of een aangepaste SAML-app instelt.
Regels om rekening mee te houden
- U kunt maximaal 75 groepsnamen toevoegen aan de SAML-reactie.
- Als u de naam van een groep wijzigt (in de Beheerdersconsole of via de Admin Console API), moet u de groep opnieuw invullen in het veld Groepslidmaatschap zodat de nieuwe groepsnaam wordt gestuurd in de SAML-reactie.
Voorbeelden van toewijzingen
De informatie over groepslidmaatschap die wordt gestuurd in de SAML-reactie voor een bepaalde gebruiker, is afhankelijk van de groepslidmaatschappen van die gebruiker en de groepsstructuur in uw domein, bijvoorbeeld hoe groepen zijn genest.
Stel dat de groepsnamen Group-1 en Group-2 tijdens de configuratie worden ingevoerd in het veld Groepslidmaatschap, zoals hier getoond:
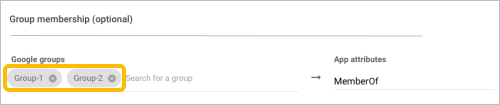
Als Groep-1 en Groep-2 de ingestelde groepen zijn, toont de volgende tabel hoe de resultaten variëren voor verschillende scenario's voor groepslidmaatschap:
| Als de gebruiker hoort bij: | Wordt het volgende gestuurd in de SAML-reactie: |
|---|---|
| 50 groepen, waaronder Groep-1, maar niet Groep-2 | Groep-1 |
| Groep-2, en Groep-2 is onderdeel van Groep-1 | Groep-1 en Groep-2 |
| Groep-3, en Groep-3 is onderdeel van Groep-1 | Groep-1 |
| Groep 1 en Groep 2, en Groep-2 is lid van Groep-1 | Groep-1 en Groep-2 |