

Google を IdP として SAML SSO を使用する場合、一部のサービス提供者アプリケーションでは、SAML レスポンスにユーザーのグループ メンバー情報を含める必要があります。
グループ メンバー情報は、統合対応 SAML アプリまたはカスタム SAML アプリのいずれかを構成するときに使用できる属性マッピング ページで追加できます。
注意が必要なルール
- SAML レスポンスに含めることができるグループ名の数は 75 に制限されています。
- (管理コンソールまたは管理 API で)グループ名を変更した場合は、新しいグループ名が SAML レスポンスで送信されるよう、[グループメンバー] フィールドに再度入力する必要があります。
マッピングの例
特定のユーザーの SAML レスポンスで送信されるグループ メンバーシップ情報は、そのユーザーのグループ メンバーシップと、ドメイン内のグループ構造(グループのネスト方法など)によって異なります。
構成時に [グループ メンバーシップ] フィールドにグループ名 Group-1 と Group-2 が入力されているとします。
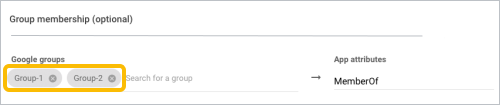
Group-1 と Group-2 が構成されたグループの場合、次の表は、グループ メンバーシップのシナリオごとに結果がどのように異なるかを示しています。
| ユーザーが以下に含まれる場合: | SAML レスポンスから送信される情報: |
|---|---|
| 50 グループ(Group-1 は含まれるが Group-2 は含まれない) | Group-1 |
| Group-2。Group-2 は Group-1 の一部 | Group-1 と Group-2 |
| Group-3。Group-3 は Group-1 の一部 | Group-1 |
| Group 1 と Group 2。Group-2 は Group-1 のメンバー | Group-1 と Group-2 |