OAuth-opties in Google Workspace
Stay organized with collections
Save and categorize content based on your preferences.
Driezijdige OAuth
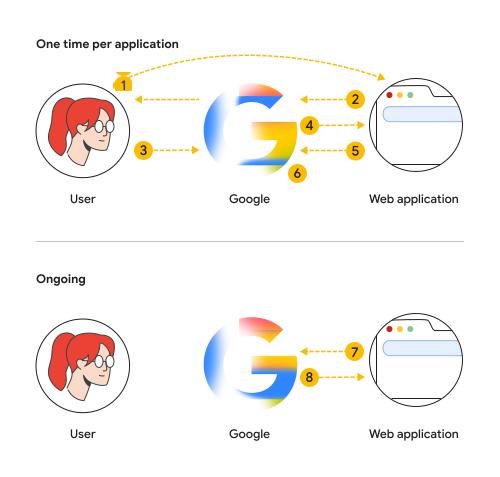
Eenmalig per applicatie
De gebruiker wil toegang tot de web-app.
De web-app leidt de gebruiker om naar een Google-pagina waarop de gebruiker wordt gevraagd toegang te geven tot de app.
De gebruiker laat Google weten dat deze de web-app toegang geeft tot zijn Google Workspace-gegevens (zoals contacten en Google Agenda-afspraken).
Google stuurt een autorisatiecode naar de web-app.
De web-app stuurt de autorisatiecode en de clientgegevens naar Google en krijgt een nieuwe token.
Google registreert dat deze web-app toegang heeft via de uitgegeven token. De beheerder of gebruiker kan deze token later intrekken. Als het wachtwoord van de gebruiker wordt gewijzigd, wordt deze token automatisch ingetrokken.
Actief
Gebruiker: OAuth vereist geen verdere informatie van de gebruiker. Opmerking: De gebruiker of beheerder kan de autorisatie voor de web-app op elk moment intrekken.
De web-app vraagt toegang tot de gegevens van de gebruiker en presenteert de token als autorisatie. Als het token is verlopen, vraagt de web-app Google om het token te vernieuwen.
Google controleert de token op authenticiteit. Als alles klopt, retourneert Google de gegevens.
Tweezijdige OAuth
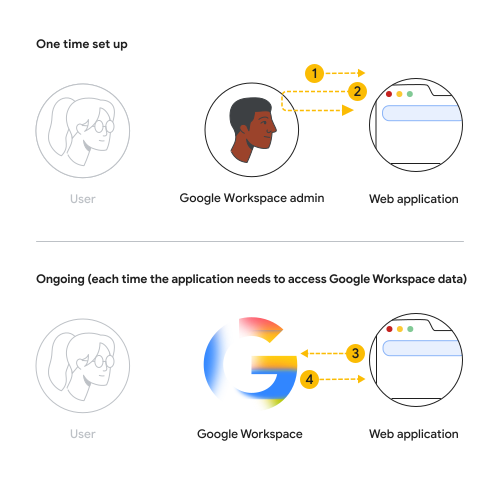
Eenmalige configuratie
De beheerder installeert de web-app en geeft deze tweezijdige OAuth-toegang. Hiermee wordt het bereik bepaald van de gebruikersgegevens waartoe de web-app toegang heeft voor het domein (zoals contacten of Google Agenda-afspraken).
De web-app verifieert bij Google en krijgt een toegangstoken van Google.
Voortdurend (elke keer dat de app toegang nodig heeft tot Google Workspace-gegevens)
De web-app stuurt de verificatietoken naar Google en vraagt om de gegevens van de gebruiker (zoals contacten en Google Agenda-afspraken).
Google controleert of de app toegang heeft tot de gevraagde gegevens voor die gebruiker. Als de app toegang heeft, voert Google de gevraagde updates uit en worden de gevraagde gegevens geretourneerd.
[[["Easy to understand","easyToUnderstand","thumb-up"],["Solved my problem","solvedMyProblem","thumb-up"],["Other","otherUp","thumb-up"]],[["Missing the information I need","missingTheInformationINeed","thumb-down"],["Too complicated / too many steps","tooComplicatedTooManySteps","thumb-down"],["Out of date","outOfDate","thumb-down"],["Translation issue","translationIssue","thumb-down"],["Samples / code issue","samplesCodeIssue","thumb-down"],["Other","otherDown","thumb-down"]],["Last updated 2026-10-23 UTC."],[],[]]