خيارات OAuth في Google Workspace
تنظيم صفحاتك في مجموعات
يمكنك حفظ المحتوى وتصنيفه حسب إعداداتك المفضّلة.
بروتوكول OAuth الثلاثي
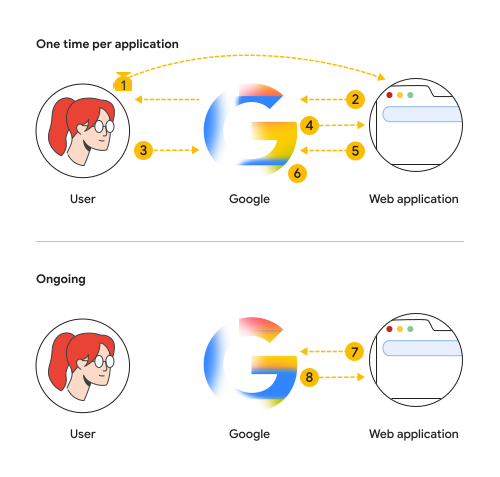
مرة واحدة لكل تطبيق
يريد المستخدم الوصول إلى تطبيق ويب.
يعيد تطبيق الويب توجيه المستخدم إلى صفحة Google التي تطلب منه منح المستخدم إذن الوصول إلى التطبيق.
يخبر المستخدم Google بأنّه يمنح تطبيق الويب إذن الوصول إلى بياناته على Google Workspace (مثل جهات الاتصال أو أحداث "تقويم Google").
ترسل Google رمز تفويض إلى تطبيق الويب.
يرسل تطبيق الويب رمز التفويض وبيانات اعتماد العميل إلى Google ويتلقّى رمزًا مميزًا جديدًا.
تسجِّل Google أن تطبيق الويب هذا لديه إذن وصول من خلال الرمز المميز الصادر. ويمكن للمشرف أو المستخدم إبطال هذا الرمز المميّز لاحقًا. بالإضافة إلى ذلك، عندما يتم تغيير كلمة مرور المستخدم، سيتم إبطال هذا الرمز المميز تلقائيًا.
مستمر
المستخدم: لا يتطلّب بروتوكول OAuth أي معلومات إضافية من المستخدم. ملاحظة: يمكن للمستخدم أو المشرف
إبطال التفويض لتطبيق الويب في أي وقت.
يطلب تطبيق الويب إذن الوصول إلى بيانات المستخدم ويقدم رمزًا مميزًا كتفويض. إذا انتهت صلاحية الرمز المميّز، يطلب تطبيق الويب من Google إعادة تحميل الرمز المميّز.
تتحقّق Google من صحة الرمز المميّز. إذا تم التحقّق من صحة الطلب، ستعرض Google البيانات.
بروتوكول OAuth الثنائي
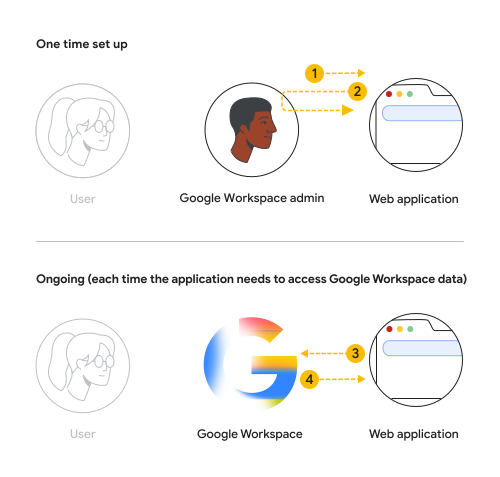
الإعداد مرة واحدة
يثبّت المشرف تطبيق الويب ويمنحه حق الوصول إلى بروتوكول OAuth الثنائي. يحدّد هذا النطاق بيانات المستخدمين التي يمكن لتطبيق الويب الوصول إليها في النطاق (مثل جهات الاتصال أو حدث في "تقويم Google").
تتم مصادقة تطبيق الويب لدى Google ويتم إصدار رمز دخول بواسطة Google.
مستمر (في كلّ مرّة يحتاج فيها التطبيق إلى الوصول إلى بيانات Google Workspace)
يرسل تطبيق الويب الرمز المميز للمصادقة إلى Google، لطلب بيانات المستخدم (مثل جهات الاتصال أو أحداث "تقويم Google").
تتحقّق Google مما إذا كان التطبيق لديه إذن بالوصول إلى البيانات المطلوبة لهذا المستخدم. إذا كان التطبيق لديه إذن الوصول، تُجري Google أي تحديثات مطلوبة وتعرض البيانات المطلوبة.
تاريخ التعديل الأخير: 2026-10-23 (حسب التوقيت العالمي المتفَّق عليه)
[[["يسهُل فهم المحتوى.","easyToUnderstand","thumb-up"],["ساعَدني المحتوى في حلّ مشكلتي.","solvedMyProblem","thumb-up"],["غير ذلك","otherUp","thumb-up"]],[["لا يحتوي على المعلومات التي أحتاج إليها.","missingTheInformationINeed","thumb-down"],["الخطوات معقدة للغاية / كثيرة جدًا.","tooComplicatedTooManySteps","thumb-down"],["المحتوى قديم.","outOfDate","thumb-down"],["ثمة مشكلة في الترجمة.","translationIssue","thumb-down"],["مشكلة في العيّنات / التعليمات البرمجية","samplesCodeIssue","thumb-down"],["غير ذلك","otherDown","thumb-down"]],["تاريخ التعديل الأخير: 2026-10-23 (حسب التوقيت العالمي المتفَّق عليه)"],[],[]]