OAuth-alternativ i Google Workspace
Stay organized with collections
Save and categorize content based on your preferences.
3-sidig OAuth
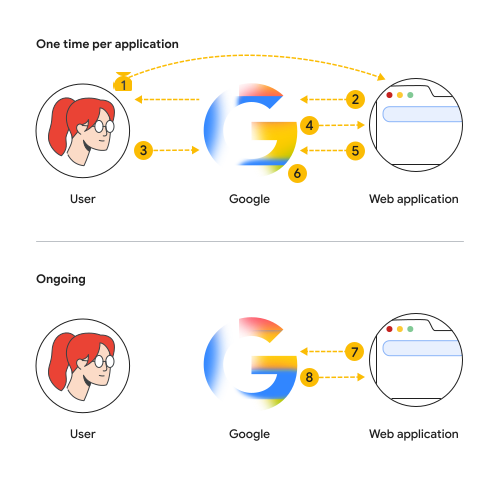
En gång per app
Användaren vill ha åtkomst till webbapplikationen.
Webbapplikationen omdirigerar användaren till en Google-sida där användaren ombeds att ge applikationen åtkomst.
Användaren berättar för Google att hen ger webbappen åtkomst till sin Google Workspace-data (till exempel kontakter eller Google Kalender-händelser).
Google skickar en auktoriseringskod till webbapplikationen.
Webbappen skickar auktoriseringskoden och klientuppgifterna till Google och får en ny token.
Google registrerar vilken webbapp som har åtkomst via den utfärdade token. Administratören eller användaren kan återkalla token senare. När användarens lösenord ändras återkallas även denna token automatiskt.
Pågår
Användare: OAuth kräver ingen ytterligare information från användaren. Obs! Användaren eller administratören
kan när som helst återkalla auktoriseringen till webbappen.
Webbappen begär åtkomst till användarens data och presenterar en token som auktorisering. Om token har löpt ut begär webbappen att Google uppdaterar token.
Google kontrollerar att token är äkta. Om det stämmer returnerar Google datan.
Tvådelad OAuth
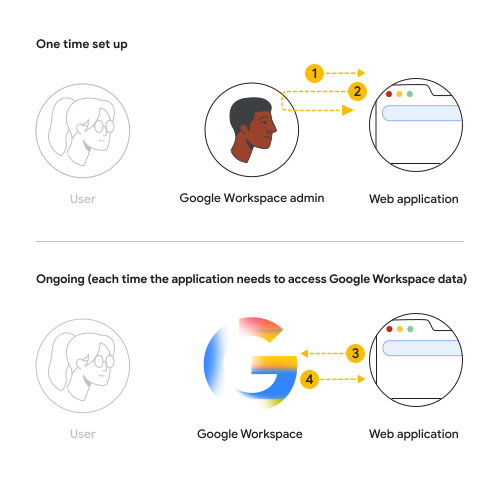
Engångskonfiguration
Administratören installerar webbappen och ger den OAuth-åtkomst med två ben. Detta definierar omfattningen av vilken användardata webbappen kan komma åt för domänen (till exempel kontakter eller Google Kalender-händelser).
Webbapplikationen autentiseras till Google och får en åtkomsttoken från Google.
Fortlöpande (varje gång appen behöver åtkomst till Google Workspace-data)
Webbappen skickar en autentiseringstoken till Google och begär användarens data (till exempel kontakter eller Google Kalender-händelser).
Google kontrollerar om appen har åtkomst till den begärda datan för användaren. Om appen har åtkomst gör Google de begärda uppdateringarna och returnerar den begärda datan.
[[["Easy to understand","easyToUnderstand","thumb-up"],["Solved my problem","solvedMyProblem","thumb-up"],["Other","otherUp","thumb-up"]],[["Missing the information I need","missingTheInformationINeed","thumb-down"],["Too complicated / too many steps","tooComplicatedTooManySteps","thumb-down"],["Out of date","outOfDate","thumb-down"],["Translation issue","translationIssue","thumb-down"],["Samples / code issue","samplesCodeIssue","thumb-down"],["Other","otherDown","thumb-down"]],["Last updated 2026-10-11 UTC."],[],[]]