

Deze pagina is voor Cloud Directory Sync. Als u Google Cloud Directory Sync (GCDS) gebruikt, gaat u naar GCDS. Cloud Directory Sync is op dit moment in openbare bèta.
Hieronder vindt u veelgestelde vragen over het instellen en uitvoeren van een synchronisatie met Directory Sync.
Algemeen | Gebruikers en groepen synchroniseren | Active Directory | Azure Active Directory
Instellen
Moet ik overstappen van Google Cloud Directory Sync naar Directory Sync?
Als u alleen gebruikers en groepen synchroniseert, voldoet Cloud Directory Sync misschien aan uw vereisten.
Als u naast gebruikers en groepen ook objecten synchroniseert (bijvoorbeeld Google Workspace-licenties of gedeelde contacten), kunt u overwegen Cloud Directory Sync te gebruiken voor het synchroniseren van gebruikers en groepen en GCDS te gebruiken voor de andere objecten. Als u echter zowel gebruikers als groepen synchroniseert, moet u voor beide dezelfde synchronisatietool gebruiken.
Ga naar Directory Sync vergelijken met GCDS voor meer informatie.
Kan ik Cloud Directory Sync gebruiken om gebruikers en groepen te synchroniseren en GCDS om gedeelde contacten te synchroniseren?
Ja. U kunt Cloud Directory Sync gebruiken om gebruikers en groepen te synchroniseren en GCDS om andere objecten te synchroniseren, zoals gedeelde contacten. We raden u aan één tool te gebruiken om gebruikers en groepen te synchroniseren.
Kan ik Directory Sync instellen om wachtwoorden te synchroniseren?
Nee, Cloud Directory Sync kan geen gebruikerswachtwoorden synchroniseren vanuit externe directory's.
Waarom heb ik een serviceaccount?
De eerste keer dat u naar de pagina Directorysynchronisatie in de Google Beheerdersconsole gaat, wordt er automatisch een serviceaccount met de rol Directorybeheerder gemaakt in een intern Google Cloud-project.
Directory Sync gebruikt dit account om toegang te krijgen tot uw Google Cloud Directory-gegevens. U kunt het account niet bekijken of beheren. Bij daaropvolgende bezoeken aan de pagina Cloud Directory Sync worden er geen extra accounts gemaakt.
U kunt in de tool voor beveiligingsonderzoek nagaan wanneer iemand zich toegang heeft verschaft tot het account. Controleer Gebeurtenissen in het beheerderslogboek voor meer informatie.

Gebruikers en groepen synchroniseren
Wat gebeurt er als een synchronisatie niet automatisch wordt uitgevoerd?
Je hoeft niets te doen.
Cloud Directory Sync probeert het proces minimaal 7 dagen na de laatste geslaagde synchronisatie opnieuw uit te voeren. Er wordt minstens 9 keer geprobeerd de synchronisatie opnieuw te starten voordat het proces wordt geannuleerd.
Kan ik de naam van een externe directorygroep wijzigen?
Ja, u kunt de naam van een externe directorygroep wijzigen. U moet een paar extra stappen uitvoeren als u een synchronisatie heeft uitgevoerd nadat u de groep heeft toegevoegd in het gedeelte Gebruikersbereik van Directory Sync met de optie Gebruiker opschorten in Google-directory aangevinkt. Volg in dat geval de instructies hieronder om de groepsnaam te wijzigen.
Opmerking: Als het bovenstaande scenario niet van toepassing is op uw configuratie, kunt u de naam van de externe directorygroep wijzigen zonder dat u deze extra stappen hoeft uit te voeren.
- Zet de synchronisatie uit.
Zie Een synchronisatie activeren of deactiveren voor meer informatie.
- Klik op de pagina Directorygegevens naast Gebruikerssynchronisatie op Bewerken
 .
- Vul de nieuwe groepsnaam in en sla de synchronisatieconfiguratie op.
- Wijzig de naam van de groep in uw externe directory.
- Verwijder in Directory Sync onder Gebruikersbereik de oude groepsnaam en sla de synchronisatieconfiguratie op.
Wat gebeurt er met gebruikers als een groep wordt verwijderd uit de externe directory?
Als een groep die is gedefinieerd in het gebruikersbereik wordt verwijderd uit de externe directory, blijft de gebruiker in Google Cloud Directory actief of opgeschort na een synchronisatie, afhankelijk van uw instelling voor Uitschrijving. Dit blijft zo totdat u de groep uit het bereik van de synchronisatie verwijdert.
Als u de groep verwijdert uit de externe directory en deze weer toevoegt met dezelfde naam, synchroniseert Directory Sync de groep alsof het een nieuwe groep is (omdat de groep een nieuwe groeps-ID heeft).
Zie Gebruikers opschorten die niet in de externe directory staan voor meer informatie.
Kan ik gebruikers synchroniseren met een secundair domein?
Ja, u kunt Cloud Directory Sync gebruiken om gebruikers te synchroniseren met een secundair domein.
Zorg dat de e-mailadressen van de gebruikers in de externe directory overeenkomen met uw secundaire domeinnaam. Als u geen wijzigingen wilt aanbrengen in uw bestaande e-mailkenmerk, gebruikt u een ander kenmerk en wijst u dat toe bij het instellen van de gebruikerssynchronisatie. Tijdens een synchronisatie maakt Directory Sync de gebruikers aan in de Google Cloud-directory met uw secundaire domein als het primaire e-mailadres.
Zie De domeinnaam vervangen voor gesynchroniseerde gebruikers voor meer informatie.
Kan ik Google-gebruikers met beheerdersrechten synchroniseren?
Nee. Directorysynchronisatie synchroniseert geen gegevens voor beheerders in Google Workspace.
Als u beheerders wilt synchroniseren, raden we u aan Google Cloud Directory Sync te gebruiken. Ga naar Over Google Cloud Directory Sync voor meer informatie.
Kan ik geneste groepen synchroniseren?
Ja, u kunt geneste groepen synchroniseren als u Cloud Directory Sync gebruikt. Ga naar Groepssynchronisatie instellen voor de stappen.
Active Directory
Kan ik de VPC-toegangsconnector maken in een afzonderlijk project?
We raden u aan de Virtual Private Cloud (VPC)-toegangsconnector te maken in hetzelfde project als Cloud VPN of Cloud Interconnect om de netwerkconfiguratie te vereenvoudigen. Als u de VPC-toegangsconnector in een ander project wilt maken, gebruikt u Gedeelde VPC. Zie Overzicht van gedeelde VPC voor meer informatie.
Hoe deel ik de Base DN in bij het instellen van een synchronisatie?
Uw LDAP-server gebruikt de Base DN als uitgangspunt bij het zoeken naar directoryobjecten, zoals gebruikers en groepen. Hoe kleiner het bereik van de Base DN, hoe beter de prestaties bij het zoeken.
Voorbeelden
| Type Base DN-zoekopdracht | Voorbeeld | Opmerkingen |
|---|---|---|
| Geef de Base DN op het hoogste niveau op | dc=example, dc=com | Zoekt in alle objecten in de directory. De zoekprestaties kunnen laag zijn. |
| Geef een organisatie-eenheid op | ou=sales, dc=example, dc=com |
Zoekt naar alle objecten onder een organisatie-eenheid. |
|
Een zoekopdracht naar gebruikers invoeren |
cn=Users, dc=example, dc=com |
Zoekt alle gebruikers in de directory. |
We raden u aan de kenmerken objectClass en objectQuery te gebruiken om uw zoekopdracht verder te verfijnen. Zie Filteren op objectCategory en objectClass voor meer informatie.
Gerelateerde onderwerpen
Kan ik synchroniseren vanuit meerdere AD-verbindingen?
Ja, u kunt maximaal 50 AD-verbindingen maken. Het AD-domein moet uniek zijn voor elke verbinding.
Hoe kan ik de zoekprestaties met mijn LDAP-zoekopdrachten verbeteren?
Als u de zoekprestaties wilt verbeteren, doet u het volgende:
- Base DN: Pas de Base DN aan om deze zo specifiek mogelijk te maken. Als uw gebruikers of groepen zich bijvoorbeeld in een organisatie-eenheidstructuur bevinden, gebruikt u de zoekopdracht om te verwijzen naar de bovenliggende organisatie-eenheid in plaats van de organisatie-eenheid op het hoogste niveau. Als u dit doet, wordt de LDAP-zoekopdracht uitgevoerd in de specifieke organisatie-eenheidstructuur in plaats van in de hele directory.
- Bereik: Denk na over het hiërarchieniveau dat is opgenomen in de LDAP-zoekopdracht.
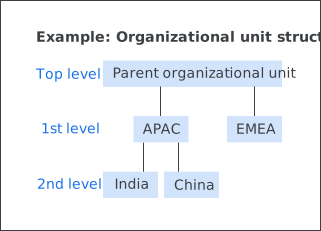
In dit voorbeeld is de organisatie-eenheidstructuur verdeeld in regio's (1e niveau) en landen (2e niveau). Als uw gebruikers en groepen zich in de APAC-organisatie-eenheid bevinden, stelt u het bereik van de LDAP-zoekopdracht in op Eén niveau, zodat alleen in de APAC-eenheid wordt gezocht (en niet in de organisatie-eenheden op het 2e niveau). Als u ook in de organisatie-eenheden op het 2e niveau wilt zoeken, stelt u het bereik in op Substructuur.
Gerelateerde onderwerpen
Azure Active Directory
Is er een limiet voor het aantal Azure Active Directory-verbindingen dat ik kan synchroniseren?
Ja, u kunt maar 1 Microsoft Azure Active Directory-verbinding toevoegen.
Hoeveel groepen kan ik toevoegen onder het gebruikers- en groepsbereik?
- Gebruikersbereik: 2000 groepen (met een tekenlimiet van 100.000 tekens in totaal voor alle groepen)
- Groepsbereik: 400 groepen (met een tekenlimiet van 17.000 tekens in totaal voor alle groepen)
Google, Google Workspace en gerelateerde merken en logo's zijn handelsmerken van Google LLC. Alle andere bedrijfs- en productnamen zijn handelsmerken van de bedrijven waarmee ze in verband worden gebracht.