

Jeśli używasz logowania jednokrotnego SAML z Google jako dostawcą tożsamości, niektóre aplikacje dostawcy usług wymagają, aby w odpowiedzi SAML były zawarte informacje o członkostwie użytkownika w grupie.
Informacje o członkostwie w grupie możesz dodać na stronie mapowania atrybutów, która jest dostępna podczas konfigurowania wstępnie zintegrowanych aplikacji SAML lub niestandardowej aplikacji SAML.
Zasady, o których trzeba pamiętać
- Liczba nazw grup, które można uwzględnić w odpowiedzi SAML, jest ograniczona do 75.
- Jeśli zmienisz nazwę grupy (w konsoli administracyjnej lub przez interfejs API konsoli administracyjnej), musisz wpisać nową nazwę w polu Członkostwo w grupie – tylko wówczas zostanie ona wysłana w odpowiedzi SAML.
Przykłady mapowania
Informacje o członkostwie w grupie, które są wysyłane w odpowiedzi SAML dla konkretnego użytkownika, zależą od jego członkostwa w grupach oraz struktury grup w Twojej domenie, np. od tego, jak grupy są zagnieżdżone.
Załóżmy, że podczas konfiguracji w polu Członkostwo w grupach wpisano nazwy grup Group-1 i Group-2, jak pokazano poniżej:
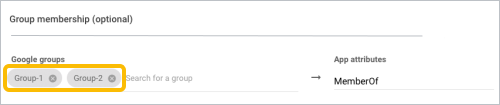
Jeśli skonfigurowane grupy to Grupa 1 i Grupa 2, w tabeli poniżej pokazujemy, jak wyniki różnią się w zależności od członkostwa w grupie:
| Jeśli użytkownik należy do: | Odpowiedź SAML wysyła: |
|---|---|
| 50 grup, w tym do Grupy-1, ale nie do Grupy-2 | Grupa 1 |
| Grupy-2, przy czym Grupa-2 jest częścią Grupy-1 | Grupa-1 i Grupa-2 |
| Grupy-3, przy czym Grupa-3 jest częścią Grupy-1 | Grupa 1 |
| Grupy-1 i Grupy-2, przy czym Grupa-2 jest członkiem Grupy-1 | Grupa-1 i Grupa-2 |