
การลงทะเบียนอุปกรณ์ HP Dimension ในคอนโซลผู้ดูแลระบบของ Google ต้องใช้บัญชี Google Workspace ที่มีสิทธิ์ของผู้ดูแลระบบ เนื่องจาก การลงชื่อเข้าใช้เป็นส่วนหนึ่งของขั้นตอนการลงทะเบียนหลังการติดตั้ง
ในฐานะผู้ดูแลระบบไอที คุณสามารถอยู่กับผู้ให้บริการติดตั้งระบบ A/V (AVI) เพื่อลงชื่อเข้าใช้ หรือจะให้บัญชีแก่ผู้ให้บริการติดตั้งระบบเพื่อใช้ลงทะเบียนอุปกรณ์ก็ได้ ไม่ว่าจะในกรณีใด บัญชีที่ใช้ลงชื่อเข้าใช้ต้องมีสิทธิ์อย่างน้อยต่อไปนี้
- ลงทะเบียนฮาร์ดแวร์ของ Meet (Google Beam สำหรับ Meet)
- ลงทะเบียนฮาร์ดแวร์ของ Google Beam (Google Beam สำหรับ Zoom)
คู่มือนี้จะช่วยให้คุณทราบข้อกังวลด้านความปลอดภัยที่เกี่ยวข้องกับการตั้งค่าบัญชีผู้ดูแลระบบสำหรับ AVI หากคุณเลือกให้ AVI ลงทะเบียนอุปกรณ์
ผู้ให้บริการข้อมูลประจำตัวบุคคลที่สามและนโยบายด้านความปลอดภัย
การลงทะเบียนอุปกรณ์เป็นสถานการณ์การตรวจสอบสิทธิ์ที่มักขัดแย้งกับ นโยบายความปลอดภัยขององค์กร HP Dimension จะ "ไม่รู้จัก" และ "ไม่น่าเชื่อถือ" จนกว่ากระบวนการลงทะเบียนจะเสร็จสมบูรณ์ ซึ่งแตกต่างจากแล็ปท็อปที่มีการจัดการ นอกจากนี้ เนื่องจากการเข้าสู่ระบบของผู้ให้บริการผสานรวมต้องเริ่มต้นจากอุปกรณ์ในฐานะผู้ให้บริการ โฟลว์การตรวจสอบสิทธิ์ที่กำหนดให้เข้าสู่ระบบโดยเริ่มต้นที่ผู้ให้บริการ ข้อมูลประจำตัวที่ไม่ใช่ของ Google จะใช้งานไม่ได้ เว้นแต่บัญชีผู้ดูแลระบบของผู้ให้บริการผสานรวมจะมีข้อยกเว้นด้านนโยบาย
ดังนั้นการตั้งค่าบัญชีผู้ดูแลระบบนี้จึงมีข้อกำหนดที่แตกต่างกันตามนโยบายความปลอดภัยขององค์กร
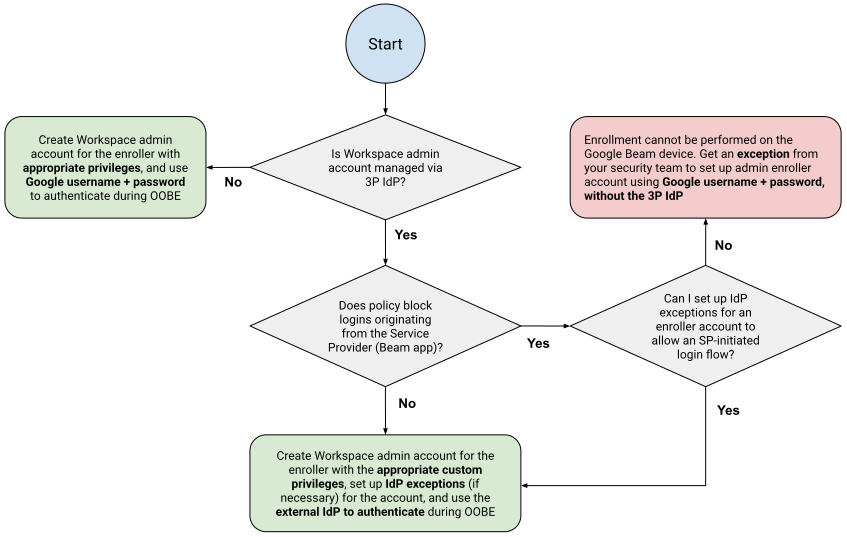
- ไม่ว่าการลงชื่อเข้าใช้ Google Workspace จะผ่านผู้ให้บริการข้อมูลประจำตัว (IdP) ของบุคคลที่สาม (3P) เช่น Okta หรือไม่ก็ตาม
- ไม่ว่านโยบายขององค์กรจะกำหนดให้การเข้าสู่ระบบ IdP ของบุคคลที่สามต้องมาจาก IdP แทนที่จะมาจากแอปการลงทะเบียน Beam (ผู้ให้บริการ) หรือไม่ก็ตาม
- หากเป็นไปได้ ให้สร้างข้อยกเว้นสำหรับบัญชี
แผนผังการไหลต่อไปนี้แสดงทรัพยากร Dependency ระหว่างปัจจัยเหล่านี้
ข้อกำหนดเบื้องต้นของ Google Workspace
คุณต้องมี Google Workspace รุ่นที่มีโดเมนที่ยืนยันแล้ว หากต้องการ สร้างบทบาทที่กำหนดเอง คุณจะต้องมีรุ่น Enterprise Standard เป็นอย่างน้อย ดูข้อมูลเพิ่มเติมได้ที่ข้อกำหนดของ HP Dimension ที่ใช้ Google Beam
นโยบายความปลอดภัยขององค์กรอาจกำหนดให้ตั้งค่าบัญชีผู้ใช้ Workspace ด้วย SAML SSO ในกรณีนี้ คุณต้องป้อน URL หน้าลงชื่อเข้าใช้ รหัสเอนทิตี และอัปโหลดใบรับรองการยืนยันของ IdP ในคอนโซลผู้ดูแลระบบของ Google ภายในความปลอดภัย  การตรวจสอบสิทธิ์
SSO ด้วย IdP บุคคลที่สาม โปรดดูข้อมูลอ้างอิงที่ตั้งค่า SSO ด้วย IdP ของบุคคลที่สาม
สร้างบัญชีการลงทะเบียนโดยเฉพาะ
หากเลือกให้ AVI ลงทะเบียนอุปกรณ์ เราขอแนะนำให้สร้าง
บัญชีผู้ลงทะเบียนเฉพาะ เช่น enrollment@<yourdomain>.com แทน
บัญชีผู้ดูแลระบบส่วนตัวที่เชื่อมโยงกับผู้ติดตั้งระบบแต่ละราย
- ตัวเลือกโดยตรง: สร้างบัญชีผู้ใช้จาก คอนโซลผู้ดูแลระบบของ Google
- ตัวเลือก IdP: สร้างบัญชีผู้ใช้ใน IdP และใช้ Directory Sync หรือ การจัดสรร SCIM (มีใน Okta/Azure) เพื่อซิงค์กับ Google โดยอัตโนมัติเพื่อให้พร้อมใช้งาน SSO ดูข้อมูลเพิ่มเติมได้ที่Directory Sync กับ GCDS
ไม่ว่าจะด้วยวิธีใด คุณจะต้องรวบรวมข้อมูลเข้าสู่ระบบจากแหล่งที่มาเดิมของบัญชี (คอนโซลผู้ดูแลระบบของ Google หรือ IdP) เพื่อมอบให้ผู้ผสานรวม จากนั้นคุณต้องให้สิทธิ์ผู้ดูแลระบบที่จำเป็นแก่บัญชีผู้ลงทะเบียน เพื่อลงทะเบียนอุปกรณ์ HP Dimension
คลิกแท็บที่สอดคล้องกับใบอนุญาตของคุณ
Google Beam for Meet
หากต้องการมอบหมายสิทธิ์ คุณควรสร้างบทบาทของผู้ดูแลระบบที่กำหนดเองโดยทำดังนี้
- ทำตามวิธีการในหัวข้อสร้าง แก้ไข และลบบทบาทของผู้ดูแลระบบที่กำหนดเอง
- ในขั้นตอนการเลือกรายการชื่อสิทธิ์ ให้เลือกช่องลงทะเบียน ฮาร์ดแวร์ของ Google Meet
Google Beam สำหรับ Zoom
หากต้องการมอบหมายสิทธิ์ คุณควรสร้างบทบาทของผู้ดูแลระบบที่กำหนดเองโดยทำดังนี้
- ทำตามวิธีการในหัวข้อสร้าง แก้ไข และลบบทบาทของผู้ดูแลระบบที่กำหนดเอง
- ในขั้นตอนการเลือกรายการชื่อสิทธิ์ ให้เลือกช่องลงทะเบียน อุปกรณ์ Beam
กำหนดค่าข้อยกเว้นด้านความปลอดภัย
ผู้ให้บริการข้อมูลประจำตัวอาจมีนโยบายด้านความปลอดภัยที่บล็อกลักษณะการทำงานเฉพาะ ที่จำเป็นสำหรับการลงทะเบียน หากเป็นเช่นนั้น ให้กำหนดค่าหรือขอข้อยกเว้นต่อไปนี้ ซึ่งกำหนดขอบเขตไว้เฉพาะบัญชีผู้ลงทะเบียน
อนุญาตการเข้าสู่ระบบที่ "SP เริ่มต้น"
- ปัญหา: การลงทะเบียนอุปกรณ์จะเริ่มที่อุปกรณ์จริง (ผู้ให้บริการ) ไม่ใช่แดชบอร์ด IdP IdP บางรายการจะบล็อกคำขอเข้าสู่ระบบที่ "ไม่พึงประสงค์" ซึ่งไม่ได้มาจากพอร์ทัลของตน
- แก้ไข: ในการตั้งค่าแอป Google Workspace ของ IdP ให้ตรวจสอบว่านโยบายอนุญาตคำขอ SAML ที่เริ่มต้นโดยผู้ให้บริการ (SP-Initiated) สำหรับผู้ใช้ที่ลงทะเบียน
ข้ามการตรวจสอบ "ความน่าเชื่อถือของอุปกรณ์" และ "การปฏิบัติตามข้อกำหนด"
- ปัญหา: อุปกรณ์ HP Dimension ใหม่ยังไม่มีใบรับรองการจัดการหรือโปรไฟล์ MDM หากนโยบายกำหนดให้อุปกรณ์ต้อง "เป็นไปตามข้อกำหนด" หรือ "เข้าร่วมแบบไฮบริด แล้ว" การลงทะเบียนจะล้มเหลว
- แก้ไข: เพิ่มการยกเว้นหรือข้อยกเว้นในการเข้าถึงแบบมีเงื่อนไขหรือ
นโยบายการตรวจสอบสิทธิ์ โดยทำดังนี้
- ยกเว้นบัญชีผู้ลงทะเบียนจากข้อกำหนด "การปฏิบัติตามข้อกำหนดของอุปกรณ์" หรือ "อุปกรณ์ที่จัดการ"
- อนุญาตให้ผู้ลงทะเบียนลงชื่อเข้าใช้จากอุปกรณ์ "ใดก็ได้" หรืออุปกรณ์ "ที่ไม่รู้จัก"
ปิดใช้การตรวจสอบ "คำขอที่ลงนาม"
- ปัญหา: โดยค่าเริ่มต้น Google Workspace จะไม่ลงนามในคำขอการตรวจสอบสิทธิ์ SAML เริ่มต้นแบบดิจิทัล หาก IdP คาดหวังคำขอที่ลงนาม (พบบ่อยในการกำหนดค่า SAML ที่กำหนดเองและ ADFS) ระบบจะตัดการเชื่อมต่อ
- แก้ไข: ในการตั้งค่า SAML ขั้นสูงของ IdP สำหรับแอป Google Workspace ให้ตรวจสอบว่าได้ปิดใช้หรือยกเลิกการเลือก "ตรวจสอบ AuthnRequest ที่ลงชื่อ" (หรือ "ต้องมีคำขอที่ลงชื่อ")
IdP ควรอนุญาตให้คุณใช้การตั้งค่าเหล่านี้กับบัญชีผู้ลงทะเบียนเท่านั้น โดยไม่ส่งผลต่อนโยบายความปลอดภัยสำหรับส่วนอื่นๆ ขององค์กร
ยืนยันบัญชี
ก่อนกำหนดเวลาการผสานรวม ให้ยืนยันบัญชีโดยทำดังนี้
- เปิดหน้าต่างเบราว์เซอร์ในโหมดไม่ระบุตัวตนหรือแบบส่วนตัว
- ไปที่คอนโซลผู้ดูแลระบบของ Google
- ป้อนอีเมลผู้ลงทะเบียนเมื่อได้รับข้อความแจ้งให้เข้าสู่ระบบ
- สำเร็จ: ระบบจะเปลี่ยนเส้นทางคุณไปยัง IdP และอนุญาตให้คุณลงชื่อเข้าใช้ และกลับไปที่คอนโซลผู้ดูแลระบบของ Google ได้สำเร็จ
- ไม่สำเร็จ: หากข้อผิดพลาด "การเข้าถึงถูกปฏิเสธ" หรือ "403" จาก IdP ปรากฏขึ้น แสดงว่าความน่าเชื่อถือของอุปกรณ์หรือการยกเว้นนโยบายไม่ทำงาน หรือทำงานไม่ถูกต้อง