
在 Google 管理控制台中注册 HP Dimension 设备需要具有管理员权限的 Google Workspace 账号,因为登录是安装后注册流程的一部分。
作为 IT 管理员,您可以与音频/视频集成商 (AVI) 一起登录,也可以向集成商提供一个可用于注册设备的账号。无论哪种情况,用于登录的账号都必须至少具有以下权限:
- 注册 Meet 设备(Google Beam for Meet)
- 注册 Google Beam 设备 (Google Beam for Zoom)
本指南可帮助您了解在为 AVI 设置管理员账号时涉及的安全问题(如果您选择让 AVI 注册设备)。
第三方身份提供方和安全政策
设备注册是一种身份验证场景,通常与企业安全政策相冲突。与受管理的笔记本电脑不同,在注册流程完成之前,HP Dimension 是“未知”且“不受信任”的。此外,由于集成商登录必须从设备(作为服务提供商)开始,因此需要从非 Google 身份提供商开始登录的身份验证流程将无法正常运行,除非集成商的管理员账号具有政策例外情况。
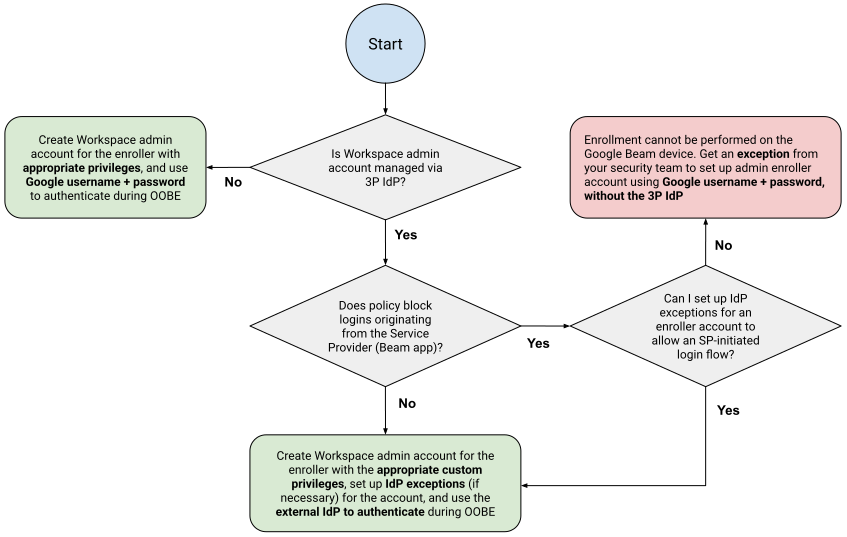
因此,设置此管理员账号的依赖项因组织的安全政策而异:
- Google Workspace 登录是否通过 Okta 等第三方 (3P) 身份提供方 (IdP) 进行
- 组织政策是否要求 3P IdP 登录源自 IdP 而不是 Beam 注册应用(服务提供方)
- 如果可以,是否可以为该账号创建例外情况
以下流程图说明了这些因素之间的依赖关系。
Google Workspace 前提条件
您必须拥有经过验证的网域,才能使用 Google Workspace 版本。如需创建自定义角色,您至少需要拥有 Enterprise Standard 版。如需了解详情,请参阅 HP Dimension with Google Beam 要求。
您的公司安全政策可能要求为 Workspace 用户账号设置 SAML SSO。在这种情况下,您需要在 Google 管理控制台中依次前往安全性  身份验证
使用第三方身份提供商进行单点登录,然后输入 IdP 的登录页面网址、实体 ID,并上传其验证证书。如需了解详情,请参阅设置采用第三方身份提供商的单点登录 (SSO)。
创建专用注册账号
如果您选择让 AVI 注册设备,建议您创建一个专用注册账号(例如 enrollment@<yourdomain>.com),而不是与个人集成商关联的个人管理员账号。
- 直接方法:在 Google 管理控制台中创建用户账号。
- IdP 选项:在 IdP 中创建用户账号,并使用 Directory Sync 或 SCIM 预配(在 Okta/Azure 中提供)自动与 Google 同步,以便为 SSO 做好准备。如需了解详情,请参阅 Directory Sync 与 GCDS。
无论采用哪种方式,您都需要从账号的原始来源(Google 管理控制台或 IdP)收集凭据,然后提供给集成商。接下来,您需要为注册账号授予必要的管理员权限,以便注册 HP Dimension 设备。
点击与您的许可对应的标签页。
Google Beam for Meet
如需分配权限,您应创建自定义管理员角色:
- 按照创建、修改和删除自定义管理员角色中的说明操作。
- 在选择权限名称列表的步骤中,勾选注册 Google Meet 硬件复选框。
Google Beam for Zoom
如需分配权限,您应创建自定义管理员角色:
- 按照创建、修改和删除自定义管理员角色中的说明操作。
- 在选择权限名称列表的步骤中,勾选注册 Beam 设备复选框。
配置安全例外情况
您的身份提供方可能具有安全政策,会阻止注册所需的特定行为。如果是,请配置或请求以下仅限注册账号的例外情况:
允许“SP 发起的”登录
- 问题:设备注册从实体设备(服务提供商)开始,而不是从您的 IdP 控制台开始。某些 IdP 会阻止并非源自其门户的“未经请求”的登录请求。
- 修复:在 IdP 的 Google Workspace 应用设置中,确保该政策允许注册用户发起服务提供方发起的 (SP-Initiated) SAML 请求。
绕过“设备信任”和“合规性”检查
- 问题:新的 HP Dimension 设备尚未获得管理证书或 MDM 配置文件。如果您的政策要求设备“合规”或“已加入混合模式”,注册将会失败。
- 修正:在条件访问或身份验证政策中添加排除项或例外项:
- 从“设备合规性”或“受管理的设备”要求中排除注册者账号。
- 允许注册者通过“任何”设备或“未知”设备登录。
停用“已签名请求”验证
- 问题:默认情况下,Google Workspace 不会对初始 SAML 身份验证请求进行数字签名。如果您的 IdP 需要签名请求(在自定义 SAML 配置和 ADFS 中很常见),则会断开连接。
- 修复:在 Google Workspace 应用的 IdP 高级 SAML 设置中,确保“验证已签名的 AuthnRequest”(或“要求已签名的请求”)处于停用状态或未选中。
您的 IdP 应允许您仅将这些设置应用于注册者账号,而不会影响组织其余人员的安全政策。
验证账号
在安排集成商之前,请验证账号:
- 打开无痕式或私密浏览器窗口。
- 前往 Google 管理控制台。
- 在系统提示登录时,输入注册者的电子邮件地址。
- 成功:您应重定向到 IdP,获准登录,并成功返回 Google 管理控制台。
- 失败:如果出现来自身份提供方的“访问遭拒”或“403”错误,则表示设备信任或政策排除处于非活动状态或无法正常运行。