 Google 會運用 AI 技術將內容翻譯成你偏好的語言,但可能會出錯。
強制執行 Google Workspace 的 IP 鎖定功能
透過集合功能整理內容
你可以依據偏好儲存及分類內容。
您可以指定網域內的 IP 位址或位址範圍,只允許來自這些位址的郵件。這項功能有時也稱為「IP 鎖定」。
IP 鎖定功能可讓您執行下列操作:
- 將特定網域的所有連入流量加入許可清單
- 手動定義允許的 IP 範圍,藉此防範假冒行為
如果網域沒有寄件者政策架構 (SPF) 記錄,或使用第三方應用程式代表網域傳送郵件,IP 鎖定功能就非常實用。
您可以利用「內容規範」設定來配置 IP 鎖定功能。設定 IP 鎖定功能需要 3 個步驟:
- 新增網域
- 定義允許的 IP 範圍
- 設定正確的處理方式和未傳遞回條 (NDR)
如要瞭解如何設定內容規範規則,請參閱這篇文章。
步驟 1:新增網域
-
在 Google 管理控制台中,依序點選「選單」圖示 
 「應用程式」圖示
 「Google Workspace」「Gmail」「法規遵循」。
必須具備 Gmail 設定管理員權限。
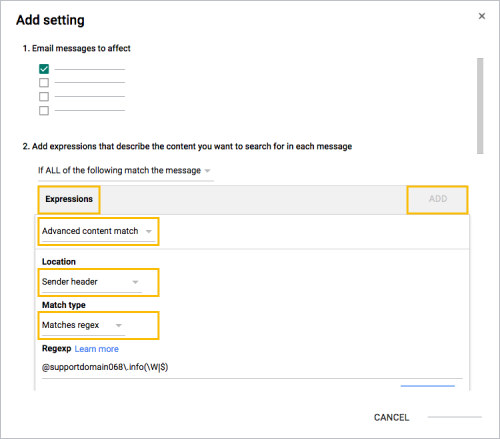
- 捲動至「內容規範」,然後按一下「設定」或「新增其他規則」。
- 在「受影響的電子郵件」下方,選取 [內送]。
- 從選單中選取 [如果郵件符合下列所有條件]。
- 在「運算式」部分中,按一下 [新增]。
- 按一下選單中的「進階內容比對」。
- 在 [位置] 選單中按一下 [寄件者標頭]。
- 在 [比對類型] 選單中按一下 [與規則運算式相符]。
- 輸入要啟用 IP 鎖定的網域名稱,格式為 @domain.com(\W|$),例如:@google.com(\W|$)
- 按一下「儲存」。
- 請保持開啟「內容法規遵循」設定,以便在下方新增其他運算式。
步驟 2:定義允許的 IP 範圍
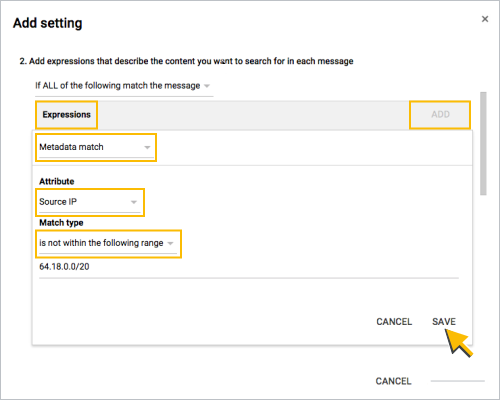
- 在「運算式」部分中,按一下 [新增]。
- 在選單中按一下 [中繼資料比對]。
- 在 [屬性] 選單中按一下 [來源 IP]。
- 在「比對類型」選單中,按一下「來源 IP『不是』
下列範圍內」。
在選單底下的欄位中,輸入要比對的 IP 位址。
注意:這個欄位只接受 CIDR 格式的範圍和個別 IP 位址。每個運算式只能輸入一個範圍,如步驟 7 的範例所示。如要新增其他範圍,請按一下「新增」,新增其他運算式,然後重複上述步驟。
按一下「儲存」。
請勿關閉「內容法規遵循」設定,以便繼續執行下方的步驟 3。
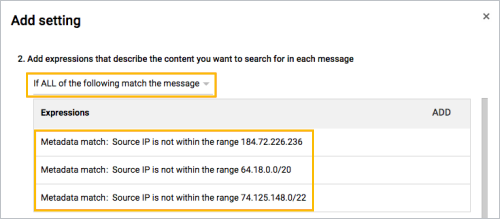
在下列範例中,我們新增了更多運算式,並重複上述步驟,納入多個 IP 位址。
步驟 3:設定正確的處理方式和 NDR
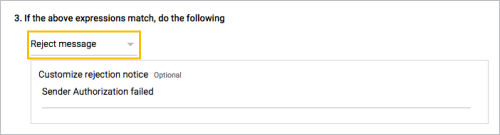
如要只允許來自步驟 2 所定義 IP 的流量,請選取「拒絕訊息」。您也可以選擇輸入自訂拒絕通知的文字。
下方是使用 IP 鎖定拒絕偽裝的郵件時,系統輸出的 SMTP 記錄範例。
除非另有註明,否則本頁面中的內容是採用創用 CC 姓名標示 4.0 授權,程式碼範例則為阿帕契 2.0 授權。詳情請參閱《Google Developers 網站政策》。Java 是 Oracle 和/或其關聯企業的註冊商標。
上次更新時間:2026-10-11 (世界標準時間)。
[[["容易理解","easyToUnderstand","thumb-up"],["確實解決了我的問題","solvedMyProblem","thumb-up"],["其他","otherUp","thumb-up"]],[["缺少我需要的資訊","missingTheInformationINeed","thumb-down"],["過於複雜/步驟過多","tooComplicatedTooManySteps","thumb-down"],["過時","outOfDate","thumb-down"],["翻譯問題","translationIssue","thumb-down"],["示例/程式碼問題","samplesCodeIssue","thumb-down"],["其他","otherDown","thumb-down"]],["上次更新時間:2026-10-11 (世界標準時間)。"],[],[]]
